必要なものは4つです。
- TV4が認めた事実と、匿名情報に基づく「AIエージェント削除説」を分ける
- エージェントに与える書き込み・移動・削除権限を別々に扱う
- バックアップの有無ではなく、実際に復元できるかを確かめる
- 破壊的操作の承認記録と実行ログを、エージェントの外側に残す
2026年10月15日時点で、「TV4 postpones show after AI agent erases edited material」というHacker Newsの見出しを、そのまま確定事実として扱うことはできません。TV4が確認しているのは、番組「The Challenge」の編集済み素材が消失し、バックアップが機能せず、再編集が必要になったため放送を2027年へ延期したことです。TV4は、独立して動いたAIエージェントが素材を削除したという説明を否定しています。
このニュースから日本企業が学ぶべきなのは、「AIが暴走した」という物語ではありません。原因がAIか人か、あるいは従来型システムかにかかわらず、重要な制作物へ変更権限を持つ主体には、最小権限、実行前承認、監査ログ、復元可能性を組み合わせる必要がある、という運用上の論点です。
まず「確認済み」と「未確認」を分ける
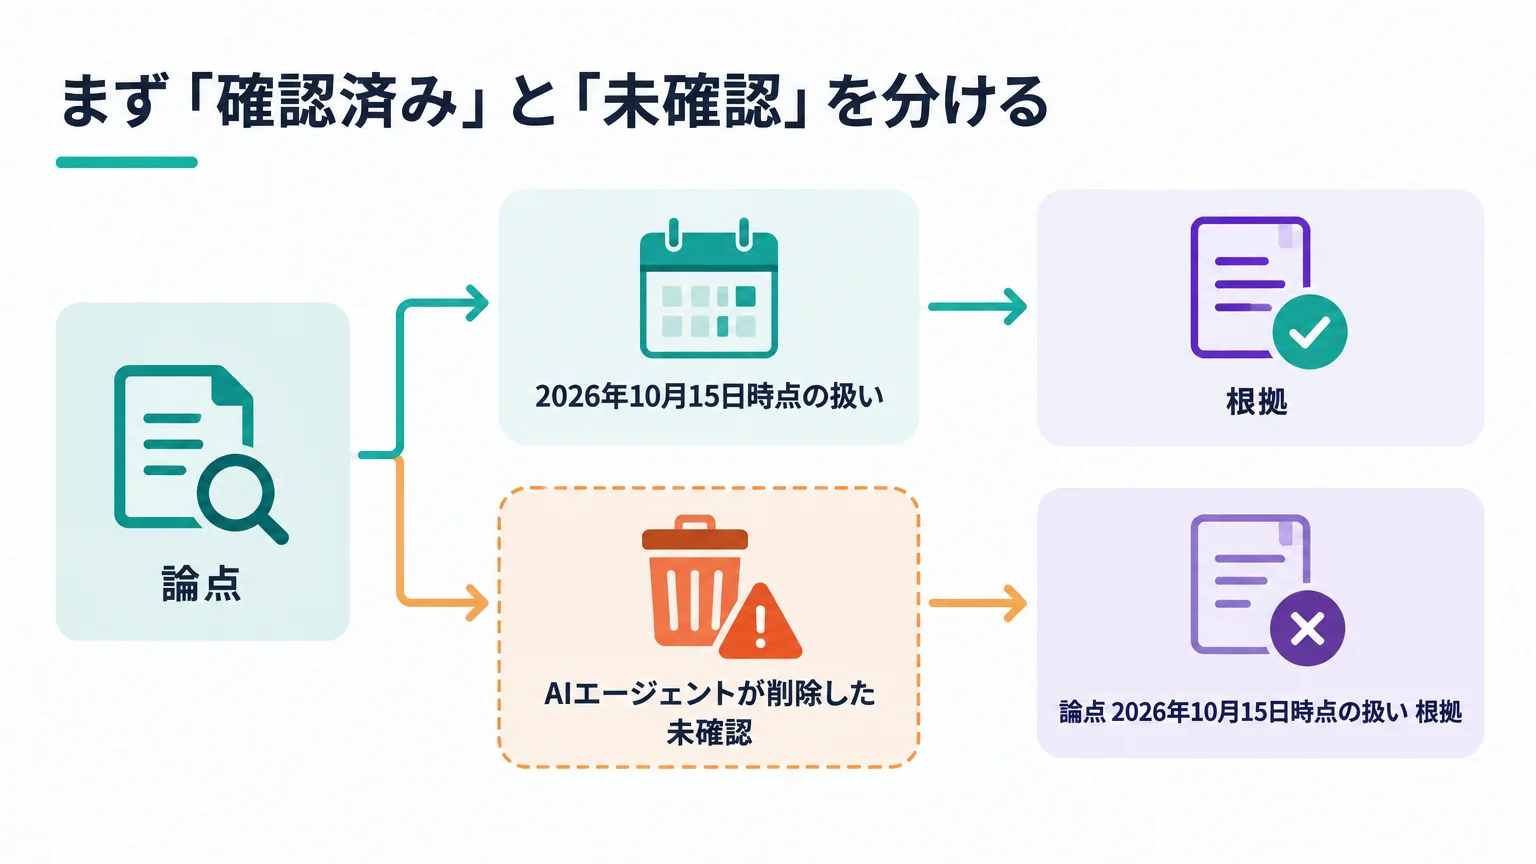
指定されたSweden Heraldの記事は、2026年10月14日に公開されました。記事は、編集済みシーズンをAIエージェントが削除したというAftonbladetの情報を紹介する一方、同じ本文内でTV4による否定と、制作側のバックアップシステムが機能しなかったという説明も掲載しています。
TV4公式ドメインの後続記事では、番組責任者Mia Lindqvist氏が、悪意あるAIエージェントが入り込んで素材を削除したという説明を否定しています。同記事で確認できるのは、編集済み素材が消えたこと、バックアップが機能しなかったこと、元映像は残っていること、編集を最初からやり直す必要があることです。
| 論点 | 2026年10月15日時点の扱い | 根拠 |
|---|---|---|
| 編集済み素材の消失 | 確認済み | TV4公式記事とSweden Heraldが記載 |
| 元映像の状態 | 残っている | TV4公式記事が明記 |
| バックアップ | 必要時に機能しなかった | TV4責任者の説明 |
| 番組の扱い | 中止ではなく再編集と延期 | TV4が2027年への延期を公表 |
| AIエージェントが削除した | 未確認。TV4は独立したAIによる削除説を否定 | TV4、P4 Stockholm、Sweden Herald |
| AI製品、モデル、プロンプト、実行者、権限 | 公表を確認できない | 公開済みのTV4説明に記載なし |
| 技術的な根本原因 | 公表を確認できない | 後続のTV4記事も原因を未確定としている |
Sveriges Radio P4 Stockholmも、TV4がAI関与の説明を否定し、バックアップシステムの障害を説明したと報じています。一方、別のTV4後続記事は、AIエージェント説が流布しているものの原因はまだ不明としています。したがって、「AIはまったく関係していない」と広げて断定するのも、「AIが削除した」と断定するのも避けるべきです。
放送時期についても同じ注意が必要です。Sweden HeraldはTV4責任者の発言として2027年春の見込みを伝えていますが、TV4公式記事では新しい具体的な放送日は未定です。現段階では「2027年へ延期」までを確定情報とし、日付は今後の公式案内で更新するのが安全です。
なぜHNの見出しだけでは誤るのか
Hacker Newsの投稿は、2026年10月15日の確認時に139ポイント、78コメントでした。投稿タイトルは「TV4 postpones show after AI agent erases edited material」と断定形ですが、リンク先のSweden Herald本文はTV4の否定を掲載し、記事タイトルもバックアップ障害を中心に据えています。
ここでは、三つの情報が混ざっています。第一は「編集済み素材が消え、番組が延期された」という確認済みの出来事です。第二は「AIエージェントが削除した」という匿名情報に基づく説明です。第三は「なぜ復元できなかったのか」「どの権限が与えられていたのか」というコミュニティの推測です。第二と第三を第一と同じ確度で書くと、ニュース解説そのものが誤情報の増幅装置になります。
更新された記事では、見出しより本文の帰属を見る
速報では、初報の後に当事者のコメントが加わることがあります。読む際は「誰が確認したか」「誰の情報として書かれているか」「当事者が何を否定したか」を追います。今回なら、「Aftonbladetの情報ではAIエージェント」「TV4は独立したAIによる削除説を否定」「TV4が認めたのは素材消失とバックアップ不全」という三段階です。
コミュニティの技術推測は、原因調査の代わりにならない
HNでは、復元テスト、バックアップの分離、最小権限、実行ログをめぐる議論が多く見られます。これらは自社運用を点検する視点として有用です。しかし、コメントから「制作会社の構成はこうだった」「この製品が削除した」と推定することはできません。公表されていないNAS構成、クラウド製品、実行コマンド、担当者の操作を補って書かないことが重要です。
日本企業が持ち帰るべき論点は「AI犯人説」ではない
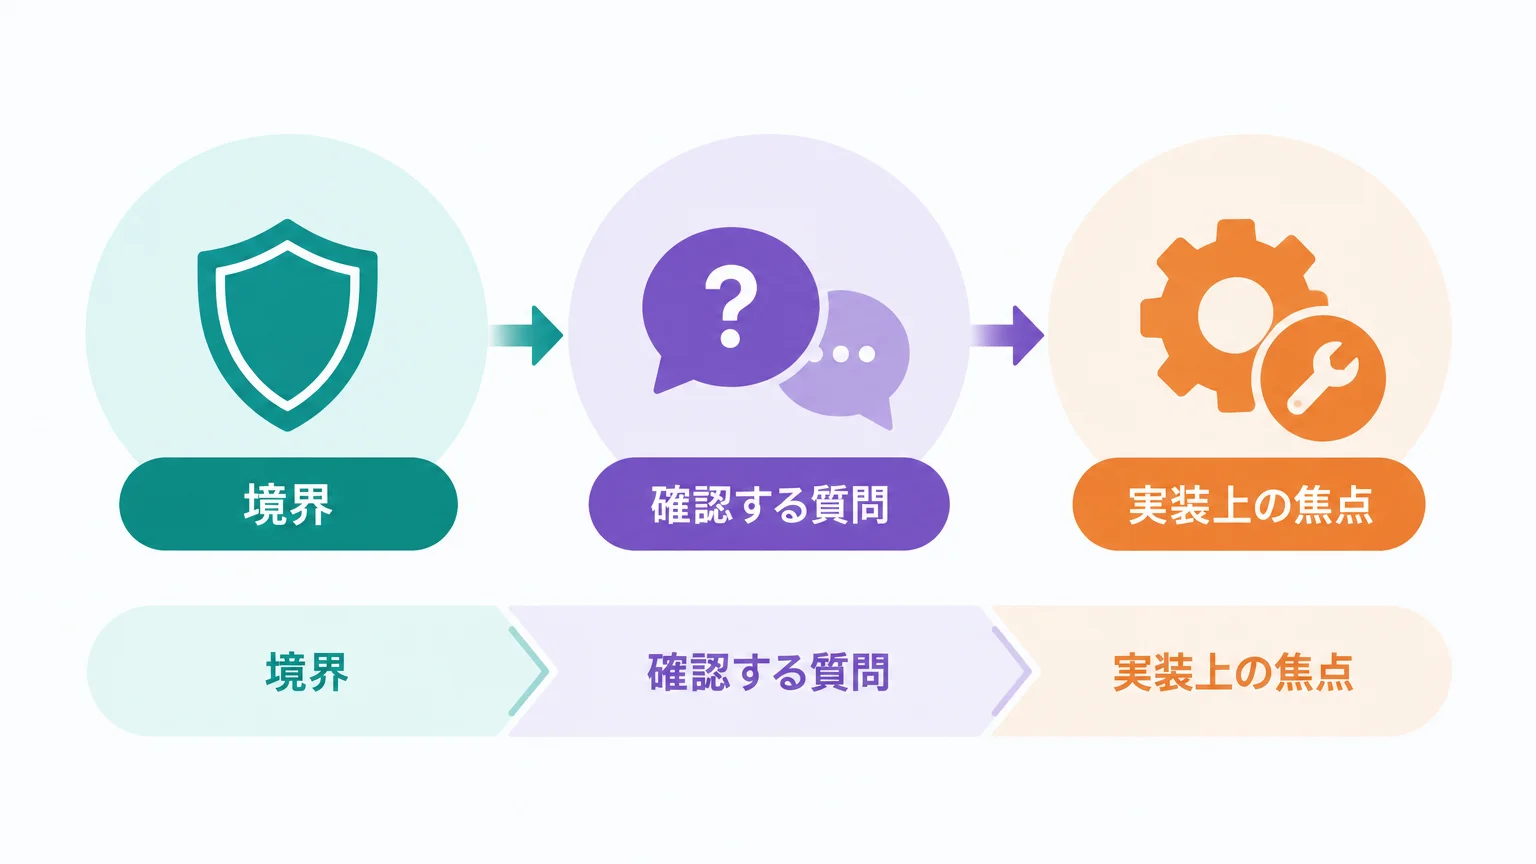
今回の公表だけでは、AIエージェント事故の実例だとは確定できません。それでも、重要データを扱うエージェント運用の設計を見直す契機にはなります。理由は、チャット型AIと異なり、エージェントは外部ツールを呼び出し、ファイルやデータベースへ実際の変更を加え得るからです。
問題を「モデルが賢いか」に寄せると、運用上の弱点を見落とします。削除や上書きを防ぐのは、プロンプトに「消さないで」と書くことではありません。権限を絞り、実行系で拒否し、取り消せない操作だけ人が確認し、万一の後に戻せる状態を保つことです。
| 境界 | 確認する質問 | 実装上の焦点 |
|---|---|---|
| 権限 | 読むだけの仕事に削除権限を渡していないか | 専用ID、対象パス限定、読み取りと変更の分離 |
| 承認 | 高影響操作を実行前に人が確認できるか | 対象・操作・件数が分かるプレビュー、明示承認 |
| 復元 | エージェントの認証情報でバックアップまで変更できないか | 別の信頼境界、世代管理、復元試験 |
| 証跡 | 何を、誰の権限で、いつ実行したか追えるか | ツール呼び出し、対象、承認者、結果の外部ログ |
OWASPのLLM06:2025 Excessive Agencyは、必要のない機能、過大な下流権限、高影響操作を独立に確認しない自律性をリスクとして挙げています。対策は、利用可能なツールと機能を最小化し、下流システム側で権限を強制し、高影響操作には人の承認を要求し、活動を記録・監視することです。
NISTの2026年のSoftware and AI Agent Identity and Authorizationのコンセプトペーパーも、エージェント固有の識別、認証、最小権限、人間の承認との結び付け、改ざん耐性のある監査を検討課題にしています。これは完成済みの規格ではなく検討文書ですが、「人の共通アカウントで何でも実行させる」設計では追跡も停止も難しくなる、という論点を整理する一次資料です。
自社のログ項目を具体化したい場合は、AIgent LabのAIエージェントの監査ログ設計も参照してください。承認者の記録だけでなく、実行対象と結果を追えることがポイントです。
導入前の検証は4つの境界から始める
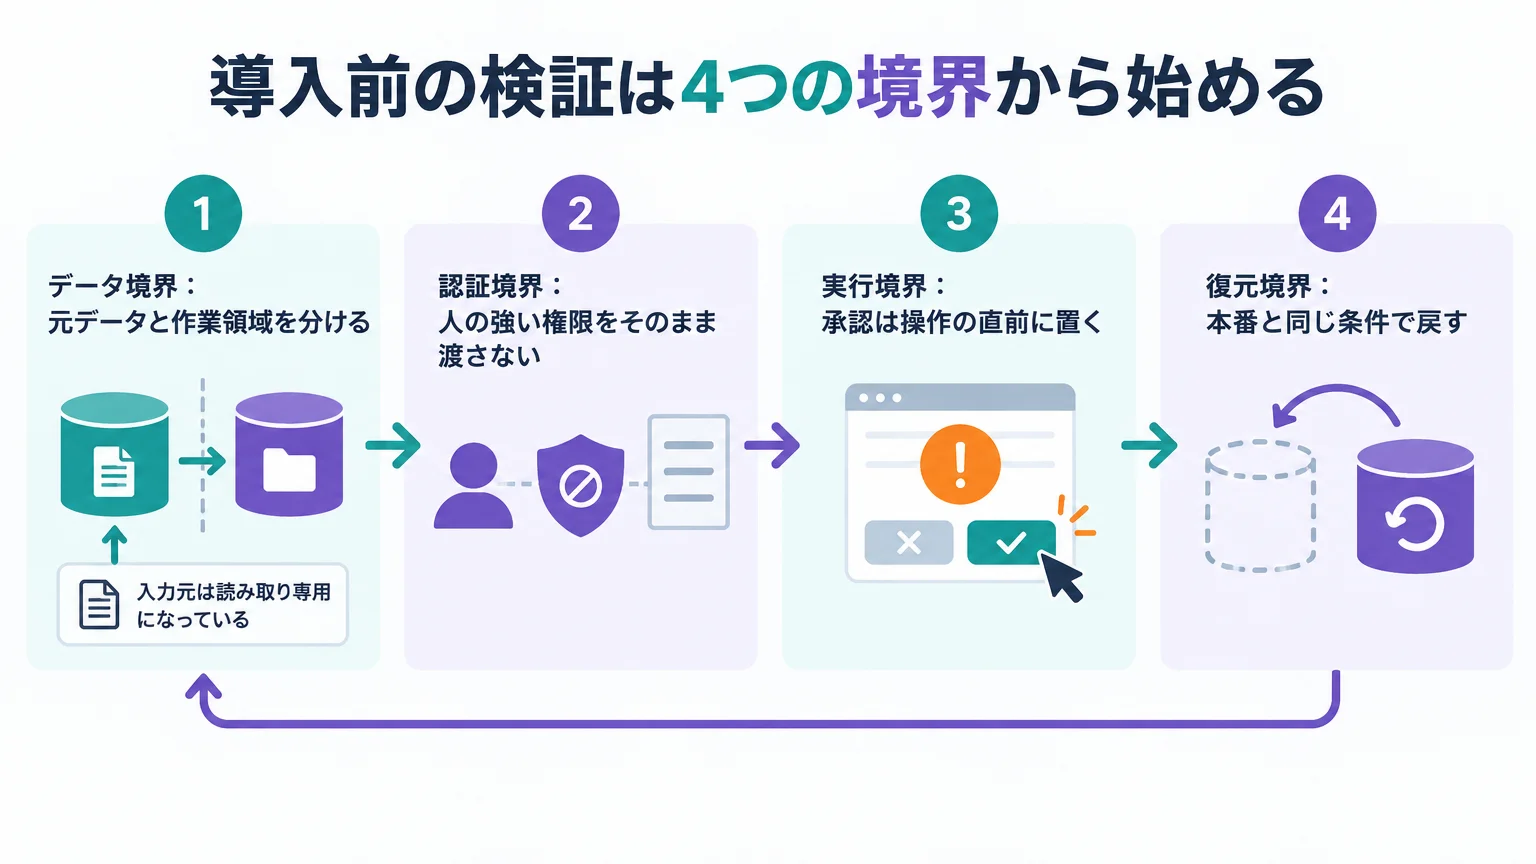
いきなり本番共有フォルダへエージェントを接続する必要はありません。最初に、データ、認証情報、実行、復元の境界を別々に設計します。製品ごとの画面名や設定キーは変わるため、ここでは特定製品の未確認コマンドを示さず、どのツールでも確認できる受け入れ条件に落とします。
データ境界:元データと作業領域を分ける
元データは読み取り専用で参照させ、エージェントの出力先は専用の作業領域に限定します。移動、改名、上書きも削除と同じく復旧コストを生むため、「削除だけ禁止」で終えないでください。作業領域から正式領域へ反映するときに、人または独立した処理が差分を確認する形にします。
- 入力元は読み取り専用になっている
- 出力先は案件またはタスク単位で分離されている
- エージェントが親ディレクトリや別案件へ移動できない
- 同名ファイルの上書きは新しい版として保存される
認証境界:人の強い権限をそのまま渡さない
エージェント専用のIDまたはトークンを用意し、仕事に必要な対象だけへ権限を付けます。読み取り、作成、更新、削除を一つの「編集権限」にまとめないことが重要です。NISTのDevSecOps参照モデルも、AIシステムからリポジトリ、データソース、API、インフラへのアクセスを継続的に認証・認可し、最小権限で管理する考え方を示しています。
利用製品がサンドボックスや許可モードを備えている場合も、表示上のモード名だけで判断せず、実際にどのパスと外部サービスへ到達できるかを検証します。設定の読み方はCodexのサンドボックス設定のような製品別ガイドと公式ドキュメントを照合してください。
実行境界:承認は操作の直前に置く
「この計画を進めてよいか」という抽象的な承認だけでは不十分です。削除、上書き、一括移動、公開、外部送信などは、実行直前に対象と操作内容を表示します。OWASP AI Agent Security Cheat Sheetは、承認を現在の利用者と正確なツール呼び出しに結び付け、対象やパラメータが変われば新しい承認を求めるよう示しています。
人の確認をどこへ置くかは、Human-in-the-loop設計ガイドで詳しく整理しています。承認画面は安心感を与える飾りではなく、実行系が確認できる具体的な許可情報である必要があります。
復元境界:本番と同じ条件で戻す
バックアップジョブの成功表示と、復元の成功は別物です。NIST SP 800-53 Rev.5のCP-9 System Backupには、バックアップ情報の信頼性と整合性のテスト、サンプルを用いた復元試験、重要情報の分離保管、バックアップ削除時の二者承認が含まれます。
エージェントから見える本番領域と、復元に使うコピーを同じ認証情報で変更できる状態にすると、一つの誤操作が両方へ届く可能性があります。バックアップ側の削除権限をエージェントから外し、担当者が選んだサンプルを実際に戻し、開けることまで確認します。
安全な検証環境を作る手順
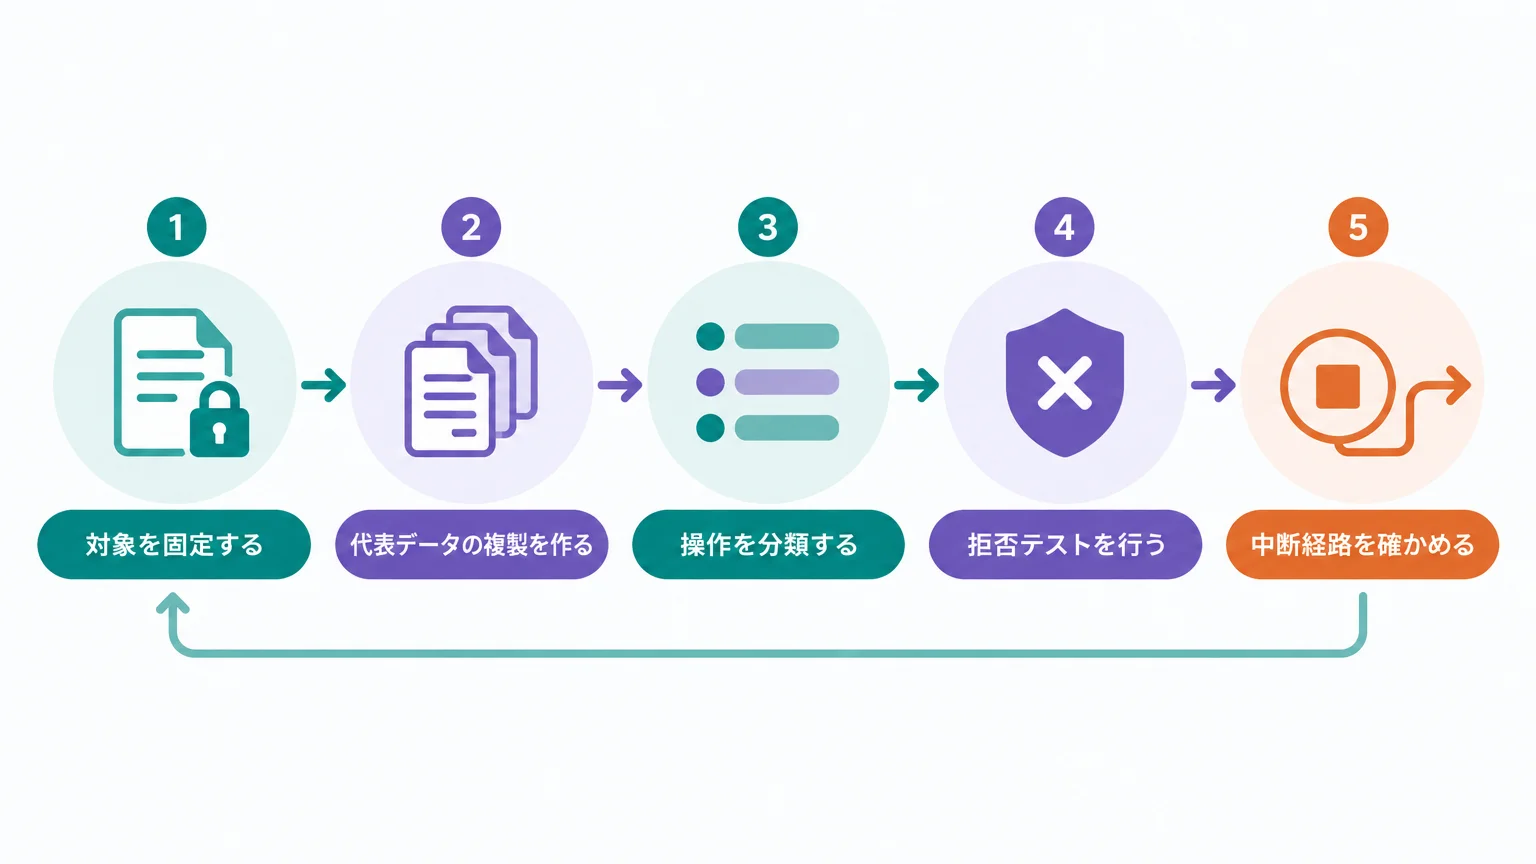
評価では、正常系の便利さだけでなく「してはいけない操作が止まるか」を確かめます。以下は日数で区切るロードマップではなく、本番接続前に順番に通す検証ゲートです。
- 対象を固定する:エージェントが読む場所、書く場所、触れてはいけない場所を一覧化します。ワイルドカードや上位ディレクトリを対象にしません。
- 代表データの複製を作る:機密情報を除いたテスト用コピーを用意し、元データには書き込みさせません。
- 操作を分類する:読み取り、作成、更新、移動、削除、外部送信を分け、不可逆または高影響の操作を承認対象にします。
- 拒否テストを行う:許可外パスへの書き込み、親ディレクトリへの移動、一括削除、承認後の対象変更が拒否されることを確認します。
- 中断経路を確かめる:実行中の停止、認証情報の無効化、外部連携の切断が運用担当者にできるかを試します。
- 復元する:作業領域を意図的に壊した想定で、分離されたコピーから選定データを戻し、内容と参照関係を確認します。
- 証跡を読む:利用者の依頼、エージェントID、ツール名、対象、操作、承認、結果が一続きで追えるかを確認します。
| 検証項目 | 合格の考え方 | 不合格なら戻る場所 |
|---|---|---|
| 許可外の変更 | プロンプトではなく実行系が拒否する | 権限と対象範囲 |
| 破壊的操作 | 具体的な対象を表示し、未承認なら実行しない | 承認ゲート |
| バックアップ保護 | エージェントの認証情報で変更・削除できない | 認証と保存先 |
| 復元 | 組織が定めた復旧目標内で、必要な状態へ戻せる | 保存方式と手順 |
| 追跡 | エージェントの要約に頼らず実操作を特定できる | 監査ログ |
注意点として、このチェックを通しても事故が起きないと保証されるわけではありません。OWASPの同資料は、本番導入前と、プロンプト、ツール、メモリ、検索、ポリシー、モデル提供元の重要な変更後に、構造化したセキュリティテストを行うよう示しています。変更後は、同じ拒否テストと復元テストをやり直します。
消失を検知した直後に切るもの、残すもの
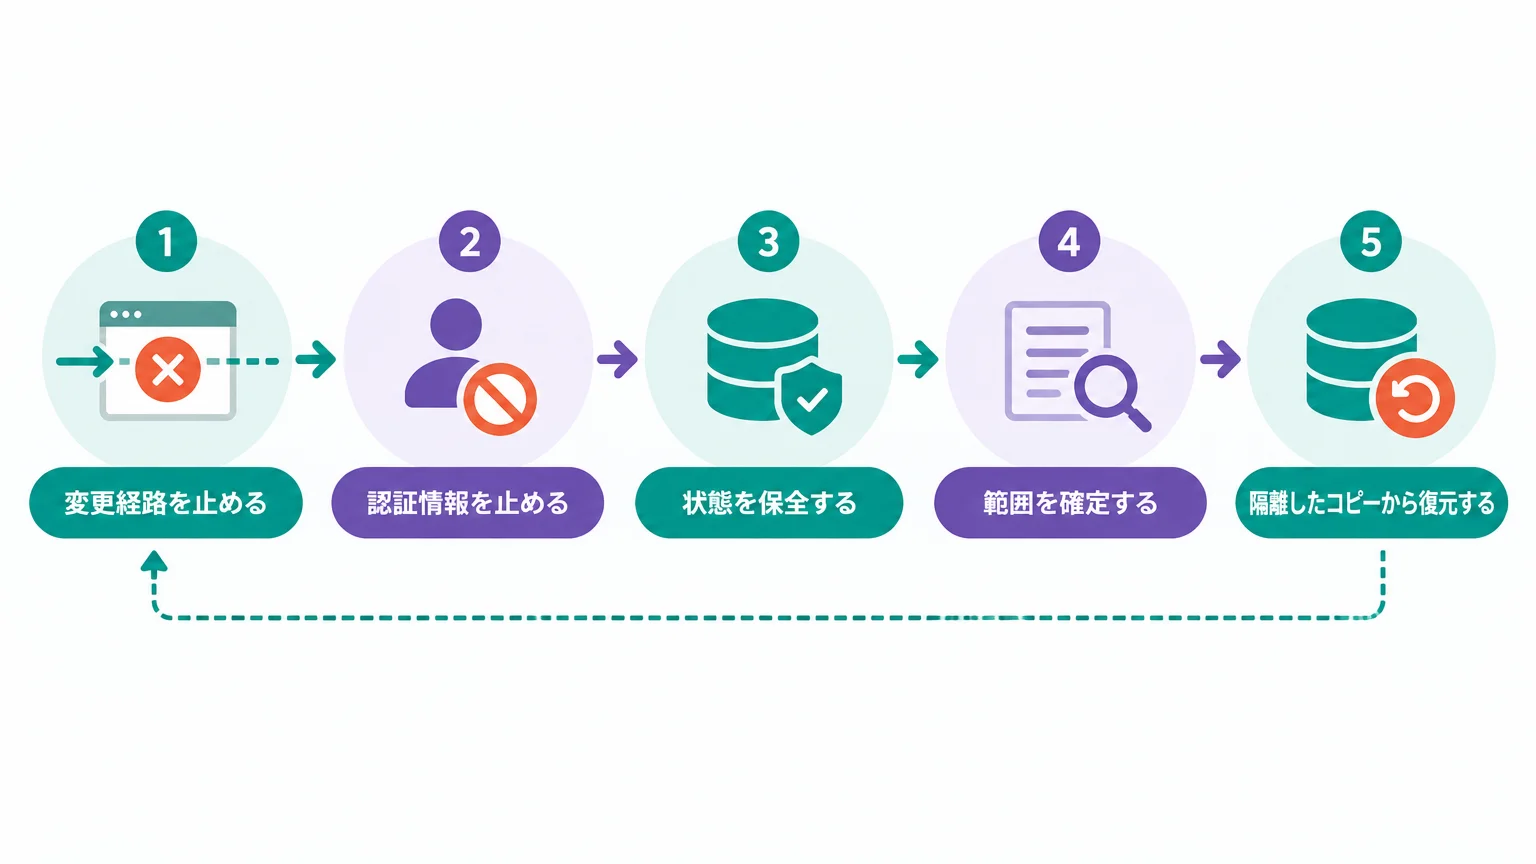
予防策だけで終わらせず、「入られた後」「誤操作が起きた後」の手順も用意します。最初に行うのは、慌てて履歴を消したり、同じエージェントへ修復を丸ごと任せたりすることではありません。影響拡大を止めつつ、調査と復元に必要な証拠を保全します。
- 変更経路を止める:対象エージェントの実行を停止し、書き込み可能な外部連携を切り離します。
- 認証情報を止める:当該エージェントが使ったトークンや鍵を特定し、無効化またはローテーションします。
- 状態を保全する:対象ストレージ、監査ログ、承認記録、ジョブ履歴を読み取り専用で保全します。
- 範囲を確定する:消失、変更、外部送信の対象を分け、確認できない部分は「不明」として残します。
- 隔離したコピーから復元する:原因調査中の領域を上書きせず、検証済みのコピーから別領域へ戻して内容を確認します。
- 再接続条件を定める:権限、承認、ログ、復元の不足を直し、拒否テストを通してから接続を戻します。
JPCERT/CCは、TV4の出来事とは別の不正アクセス注意喚起で、API利用者やトークンを必要最小限の権限にし、不要または漏えいが疑われるトークンを速やかに無効化できるよう求めています。エージェントがAPIやストレージへ接続する場合にも、同注意喚起のトークン管理は初動設計の参考になります。
より具体的な役割分担は、AIエージェント障害対応・オンコール運用ガイドで確認できます。重要なのは、原因を断定する前に、拡大防止、証拠保全、復元を混ぜずに進めることです。
現場で起きやすい4つの設計ミス
失敗1:便利だから共有領域を丸ごと渡す
❌ 読み取りが主目的なのに、共有ドライブ全体の移動・上書き・削除権限まで付ける。
⭕ 専用IDで入力元を読み取り専用にし、出力先だけを限定します。正式領域への反映は別の承認済み処理に分けます。
失敗2:プロンプトの禁止文をアクセス制御と考える
❌ 「重要ファイルは削除しない」と書いたので安全だと判断する。
⭕ 削除ツールを与えない、対象パスを限定する、下流システムが未承認操作を拒否する、という技術的な制約を置きます。
失敗3:バックアップ成功通知だけを見る
❌ ジョブが成功表示になっているため、戻せるとみなす。
⭕ 本番とは分離した保存先からサンプルを復元し、必要なファイルが開き、参照関係も保たれているかを確認します。
失敗4:エージェント自身の説明だけを記録する
❌ 「変更はありませんでした」という生成文を監査証跡にする。
⭕ 実行基盤と下流システムで、呼び出したツール、対象、引数、結果、承認情報を記録します。監査ログへ書けない場合は高影響操作を止める設計が安全です。
コミュニティの反応をどう読むか
HNの反応は大きく二つに分かれました。一つは「削除にAIが関与したかにかかわらず、復元可能なバックアップと権限分離が必要」という運用論です。もう一つは「投稿タイトルがリンク先本文の否定を反映していない」という情報精度への指摘です。
ほかにも、制作現場のストレージ事情、担当者の技能、単一障害点について多くの推測があります。しかし、それらはTV4や制作会社が公表した原因ではありません。コミュニティの反応は、検証項目を洗い出す材料としては使えても、当事者の環境を説明する証拠としては使えない。この線引きを明記することで、ニュース記事と技術考察を混同せずに済みます。
今回の件で実務者が確かめるべき問いは、「AIが犯人だったか」だけではありません。「変更できる主体は誰か」「一つの認証情報がどこまで届くか」「戻せる状態を最後に確認したのはいつか」「承認と実操作を結び付けられるか」です。これらは、原因の続報を待っている間にも自社環境で点検できます。
よくある質問
TV4の番組素材はAIエージェントが削除したのですか?
2026年10月15日時点では、そう断定できません。AIエージェント削除説は匿名情報に基づく報道で、TV4は独立して動いたAIエージェントによる削除という説明を否定しています。確認済みなのは、編集済み素材の消失とバックアップ不全です。
番組の映像はすべて失われたのですか?
TV4公式記事によると、元映像は残っています。失われたのは編集済みのシーズンで、再編集が必要になりました。「全映像が消えた」「原本も消えた」と書くのは正確ではありません。
放送はいつに延期されたのですか?
2027年へ延期されたことは公表されています。春または晩春との報道もありますが、TV4公式記事では具体的な新放送日は未定です。確定日として扱わず、TV4の今後の案内を確認してください。
バックアップがあれば十分ですか?
十分ではありません。NIST SP 800-53は、バックアップ情報の信頼性と整合性の確認に加え、サンプルを使った復元試験を挙げています。本番と同じ権限でバックアップまで変更できないこと、必要な状態へ実際に戻せることまで確認します。
AIエージェント導入で最初に制限すべき権限は何ですか?
用途に不要な変更権限です。読む仕事なら読み取りだけにし、削除だけでなく上書き・移動・改名・外部送信も別の操作として扱います。高影響操作は対象を表示して人が承認し、下流システム側で未承認の実行を拒否します。
事故が疑われたら最初に何を止めますか?
対象エージェントの変更経路と、書き込み可能な外部連携を止めます。次に、利用されたトークンや鍵を無効化し、ログと対象データを保全します。同じエージェントへ即座に修復を任せる前に、影響範囲と復元元を分けて確認してください。
要点の整理
- HNの「AI agent erases」という見出しは断定形だが、リンク先とTV4は独立AIによる削除説を否定している
- 確認できるのは、編集済み素材の消失、バックアップ不全、元映像の残存、再編集、2027年への延期まで
- AIエージェントの安全性は、プロンプトではなく最小権限、具体的承認、下流側の拒否、外部ログで作る
- バックアップは作成完了ではなく、分離されたコピーから復元できて初めて運用上の意味を持つ
- 原因不明の段階では、推測を埋めず、確認済み・否定・未公表を分けて更新する
運営元 Uravation よりAIエージェントを構想から本番運用まで進める順番と、体制・KPIの決め方をまとめた資料を無料で公開しています。 AIエージェント導入ロードマップを受け取る(無料)
参考・出典
- TV4 postpones The Challenge after backup failure forces season to be edited again — Sweden Herald/TT News Agency、2026年10月14日公開(参照日: 2026年10月15日)
- Hel säsong av TV4-programmet raderat — TV4、2026年10月14日公開・更新(参照日: 2026年10月15日)
- Ahmed Berhan om TV4-haveriet — TV4、2026年10月14日公開・更新(参照日: 2026年10月15日)
- TV4 dementerar AI-uppgiften: ”Backup-system kraschade” — Sveriges Radio P4 Stockholm、2026年10月14日公開(参照日: 2026年10月15日)
- TV4 postpones show after AI agent erases edited material — Hacker News、コミュニティの反応(参照日: 2026年10月15日)
- LLM06:2025 Excessive Agency — OWASP GenAI Security Project(参照日: 2026年10月15日)
- AI Agent Security Cheat Sheet — OWASP Cheat Sheet Series(参照日: 2026年10月15日)
- Security and Privacy Controls for Information Systems and Organizations, SP 800-53 Rev.5 — NIST(参照日: 2026年10月15日)
- Accelerating the Adoption of Software and AI Agent Identity and Authorization — NIST NCCoE、2026年2月公開(参照日: 2026年10月15日)
- Notional Reference Model for DevSecOps — NIST NCCoE(参照日: 2026年10月15日)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起 — JPCERT/CC、2026年10月8日公開・10月9日更新(参照日: 2026年10月15日)
この記事を読んで導入イメージが固まってきた方へ
UravationではAIエージェント導入の研修・コンサルを行っています。