たとえば月曜朝、営業支援エージェントが見積書を開いたところ、画面UIの変更でクリック先を見失う場面を想定してください。ログが成功でも、実際にどの顧客ファイルへ何を書いたのかをアプリ側から確かめられなければ、業務完了とは判断できません。2026年10月14日時点で公開されている「Veda: The First Agentic Hobby Operating System」は、こうした画面模倣への依存を避け、アプリが型付き操作と構造化状態をOSのエージェントへ直接渡す「agentic-native」の設計を提示したプロジェクトです。
- 公開されたもの:Rustを中心に実装されたx86-64向けOSのソースコード、設計文書、QEMUでのビルド・テスト手順です。
- 実務上の核心:LLMに直接権限を渡すのではなく、操作契約、3段階のリスク分類、OSサービスによる承認、actionの構造化結果と必要時にstateを読む仕組みを組み合わせています。
- 現時点の判断:企業の本番端末へ入れる成熟製品というより、エージェントの制御面を学び、隔離環境で検証するための参照実装として読むのが適切です。
Hacker Newsには2026年10月11日、「Veda: The First Agentic Hobby Operating System」という題名で投稿されました。ただし、「First」を世界初の事実として裏付ける公式資料は確認できません。「Hobby」もHN投稿題名の語であり、公式のサポート区分や製品エディションを表す名称とは確認できません。現在の公式READMEとVeda公式サイトが使う表現は「The Agentic-Native Operating System」です。以下では、HNの見出しをニュース名として扱い、技術仕様は公式GitHubリポジトリと同リポジトリ内の文書だけで確認します。
先に押さえたいVedaの現在地
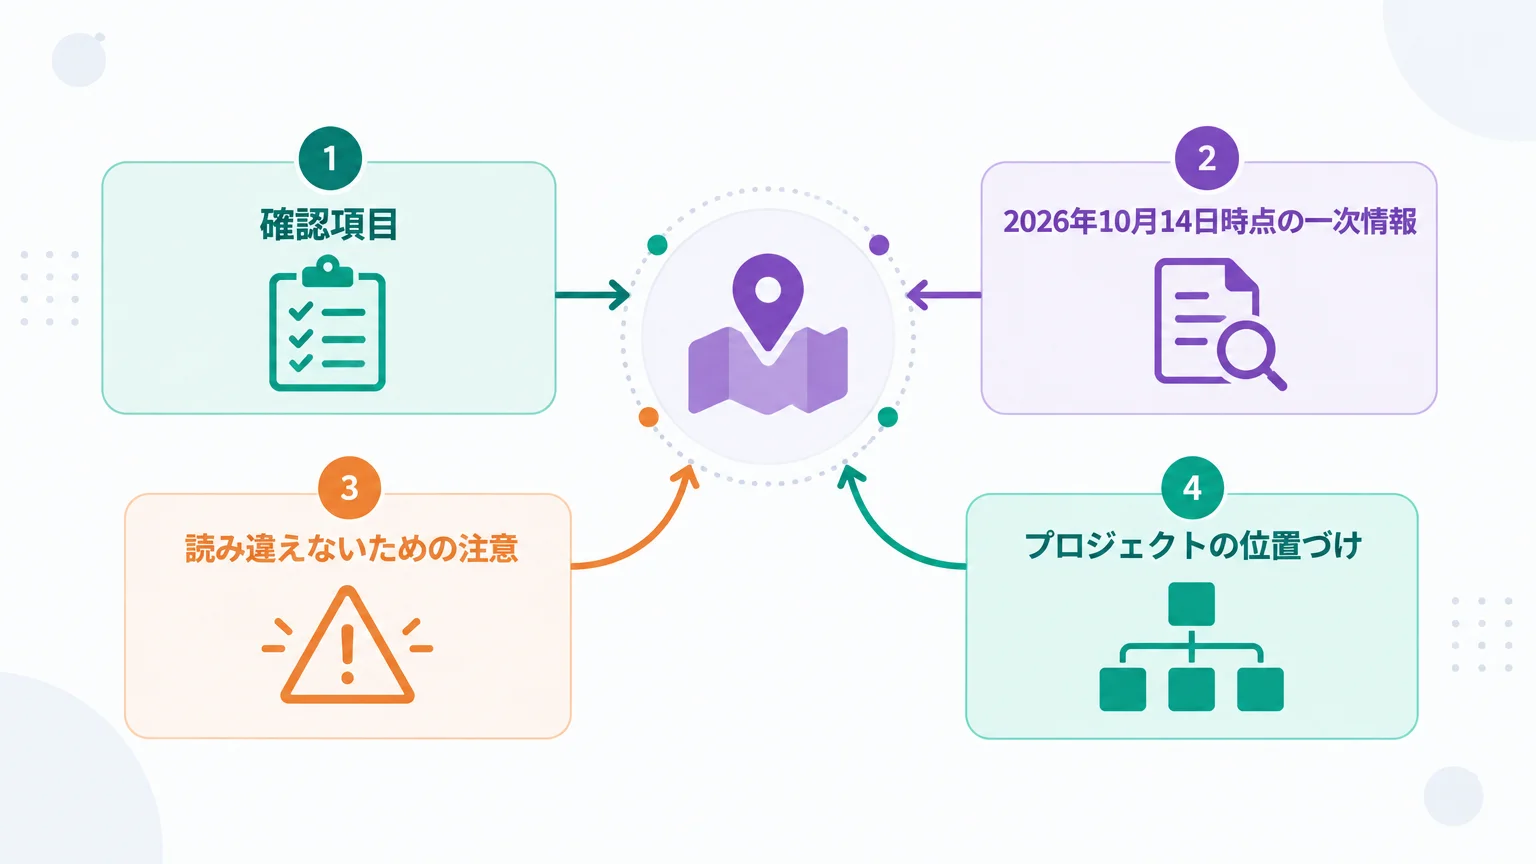
VedaのGitHubリポジトリは2026年10月3日に作成され、10月14日にもmainブランチが更新されています。一方、同日時点でGitHub Releasesとタグは作成されていません。「正式版がリリースされた」「安定版が公開された」と読む材料はなく、正確には開発中のソースコードと詳細な設計・検証文書が公開されている状態です。
| 確認項目 | 2026年10月14日時点の一次情報 | 読み違えないための注意 |
|---|---|---|
| プロジェクトの位置づけ | 音声エージェントをOSの一部として扱うagentic-native OS | 世界初という第三者検証はない |
| 実装範囲 | UEFIブートローダー、capability型マイクロカーネル、システムサービス、ウィンドウシステム、ツールキット、内蔵アプリ | すべてを独自実装しているわけではなく、成熟したライブラリとLinuxドライバーVMも利用する |
| 対象環境 | x86-64 PCとQEMU。公式のビルドホストはx86-64 Linux | macOSやWindowsでのビルド対応は公式文書に記載がない |
| ライセンス | Veda本体はGPL-3.0-only | 同梱する第三者コードや素材には個別のライセンスがある |
| 成熟度の手掛かり | mainブランチが継続更新中。リリースとタグは未作成 | 本番対応、SLA、企業向けサポートを示すものではない |
ここで重要なのは、Vedaを既存のAIエージェント製品と同じ調達候補として早急に比較しないことです。一般的な選定軸はAIエージェントツール比較12選で確認できますが、Vedaから持ち帰るべき価値は製品機能の多さより、OSとアプリの間にどのような制御契約を置いたかにあります。
主役はモデルではなく「操作の契約」
既存OSの上に追加されたcomputer-use型エージェントは、画面を読み、座標を推定し、クリックやキー入力を再現することがあります。これは既存アプリを変えずに扱える利点がある一方、UI変更、モーダル表示、画面外要素が追加の失敗要因になり得て、成功確認には別途readbackが必要です。Vedaは別の選択をしています。
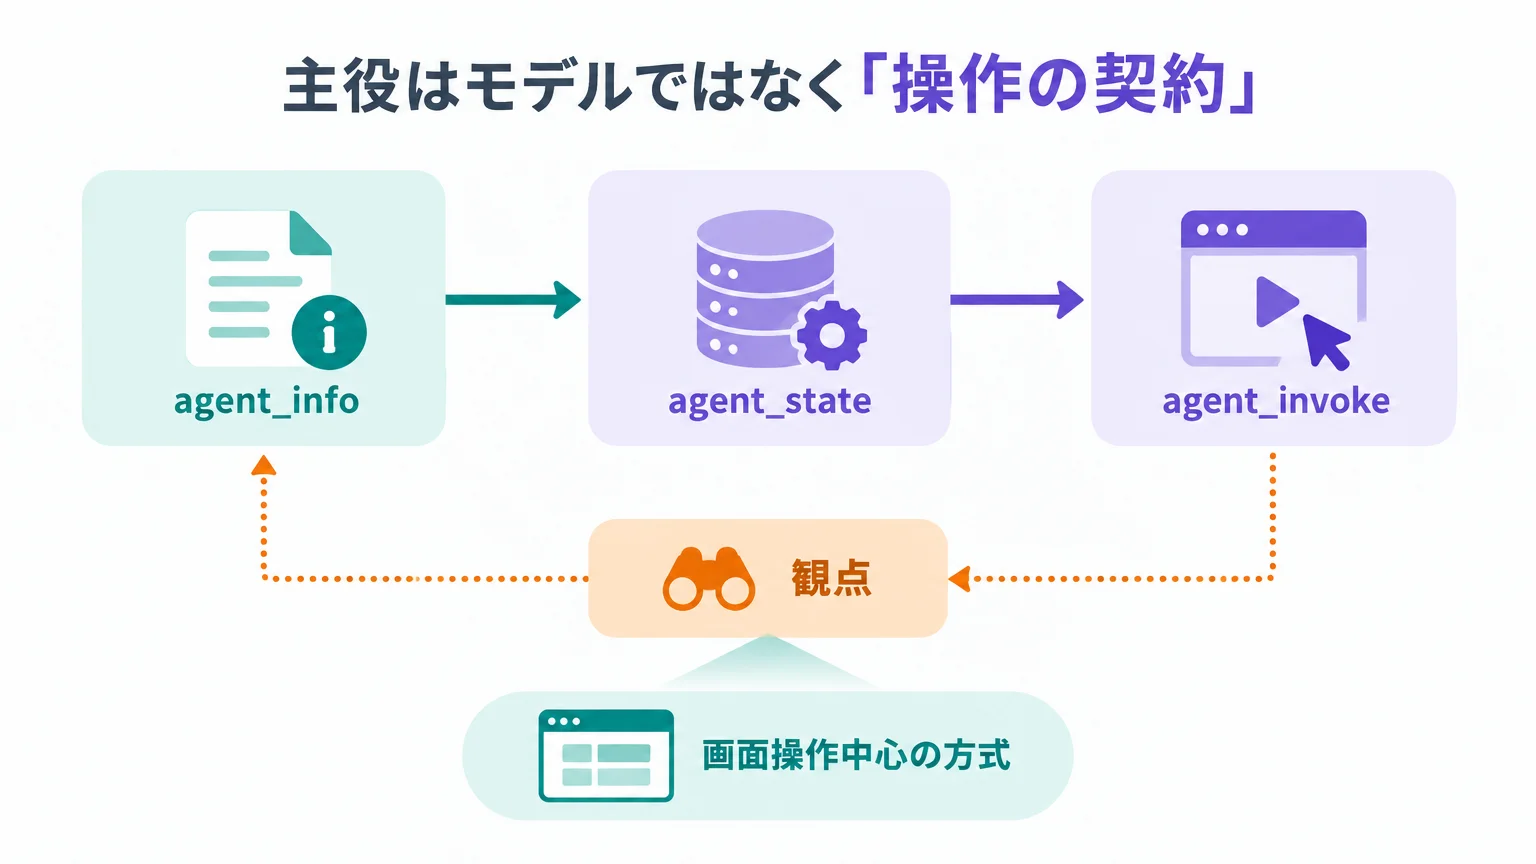
公式のエージェント設計文書によると、対応アプリは次の3つをエージェント向けインターフェースとして実装します。
- agent_info:アプリの説明、実行できるaction、型付きパラメータ、riskを宣言する
- agent_state:現在の文書、フォルダ、選択状態、ダイアログなど、画面に出ている状態を小さなJSONとして返す
- agent_invoke:キーボードやマウス操作と同じ内部コードを通してactionを実行し、結果を構造化データで返す
内蔵アプリ全体では70を超えるactionが用意され、エージェント自身はウィンドウ、ファイル、音量、Wi-Fi、壁紙、通知、タイマー、メモリ、システムなどを扱う17のfunctionを持つとREADMEに記載されています。ただし、「どんな既存アプリでも無改修で扱える」という意味ではありません。詳細文書が対象にするのは、Vedaのvuiアプリとしてこのインターフェースを実装したアプリです。
| 観点 | 画面操作中心の方式 | Vedaの方式 |
|---|---|---|
| 操作の発見 | 画面要素や座標から推定 | アプリがaction名と引数型を宣言 |
| 状態の取得 | 表示内容を画像やDOMから解釈 | アプリが表示状態を構造化して返す |
| 実行経路 | クリックやキー入力を模倣 | 人の操作と同じアプリ内部コードを呼ぶ |
| 失敗時の返答 | 成功確認には別途readbackが必要 | actionが小さな結果または失敗理由を返す |
| 既存アプリへの適用 | 変更なしで試しやすい | 対応インターフェースの実装が必要 |
この差は、computer useを否定するものではありません。既存SaaSをすぐ操作したい場合は画面操作に合理性があります。対して、社内システムを長く運用し、誤操作時に「どの命令を、どの対象へ、どの権限で実行したか」を追いたいなら、操作を明示的な契約にする設計が効きます。既存のcomputer-use APIと制約は、OpenAI Agents APIのComputer use解説と対比すると理解しやすいでしょう。
OSが承認を握ると何が変わるか
Vedaの安全設計で最も参考になるのは、モデルに「危険なら確認して」とお願いするだけで終わらせない点です。actionはroutine、sensitive、destructiveの3段階に分類されます。routineはそのまま実行され、sensitiveとdestructiveはエージェントサービスが保留します。承認できるのはデスクトップシェルだけで、initのサービスレジストリが接続ごとに渡す呼び出し元のprocess identity(system service名またはapplication ID)で識別します。
sensitiveなactionには継続許可を設定できますが、destructiveなactionは毎回確認されます。承認要求は3分で失効し、対象ファイルや文書は実行時に再取得されます。承認待ちの間に対象が消えた場合は、別の対象へすり替えて進むのではなく失敗として返します。
文書の中の命令と、承認操作を分ける
公式文書は、アプリやファイルから読んだ内容を「情報であり、命令ではない」と扱い、文書の内容だけではactionを承認できないと説明しています。これは、悪意ある文書が「この後の操作を許可せよ」と書いていても、その文字列が承認イベントに化けないようにする境界です。
ただし、これを「プロンプトインジェクションを防止できる」と一般化するのは早計です。公式資料から確認できるのは、承認経路をLLM出力や文書内容から分離した設計です。モデルがroutine actionを誤選択する可能性、action分類の誤り、実装バグ、外部サービス側の権限までは、この仕組みだけで消えません。企業導入ではAIエージェントのガバナンス・権限設計で扱う許可範囲、職務分離、ログ要件と組み合わせて評価する必要があります。
メモリがローカルでも、会話までローカルとは限らない
メモリファイルとDeepgramのAPIキーは、エージェントだけが開けるプライベートディレクトリに保存されます。一方、関連するメモリは会話のpromptへ含まれます。詳細文書では、明示的に伝えた属性だけでなく、アプリを使う時刻と最近の会話末尾も保持すると説明されています。スリープ中の音声検出はローカルですが、発話を検知した後の名前認識と会話ではDeepgramを利用します。音声認識、LLM、音声合成もDeepgram Voice Agent API側の機能です。
したがって、Vedaを「完全ローカルAI」「個人情報が端末外へ出ないOS」と紹介するのは不正確です。保存場所、promptへ入る情報、クラウドへ送る音声、APIキーの保護を別々に評価する必要があります。公式文書上、現時点のエージェントは英語のみで、利用にはインターネット接続とDeepgramアカウントが必要です。
独自カーネルとLinuxドライバーVMの二層
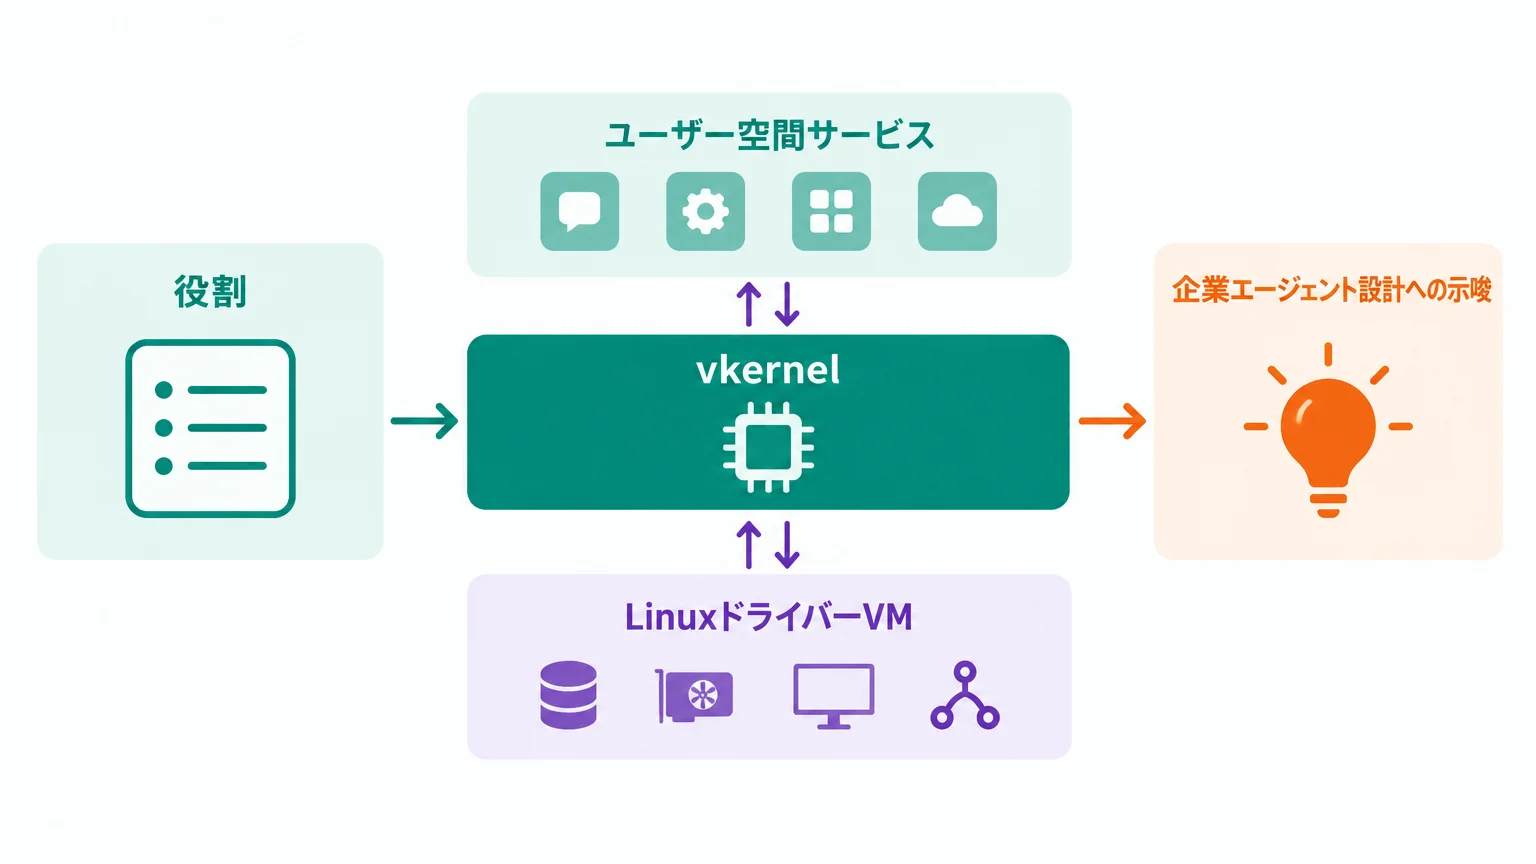
VedaはLinux上で動くデスクトップアプリではありません。公式アーキテクチャ文書では、独自のcapability型マイクロカーネルvkernelが隔離、スケジューリング、メモリ管理、IPCを担い、ファイルシステム、ウィンドウシステム、音声、ネットワーク、エージェントなどをユーザー空間プロセスとして動かす構成が説明されています。エージェントはカーネルに埋め込まれたコードではなく、監視・再起動されるsystem serviceです。
一方、VedaはGPU、表示、音声、ネットワーク、Wi-Fi、USB、入力など多くのdevice classをLinux driver VMへ委ねます。Driver VMの公式文書によると、LinuxをVeda自身のハイパーバイザー上の仮想マシンへ閉じ込め、IOMMUでメモリとデバイスを制限します。ただし対応状況はclassと実機ごとに異なり、BluetoothはVeda側のserviceが未使用です。cameraを含む全deviceが利用可能だとする公式確認もありません。Driver VMがLinuxの正常なpoweroffを経ず終了した場合、devmgrがdeviceをresetしてVMを再起動する設計ですが、hang recoveryは今後の項目とされています。
| 層 | 役割 | 企業エージェント設計への示唆 |
|---|---|---|
| vkernel | 隔離、メモリ、スケジューリング、IPC、capability handle | 暗黙の全権限を避け、渡された能力だけを使わせる |
| ユーザー空間サービス | エージェント、音声、ネットワーク、ウィンドウなど | 障害単位を分け、監視と再起動の対象を明確にする |
| LinuxドライバーVM | 既存の広いハードウェアドライバー資産を隔離して利用 | 巨大な第三者依存を信頼済みにせず、境界の内側へ置く |
| 対応アプリ | action、risk、state、resultをエージェントへ公開 | 業務操作を契約として定義し、stateと構造化resultを検査できるようにする |
つまりVedaは「すべてを一から自作した純粋なRust OS」という単純な物語ではありません。Rustを中心に独自OSを構築しつつ、実績のあるTCP/IP、TLS、暗号、画像処理ライブラリを採用し、ハードウェア対応ではLinuxのドライバー資産を隔離して使います。この現実的な境界設計こそ、企業システムで既存資産を捨てずにエージェントを導入する際の参考になります。
Hacker Newsで問われたのは「OSである必然性」
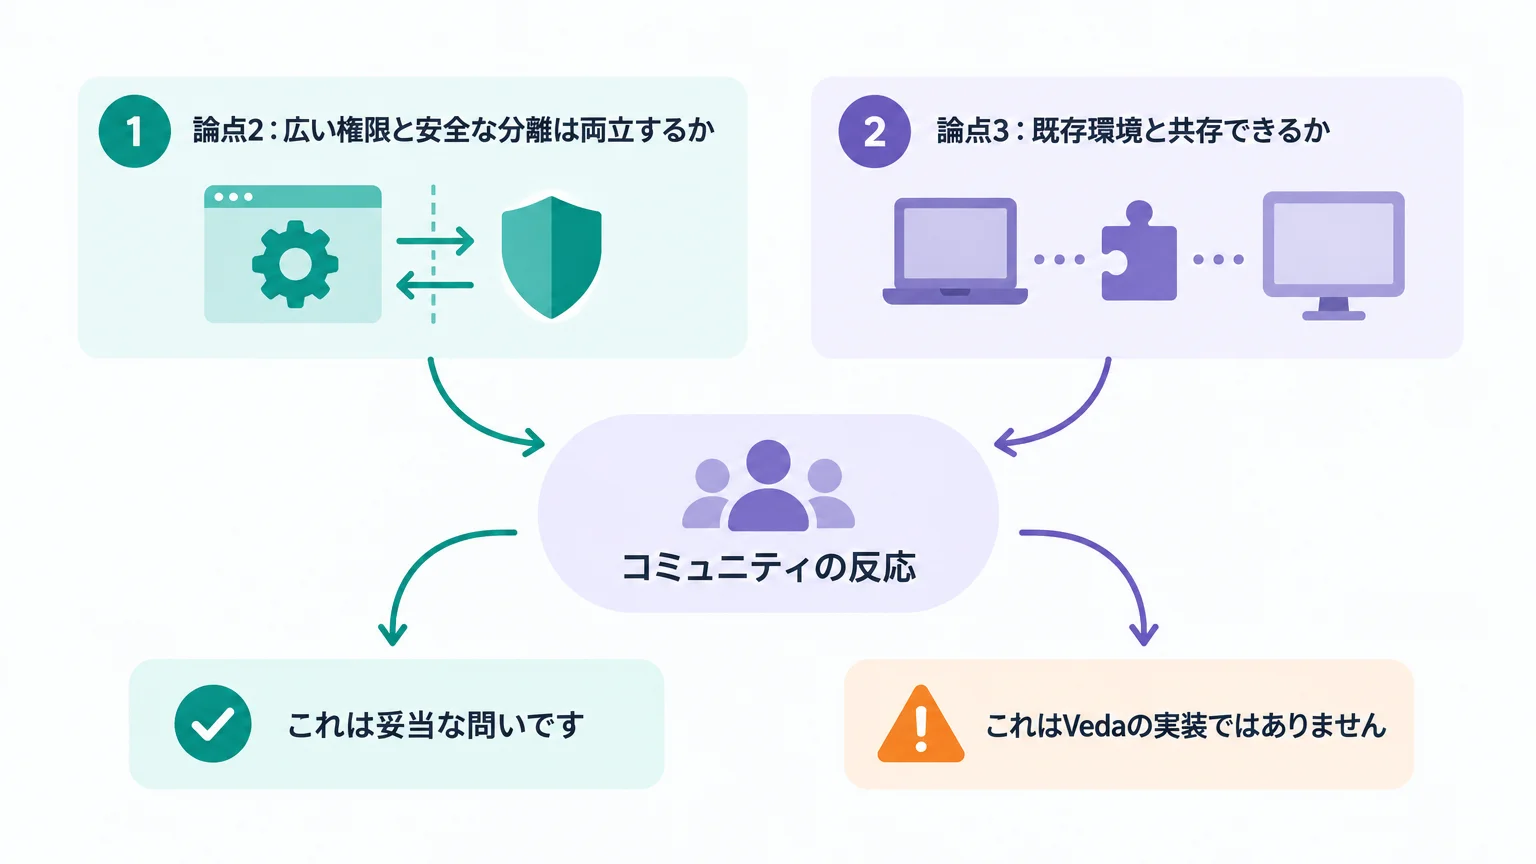
コミュニティの反応:ここからの内容はHacker Newsのコメントを論点として整理したもので、Vedaの技術仕様を証明するものではありません。スコアやコメント数は変動するため、評価の根拠にも使いません。
論点1:通常のユーザー空間アプリと何が違うのか
コメントでは、Linux上にエージェント専用セッションを用意する方式や、既存OSのユーザー空間アプリと比べて何が増えるのか、という疑問が出ています。これは妥当な問いです。Vedaの差は「OSで動くから賢い」ことではなく、対応アプリのactionとstate、呼び出し元のprocess identity、承認UI、サービス監視を同じ設計体系で扱える点にあります。逆に、既存OS上で同等の契約と権限分離を作れるなら、独自OSが唯一の答えではありません。
論点2:広い権限と安全な分離は両立するか
別の議論では、個人秘書のように広く働かせるには大きな権限が必要になる一方、安全にするほど用途が狭くなるという緊張関係が指摘されました。MarceCollは、自身が試作する別OSの案として、決済やHTTPアクセスを制限付きcapabilityへ分け、必要なエージェントだけに合成して渡す構成を説明しています。これはVedaの実装ではありません。Veda公式文書で確認できるのは、actionごとの3段階riskと承認ポリシーです。企業利用では「routineに分類してよい操作」を組織ごとに見直す必要があります。
論点3:既存環境と共存できるか
独立OSではなく、既存Linuxと併用できるデスクトップ環境として欲しいという反応もありました。日本企業の端末には資産管理、EDR、ID基盤、監査ログ、業務アプリがすでにあります。Vedaの仕組みをそのまま導入するより、action contractや承認ポリシーを既存環境へ移植する方が現実的な場面は多いでしょう。
日本企業が持ち帰れる5つの設計原則
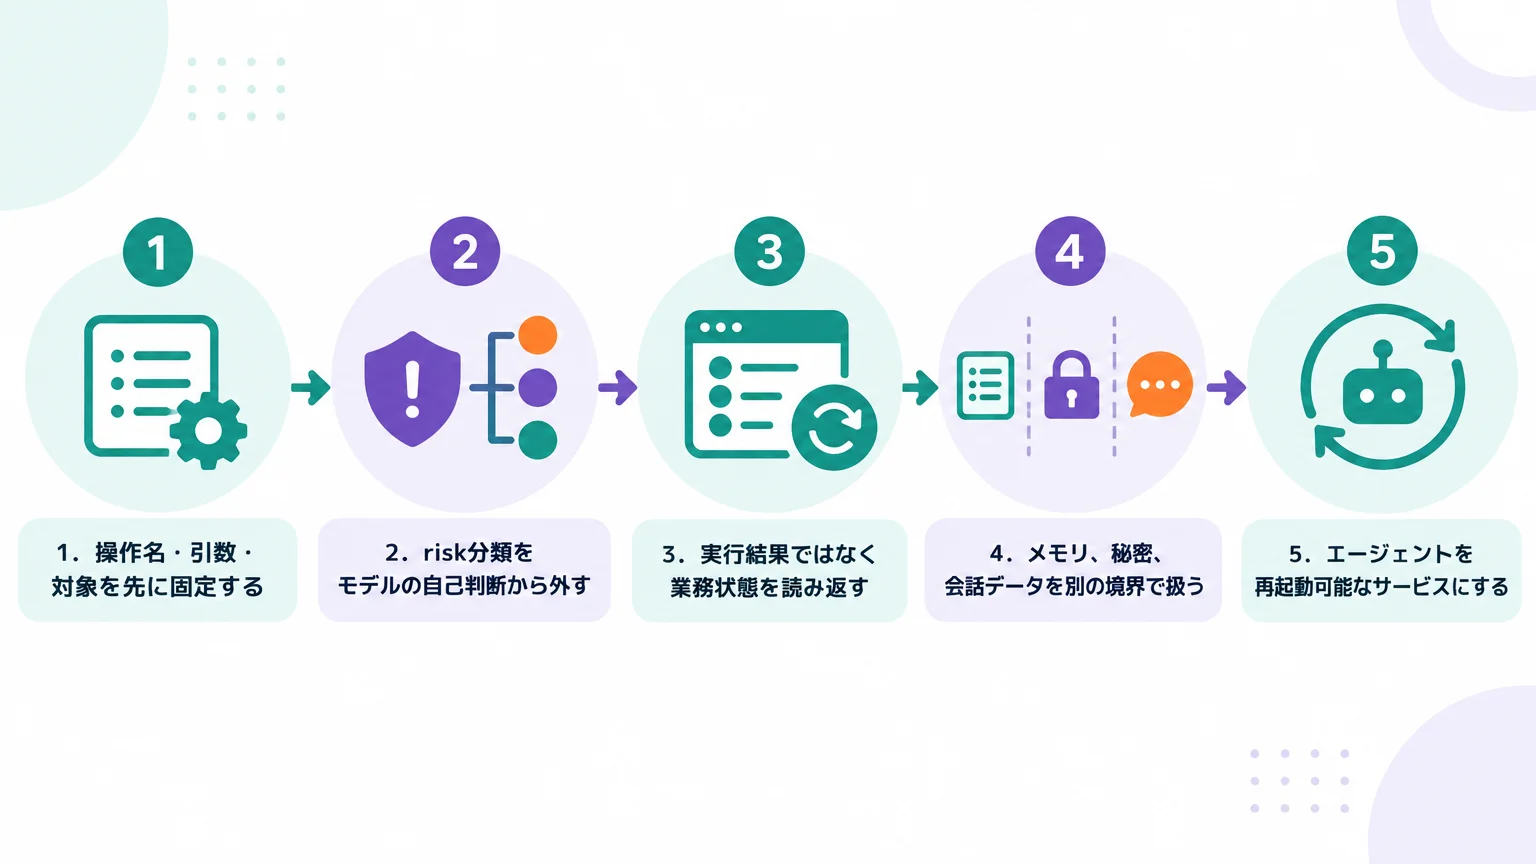
1.操作名・引数・対象を先に固定する
「請求書を処理する」のような曖昧な権限ではなく、create_draft、submit_invoice、cancel_paymentのように操作を分解します。引数には請求書ID、対象組織、上限額などを持たせ、承認後に実行する際も対象を再取得します。画面の「いま選ばれている行」に依存させないことが重要です。
2.risk分類をモデルの自己判断から外す
LLMが毎回「これは危険そう」と判断する方式では、同じ操作でも分類が揺れます。action定義側にriskを持たせ、ポリシーエンジンが実行を止める構造にします。社内では、参照、下書き、外部送信、契約、支払い、削除など、業務上の意味に合わせた分類へ置き換えるとよいでしょう。
3.実行結果ではなく業務状態を読み返す
APIが200を返した、クリック処理が終わった、というだけでは業務の成功を意味しません。対象レコードの状態、保存先、更新者、承認番号を構造化して読み返し、期待値と一致した時だけ成功にします。Vedaはagent_stateとread_appで現在状態を取得でき、actionも構造化結果を返します。ただし、各action後の業務状態照合まで自動で保証する仕様ではありません。企業側ではpostcondition確認を別途設計します。
4.メモリ、秘密、会話データを別の境界で扱う
端末に保存されるメモリ、LLMへ渡すcontext、音声APIへ送るデータ、認証キーは別物です。「ローカル保存だから安全」という一語でまとめず、保存、転送、保持、削除、閲覧権限を個別に定義します。特に、記憶した内容が次の会話promptへ入る設計では、記憶の保存場所だけでなく送信先も確認対象です。
5.エージェントを再起動可能なサービスにする
長時間動くエージェントは停止します。Vedaではinitがエージェントを含む主要サービスを監視し、異常終了時に再起動します。企業側でも、再起動後に未完了のactionを二重実行しないこと、承認待ちを復元するか破棄するか、どのログを残すかまで決める必要があります。
隔離環境で確認するための実行手順
Vedaを試すなら、業務導入ではなく、公式手順を再現する技術検証として始めます。公式READMEが前提にするビルドホストはx86-64 Linuxです。QEMU、OVMF、KVMへのアクセスに加え、LinuxドライバーVM用のビルドツールとnested virtualizationが必要です。macOSやWindowsで同じ手順が動くとは公式資料に書かれていません。
ゲートA:ソースと依存境界を確認する
- mainのコミットを固定し、README、AGENT、ARCHITECTURE、DRIVERVMを同じコミットで読む
- GPL-3.0-onlyと第三者コンポーネントのライセンスを分けて確認する
- 実データ、社内アカウント、実APIキーを入れない検証環境を用意する
ゲートB:QEMUで起動経路を再現する
以下は公式READMEに記載された最短の順序です。この記事の制作環境で実行した結果ではなく、一次情報に基づく再現手順です。
動作環境:x86-64 Linux、stable Rust、QEMU、OVMF、KVM。詳細なパッケージ要件は公式READMEを確認してください。
# 環境と依存関係を診断する
cargo xtask doctor

# LinuxドライバーVM、ツールチェーン、Mesaを構築する
cargo xtask linux

# Vedaのイメージを構築し、QEMUで起動する
cargo xtask run注意:本番環境で使用する前に、必ずテスト環境で動作確認してください。cargo xtask linuxを省くと、driver VMに依存する主要なdevice機能を利用できません。現行の公式READMEとDRIVERVM文書では音声可否の記載が一致しないため、音声を含む実際の利用範囲は同じコミットのcodeまたは実行結果で確認してください。
ゲートC:クラウド接続なしで制御面を試す
エージェントのテストには、ホスト上でDeepgramの代わりをするスタンドインが用意されています。sim-basics.vtsで基本function、音声、interrupt、会話終了を確認し、cargo xtask test --uiでエージェント用スクリプト一式を実行します。許可、拒否、承認期限切れ、サービス再起動などの個別条件は、対応するスクリプトやunit testの有無を確認し、不足分を追加してください。
# Deepgramのスタンドインを使う基本シナリオ
cargo xtask script verification/agent/sim-basics.vts

# GUIとエージェントのスクリプトを含むテスト
cargo xtask test --ui注意:本番環境で使用する前に、必ずテスト環境で動作確認してください。実Deepgramを使うテストは別のverification/real配下にあり、APIキーと課金を伴います。制御面の確認を終える前に接続する必要はありません。
ゲートD:企業利用の不足項目を記録する
2026年10月14日時点の公式資料では、SSO、組織単位の集中ポリシー、監査ログの保管期間、管理者向け配布、サポートSLAは確認できません。これらを「今後実装されるはず」と補わず、未確認項目として残します。検証の合格条件は、Vedaを採用できるかではなく、自社エージェント基盤へ移せる設計と、移せない前提を区別できたかです。
見誤ると失敗するポイント
失敗1:すぐ社用PCの置き換え候補にする
❌ 誤った進め方:「AIネイティブOSが公開された」と聞き、WindowsやmacOSの代替として評価を始める。
⭕ 確認すべきこと:まずQEMUとダミーデータで、action contract、承認、readback、再起動を観察する。リリースやタグ、企業向け運用機能が確認できない現状では、参照実装として扱います。
失敗2:「ローカルメモリ」を「完全オフライン」と読む
❌ 誤った進め方:メモリファイルが端末にあるため、会話データも外部へ出ないと判断する。
⭕ 確認すべきこと:ローカルVAD、Deepgramによる名前認識、Voice Agentの会話、promptに含まれる関連メモリをデータフロー図で分けます。英語のみ、インターネットとDeepgramアカウントが必要という制約も残します。
失敗3:承認ダイアログだけで安全になったと思う
❌ 誤った進め方:sensitiveとdestructiveの承認があるため、プロンプトインジェクションや誤操作が防げると断定する。
⭕ 確認すべきこと:routine actionの範囲、riskの誤分類、継続許可、対象の再解決、外部API側の権限、ログの欠落を個別にテストします。承認UIは制御の一部であり、安全性の監査結果ではありません。
失敗4:「同じコード経路」を任意アプリ対応と誤解する
❌ 誤った進め方:Windows、Linux、SaaSの既存アプリを、そのままVedaが操作できると説明する。
⭕ 確認すべきこと:公式文書が説明する対象は、agent interfaceを実装したVedaのvuiアプリです。既存製品に応用する場合は、API、MCP、App Intentsに相当する契約を別途実装します。
よくある質問
Veda: The First Agentic Hobby Operating Systemとは何ですか?
HNで使われた投稿題名です。公式の現在の名称は「Veda: The Agentic-Native Operating System」で、音声エージェントをsystem serviceとして組み込み、対応アプリが型付きactionと構造化stateを提供するx86-64向けOSプロジェクトです。「世界初」は確認済みの事実ではなく、「Hobby」も公式のサポート区分や製品エディションではありません。
VedaはLinuxディストリビューションですか?
公式文書上は違います。独自のcapability型マイクロカーネル、サービス、ウィンドウシステムを持ちます。ただし、広いハードウェア対応のため、Linuxを隔離したドライバーVMとして利用します。「LinuxではないからLinuxと無関係」でも、「Linux上のアプリ」でもありません。
任意のデスクトップアプリを音声で操作できますか?
そのような公式仕様は確認できません。Vedaのvuiアプリがaction、state、invokeを実装することでエージェント対応になります。READMEの「every application」はVedaの対応アプリ群の文脈で読む必要があります。
LLMと音声処理はローカルで動きますか?
スリープ中の音声検出はローカルですが、発話後の認識と会話にはDeepgramを使います。LLM、音声認識、音声合成は設定から選ぶ構成で、現時点の公式文書はインターネットとDeepgramアカウントを要件に挙げています。
日本語で利用できますか?
2026年10月14日時点の公式エージェント文書は「English only」としています。日本語対応済みとは書けません。
企業の本番環境へ導入できますか?
本番適合を示す公式発表、安定版タグ、企業向けSLAは確認できません。まず隔離したQEMU環境で設計とテストを確認し、自社基盤へ転用する原則を抽出する段階です。
ライセンスは何ですか?
Veda本体はGNU General Public License version 3です。リポジトリには別ライセンスの第三者コード、フォント、ファームウェア等も含まれます。社内検証、改変、配布の扱いは利用形態と各ライセンスを確認し、必要に応じて法務担当へ相談してください。
運営元 Uravation よりAIエージェントを構想から本番運用まで進める順番と、体制・KPIの決め方をまとめた資料を無料で公開しています。 AIエージェント導入ロードマップを受け取る(無料)
参考・出典
- Veda: The Agentic-Native Operating System — Veda公式サイト(参照日:2026年10月14日)
- Veda公式GitHubリポジトリ・README — 公開範囲、動作環境、主要機能、ビルド手順(参照日:2026年10月14日)
- The voice agent — action、state、risk、承認、メモリ、制約(参照日:2026年10月14日)
- Veda architecture — マイクロカーネル、サービス、テスト構成(参照日:2026年10月14日)
- The driver VM — LinuxドライバーVM、IOMMU、再起動境界(参照日:2026年10月14日)
- Developing Veda — 開発コマンド、アプリ実装、テスト(参照日:2026年10月14日)
- Veda: The First Agentic Hobby Operating System — Hacker Newsの投稿とコミュニティの反応。技術仕様の根拠には不使用(投稿日:2026年10月11日、参照日:2026年10月14日)
ここまでの要点
Vedaのニュースで見るべきものは、「AIがOSを操作する」という派手な表現より、その操作を誰が定義し、誰が承認し、何を読み返すかです。
- Vedaは開発中のagentic-native OSで、正式版や企業向け本番対応が発表されたわけではありません。
- 型付きaction、構造化state、3段階risk、OSサービスによる承認は、日本企業のエージェント基盤へ転用しやすい設計原則です。
- ローカルメモリとクラウド会話を混同せず、QEMU、ダミーデータ、スタンドインを使えば、実データへ影響するリスクを抑えながら制御面を検証できます。
あわせて読みたい:
- AIエージェントの自律性レベルとは?設計と実装の全知識 — 自律性と人の承認をどこで分けるか整理できます。
- AIエージェント ガバナンス・権限設計2026 — Vedaのrisk分類を企業ポリシーへ置き換える際の基準になります。
- OpenAI Agents APIのComputer use|使い方・料金・制限 — 画面操作型との違いを確認できます。
この記事を読んで導入イメージが固まってきた方へ
UravationではAIエージェント導入の研修・コンサルを行っています。