2026年11月8日時点で、Cursorのライブアプリは、クラウドエージェント(Cursorのクラウドの仮想マシンで動くエージェント)にウェブアプリを作らせ、データベース・認証・ホスティングまでCursorが用意して、リンクで共有できる機能です。使えるのはクラウドエージェントを含む有料プラン(Premium・Super・Ultra・Teams・Enterprise、以前の有料プラン)で、Freeと月8ドルのPlusでは使えません(Cursor Docs「Apps」・Cursor Docs「Cloud Agents」)。
Cursorは2026年11月5日のchangelog(更新履歴)「Cursor でライブアプリを構築」でこの機能を発表しました。作ってから同僚にリンクで共有するまでをCursorの中で進められるので、手元で作ったツールが自分のパソコンから出ないという悩みに向けた機能です。この記事は、2026年11月8日時点で確認したchangelogとdocs(公式ドキュメント)をもとに書いています。筆者はこの機能でアプリを作って公開しておらず、手順と画面の名前はdocsの英語の表記のままです。
この記事の要点(2026年11月8日時点)
- できること:作りたいアプリをクラウドエージェントに伝えると、雛形、必要ならPostgresのデータベース、Cursorへのサインインによる認証、ホスティングをCursorが用意し、URLを選んで公開するとライブリンクが返ります。
- 公開の範囲:招待した人とチームへの共有はCursorへのサインインが必要です。リンクを知る誰でも開ける一般公開は、個人向けプランで選べ、TeamsとEnterpriseでは既定でオフ(管理者がオンにできる)です。
- 統制:公開の前に4つのチェックが必ず動き、ファイルに書かれたシークレット(APIキーやアクセストークンなどの秘密の値)や認証情報のファイルがあると公開が止まります。管理者はチームのすべてのアプリとシークレットを見て、任意のアプリを非公開にできます。
対象読者:Cursorを組織で使う開発チーム、社内ツールを自分で作りたい営業・オペレーション・法務などの部門、その統制を決める管理者。
今日やること:自社のプランがクラウドエージェントを含むかを確かめ、一般公開とAPIキーでの利用を許すか、誰がシークレットを登録するかを、試す前に決める。
Cursorのライブアプリとは|作ったアプリをリンクで共有する機能
ライブアプリは、Cursorのクラウドエージェントが作ったウェブアプリを、Cursorが用意する置き場で動かし、URLで開ける状態にする機能です。changelogは、エージェントの登場でコードを書くコストは下がったものの、ユーザーが作るアプリやツールのほとんどはいまだにlocalhost(自分のパソコンの中だけで開けるアドレス)の外に出ない、という問題から説明を始めています。たとえるなら、手元で作った試作品を、社内の人が入館証(Cursorへのサインイン)を見せて入れる部屋に展示するまでの段取りを、Cursorが引き受ける形です。
docsでは、クラウドエージェント(Cloud Agents)の「Apps」のページにまとまっています。Cursor Origin(Cursorが提供するコードの置き場)にも「Apps」がありますが、こちらは、デプロイやCI(自動テストなどを動かす仕組み)、コードレビューなどの他社の連携アプリを入れるOrigin App Marketplaceの仕組みで、別物です(Cursor Docs「Origin Apps」)。環境設定のdocsには、Originのリポジトリを自分のVercel(ウェブアプリのホスティングのサービス)に公開する別の手順もあり、Vercelのアカウントが要ります。Cursorのチームでは、Hobbyより上のプランのVercelのチームに公開します(Cursor Docs「Cloud Environment Setup」)。この記事は、Cursorがホスティングまで持つApps(ライブアプリ)を扱います。
ライブアプリでできること|作る・つなぐ・公開する・共有する・APIで使う
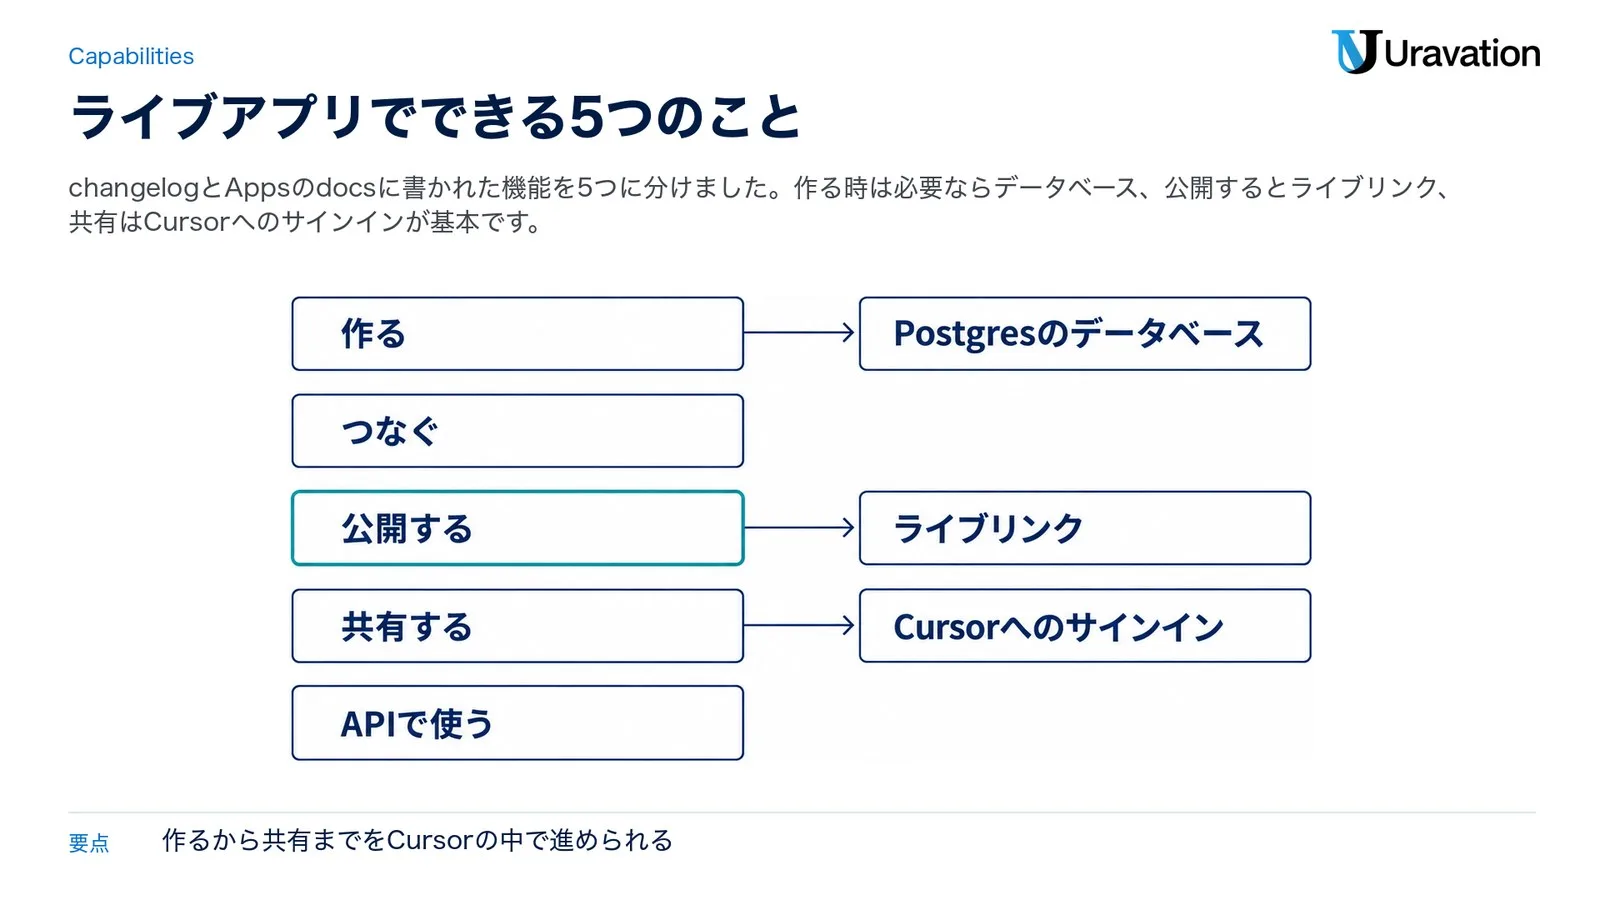
changelogとdocsに書かれた機能を、作る・つなぐ・公開する・共有する・APIで使うの5つに分けると次のとおりです。changelogの説明では、作りたいものを説明するだけで、アプリの構築からデータベースのセットアップ、認証の設定、デプロイ(アプリを公開先に置いて動かすこと)まで、残りはCursorが引き受けます。
| やること | 中身(changelogとdocsの記載) |
|---|---|
| 作る | クラウドエージェントがウェブアプリの雛形を作る。docsの例はダッシュボード、ポータル、マイクロサイト(小さな専用サイト)。必要ならPostgresのデータベース(PostgreSQL。広く使われるオープンソースのデータベース)を自動で用意する |
| つなぐ | データウェアハウス(分析用にデータを集めた置き場)など自社の仕組みにつなぐ時は、必要なシークレットの入力を求められる。エージェントは値を見ない |
| 公開する | URLを選んで公開すると、チェックの後にライブリンクが返る。URLは後で変えられる |
| 共有する | 招待した人・グループ、チーム全体と共有する(Cursorへのサインインが必要)。リンクを知る誰でも開ける一般公開は、個人向けプランで選べ、TeamsとEnterpriseでは管理者がオンにした時だけ |
| APIで使う | CursorのAPIキーを使うと、スクリプトやGrok Bot(名前と仕事を持たせて使うAIのチームメイト)、CIのジョブが、サインインした利用者と同じようにアプリを使える |
裏側の仕組みとして、Appsのdocsは、ホスティングがCursorのチーム(個人向けプランなら本人)ごとに作る専用のアカウントに置かれ、ほかのチームや利用者のアカウントとは分けられると書いています。非公開とチームのアプリはCursorへのサインインの後ろに置かれ、共有した相手だけが開けます。シークレットは、多くの場合チームの管理者がApps dashboard(アプリとシークレットを管理する画面)でチームのシークレットとして作り、個人のシークレットを作る権限があれば自分でも足せます。
changelogによると、Cursor社内では営業・オペレーション・法務・財務・エンジニアリングの人たちが社内アプリを作っています。役立っている例として挙がっているのは、イベント登録や座席の管理などの社内業務ツール、スライドや動画を組み合わせた顧客向けのプレゼンテーション、新入社員のオンボーディングの教材、営業のパイプラインを把握するリアルタイムのダッシュボード、エンジニアリングのサービスを管理するポータルです。
使える条件|ライブアプリが使える有料プランと費用
Appsのdocsは、クラウドエージェントを使えるすべての有料プランで利用できると書いていますが、有料プランならどれでもよいわけではありません。クラウドエージェントのdocsは、使えるのをPremium以上、Teams、Enterprise、以前の有料プランとし、FreeとPlusには含まれないと明記しています。使う前にそろえる条件は次の3つです。
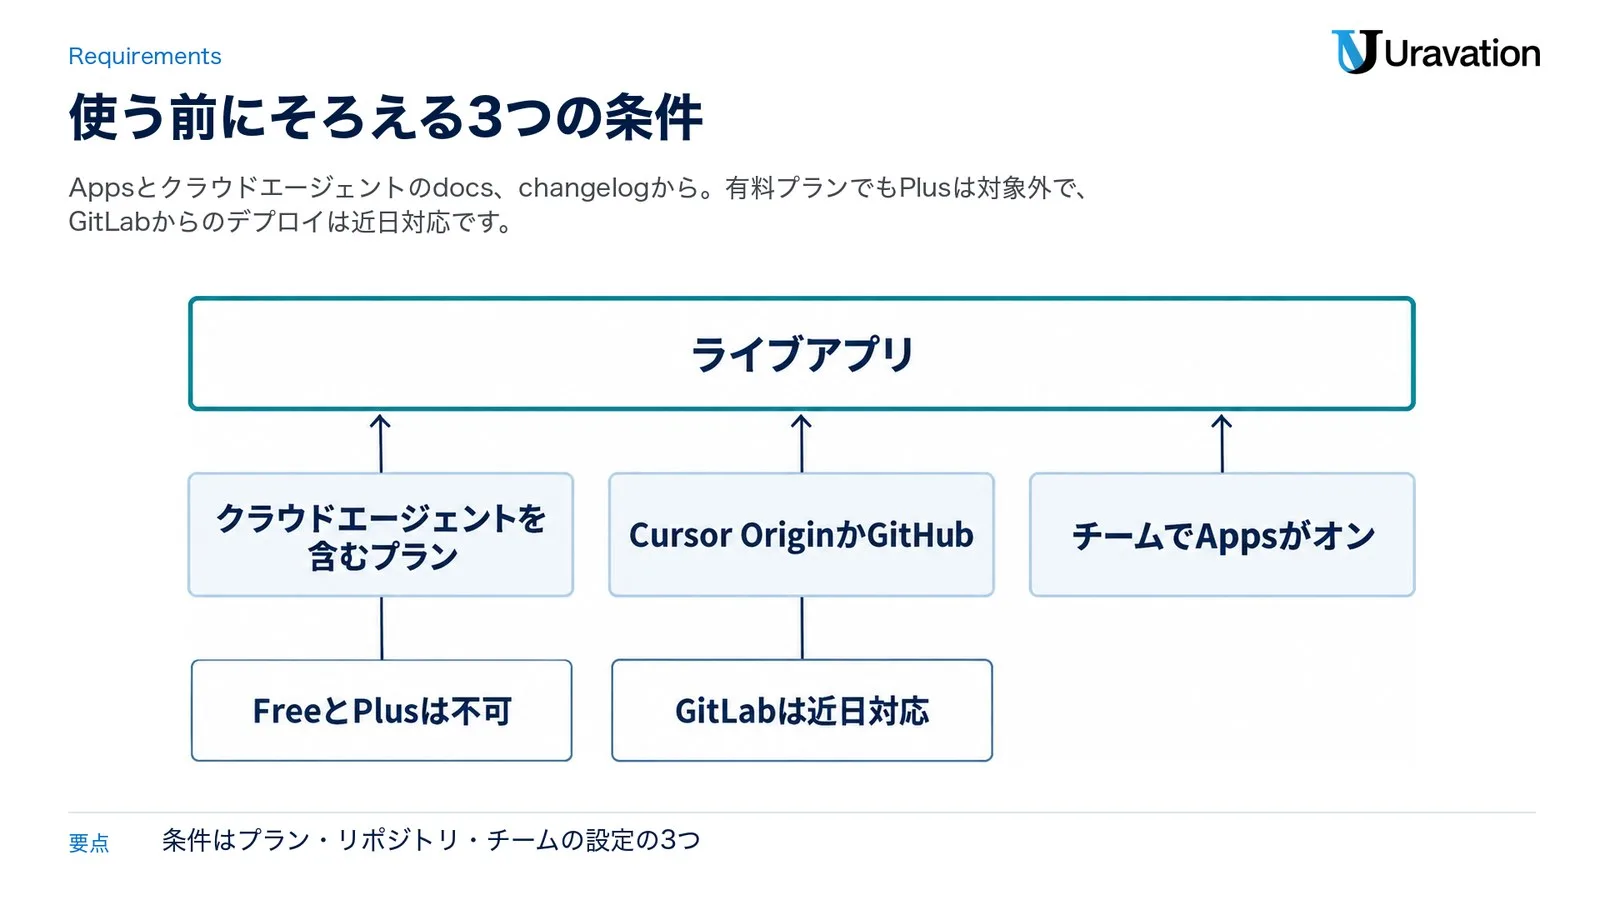
- クラウドエージェントを含むプラン:Premium・Super・Ultra・Teams・Enterprise、以前の有料プラン。FreeとPlusは不可です。以前のプライバシーモード(Legacy Privacy Mode)にはクラウドエージェントが対応しておらず、そのままのチームはOriginも有効にできません。通常のPrivacy Mode(コードやプロンプトを学習に使わせない設定)への切り替えが要ります(Cloud Agentsのセキュリティの説明・Originのdocs)。
- リポジトリはCursor OriginかGitHub:changelogによると、デプロイできるのはCursor OriginとGitHubの新規・既存のリポジトリで、GitLabは近日対応です。GitHubのリポジトリから始めるには、Cursorのアカウントの管理者がソース管理(GitHubなど)をつないでおく必要があり、そのリポジトリの読み書きの権限も要ります(Cloud Agentsのdocs)。ゼロから作る時に使うOriginはアーリーベータで、使う前にチームの誰かがcodebase name(リポジトリを置く名前空間)を取る必要があり、管理者はOriginを無効にできます(Cursor Docs「Origin」)。
- チームでAppsがオン:管理者はチームのAppsをオン・オフできます。既定の状態はdocsで確かめられませんでした。
料金ページとModels & Pricingのdocsによると、Cursorは「The X Subscription」(AIのGrok、Cursor、SNSのXをまとめた1つの契約)の一部として売られています。プランごとの月額とクラウドエージェント・Originの有無は次のとおりです(税抜・2026年11月8日時点)。
| プラン | 月額 | クラウドエージェント(ライブアプリ) | Origin |
|---|---|---|---|
| Free | 0ドル | 使えない | 使えない |
| Plus | 8ドル | 使えない | 使えない |
| Premium | 30ドル | 使える | 使える |
| Super | 100ドル | 使える | 使える |
| Ultra | 200ドル | 使える | 使える |
| Teams | 1席あたり30・100・200ドル(Premium・Super・Ultraの席) | 使える | 使える |
| Enterprise | 個別の見積もり | 使える | 使える |
| 以前の有料プラン | — | 使える | Start・Pro・Pro+・Ultraは使える |
以前の有料プランは、Start(インドだけ)・Pro・Pro+・Ultraと、TeamsのStandardとPremiumの席で、既存の契約者向けに続いています。以前の無料プランのHobbyには、クラウドエージェントもOriginも含まれません(Legacy Cursor plans)。TeamsにはPlusの席が無く、月0ドルの席(Free seat)もあります。Free seatにはチームの利用枠が無く、その人の利用は本人の個人プランから、個人プランが無ければ小さな無料枠から使われます。その席の人がクラウドエージェントでアプリを作れるかは確かめられませんでした(Team Pricing)。
費用:作る分はプランの利用枠、ホスティングとデータベースは確かめられず
クラウドエージェントは、ほかのエージェントの作業と同じくプランの利用枠を、選んだモデルの単価で使います。初めて使う時には支出の上限の設定を求められます(Cloud Agentsのdocs)。The X Subscriptionの有料プランの利用枠は週ごとに戻り、エディタのAgent、CLI、クラウドエージェント、Grok Bot、Grokのアプリで共有されます。ClaudeやGPTなど他社のモデルは枠に含まれず、Premium以上でAPIの定価を前払いのクレジットから払います。以前の有料プランは月ごとに戻る枠のままで、他社のモデルの払い方も違います。TeamsとEnterpriseでは、対象の他社のモデルに100万トークンあたり0.25ドルのCursor Token Rate(Cursorが上乗せする料金)が加わります(Models & Pricingのdocs)。
一方、アプリのホスティングとデータベースの料金・容量・アプリの数の上限は、Appsのdocs、Models & Pricing、Team Pricingのどこにも記載が見当たらず、確かめられませんでした。試す前に、最新のdocsと請求の画面を確かめてください。クラウドエージェントの設定と料金の全体はCursor Agentの使い方の記事、Originの始め方はCursor Originの記事にまとめています。
Cursorでアプリを作って公開するまでの流れ
Appsのdocsの「Getting started」と「How it works」に書かれた範囲で、作ってから公開するまでを6つの手順に並べました。この機能はクラウドエージェントでだけ使え、手元(ローカル)で動くエージェントでは使えません。
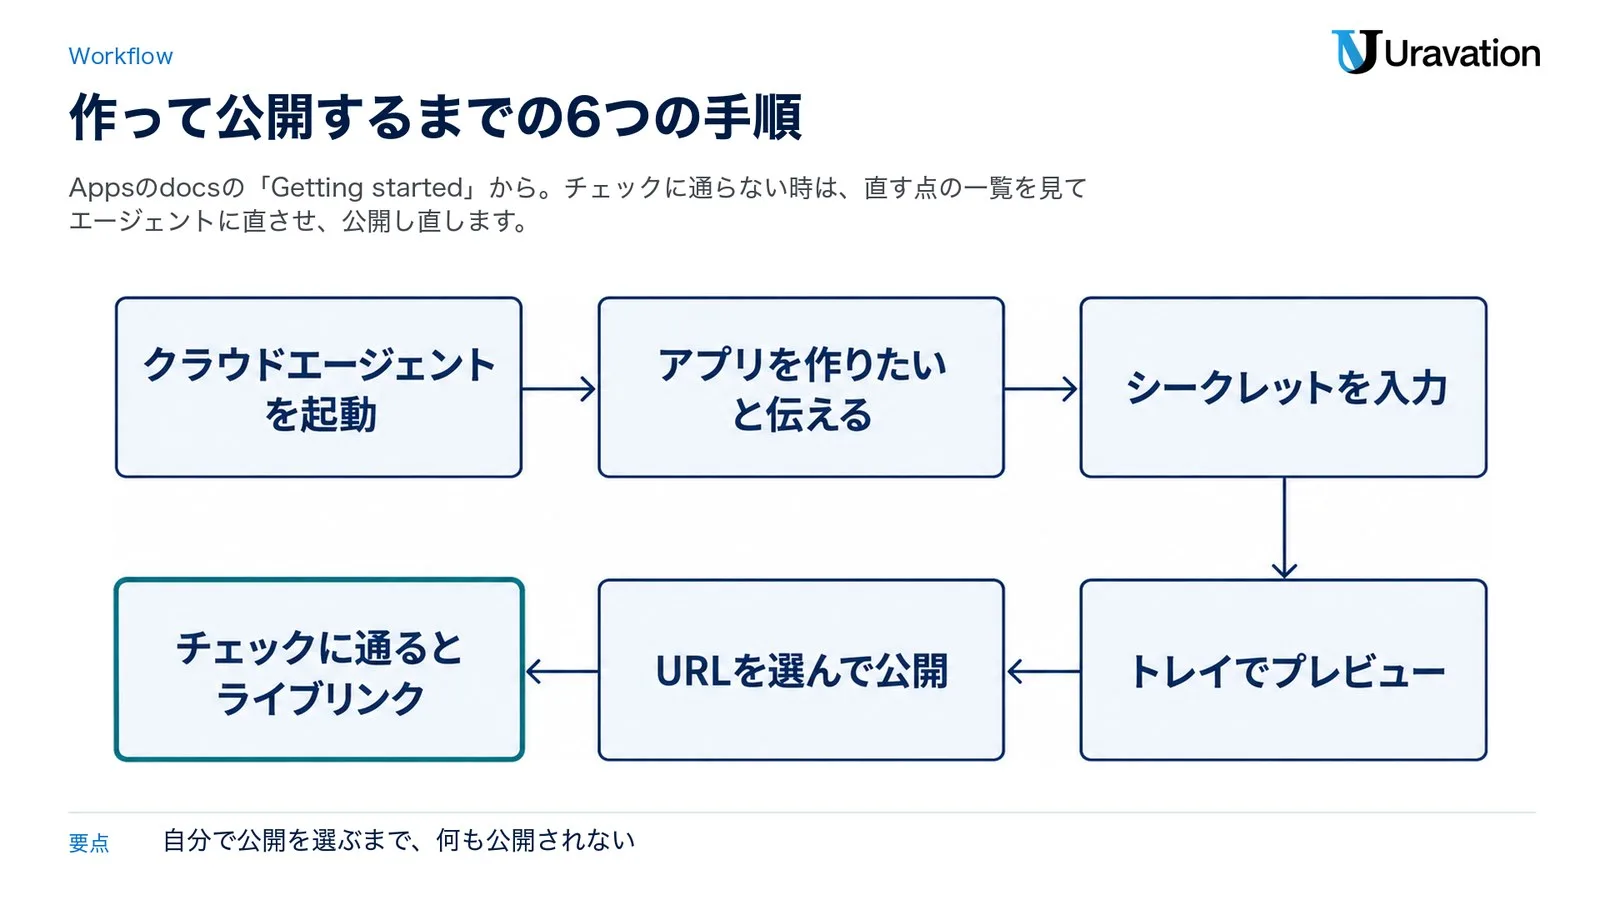
- クラウドエージェントを起動する:cursor.com/agents、デスクトップ版のAgentの入力欄の下にあるドロップダウンで「Cloud」を選ぶ方法、iOSのアプリ、Slack、APIなどから始められます(Cloud Agents)。
- アプリを作りたいと伝える:アプリを作りたいことをはっきり書きます。ゼロから作るとCursor Originに新しいリポジトリができ、既存のGitHubのリポジトリをアプリとしてデプロイするよう頼むこともできます。
- シークレットを入力する:データウェアハウスなど自社の仕組みにつなぐ時は、Cursorが必要なシークレットの入力を求めます。エージェントは値を見ません。
- トレイでプレビューする:アプリの準備ができると、プレビューと公開のためのトレイ(画面に出る操作欄)が表示されます。
- URLを選んで公開する:公開を選び、アプリのURLを決めます。URLは後で変えられます。
- チェックに通るとライブリンクが返る:決定論的なチェック(決まった規則で機械的に調べる検査)とエージェント型のセキュリティチェック(AIがファイルを読んで判断する検査)がすべて通ると、ライブリンクが返ります。通らなければ直す点が一覧で出るので、エージェントに直させてから公開し直します。自分で公開を選ぶまで、何も公開されません。
公開した後は、招待した人・グループやチーム全体と共有します。docsに載っているプロンプトの例は次のとおりです(公式の例で、筆者は実行していません)。
Build an app that shows our weekly signups as a dashboard, with a chart and a table I can filter by plan.日本語にすると「週ごとの登録数をダッシュボードで見せるアプリを作って。グラフと、プランで絞り込める表を付けて」です。既存のリポジトリを公開する時の例は1行です。
Deploy this repo as an app.日本語で頼んだ時の動きは、docsで確かめられませんでした。
公開前のチェックと管理者の統制
changelogによると、公開する時にCursorは決定論的なチェックとエージェント型のセキュリティチェックを実行し、チェックに合格して明示的に公開操作をするまで、アプリは公開されません。Appsのdocsは、どの公開の前にも動く4つのチェックを挙げ、これらはセキュリティレビューがオフの時も常に動くと書いています。
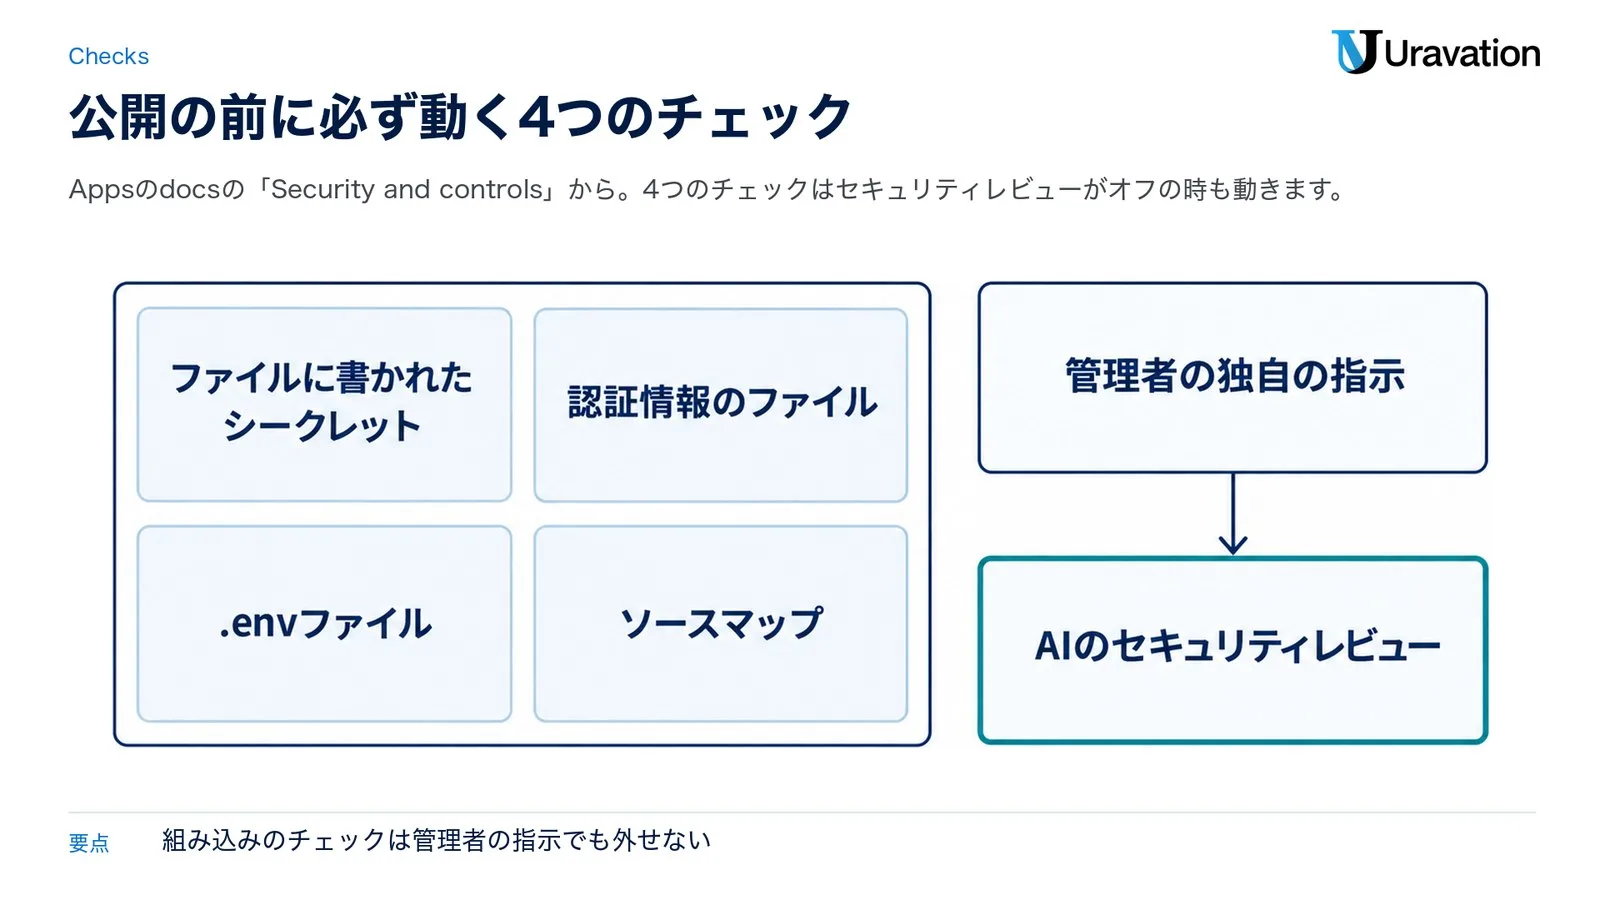
- ファイルに書かれたシークレットを止める:APIキーやアクセストークンがファイルにあれば公開を止める
- 認証情報のファイルを止める:秘密鍵、サービスアカウント(人ではなくプログラムが使うアカウント)の鍵、認証トークンを含むファイルがあれば公開を止める
- .envファイルを公開しない:.envファイル(環境変数を書いたファイル)は公開する物から外す
- ソースマップを公開しない:訪問者が元のソースコードを読めないよう、ソースマップ(圧縮したコードと元のソースを対応づけるファイル)を取り除く
この4つとは別に、AIのセキュリティレビューがアプリのファイルを読み、深刻な問題を公開の前に止めます。チームの管理者はApps dashboardで、レビューの指示に管理者の独自の指示を足せます。足せるのは規則の追加だけで、Cursorに組み込まれたチェックは外せません。docsの書き方から、レビューがオフの状態もありえますが、オフにする操作はdocsで確かめられませんでした。
管理者ができること
チームの管理者は、チームのすべてのアプリとシークレットを見て、任意のアプリを非公開にできます。docsに書かれた操作は次の7つです。
| 操作 | docsの記載 |
|---|---|
| 見る | チームのすべてのアプリとシークレットを見る(一般の利用者のApps dashboardには、自分が作ったアプリと共有されたアプリが出る) |
| 止める | 任意のアプリを非公開にする |
| Appsのオン・オフ | チームでAppsを使えるかを切り替える |
| 一般公開の許可 | 一般公開を許す・許さない。許さない設定にすると、一般公開中のアプリはチームの範囲に戻る |
| APIキーの許可 | APIキーでアプリを開くことを許す・許さない |
| レビューの指示 | セキュリティレビューに独自の指示を足す(組み込みのチェックは外せない) |
| 止まった公開の承認 | レビューで止まった公開を承認する。ただし、悪意のあるコード、ハードコードされたシークレット(コードに直接書かれた秘密の値)、露出した認証情報で止まった物は承認できない |
これらの設定の変更はチームの監査ログ(誰が何を変えたかの記録)に記録される、とdocsは書いています。なお、料金ページの比較表で「Audit logs and service accounts」に印があるのはEnterpriseの列だけで、Enterpriseのdocsも監査ログをEnterprise向けの機能としています(Pricing)。Compliance and Monitoringのdocsは、監査ログをチームのダッシュボードで見るにはEnterpriseのプランと管理者の権限が要ると書いています。プルリクエスト(変更を取り込む前に確かめる仕組み)の段階でコードの安全を見るCursorの仕組みはCursor Rollouts/Security Reviewの記事で扱っています。
スクリプトやGrok BotからはAPIキーで使う
非公開とチームのアプリはCursorへのサインインの後ろにあるので、自動で動くツールはそのままでは入れません。CursorのAPIキーを使うと、Grok Bot(クラウドのコンピューターで作業するAIのチームメイト。Cursor Docs「Grok Bot」)、スクリプト、CIのジョブなどが、サインインした別の利用者と同じようにアプリを使えます。個人のAPIキーは持ち主が開けるアプリを、チームのAPIキーは利用を許されたチームのアプリだけを開け、一般公開のアプリはどちらのキーでも開けます。許されていないキーは、アクセス権の無い利用者と同じくサインインの画面へ送られます。キーはHTTPのヘッダーでだけ使え、URLのパラメーターやCookieでは使えません(下は公式の例で、筆者は実行していません。本番環境で使用する前に、必ずテスト環境で動作確認してください)。
curl -H "x-cursor-app-token: $CURSOR_API_KEY" https://<your-app-url>キーを使った要求には自動の要求であることを示す印が付き、人ではなくキーが特定されます。アプリにひも付いたAPIキーは、Apps dashboardで一覧できます。
会社で決めること|公開を許す前の6項目
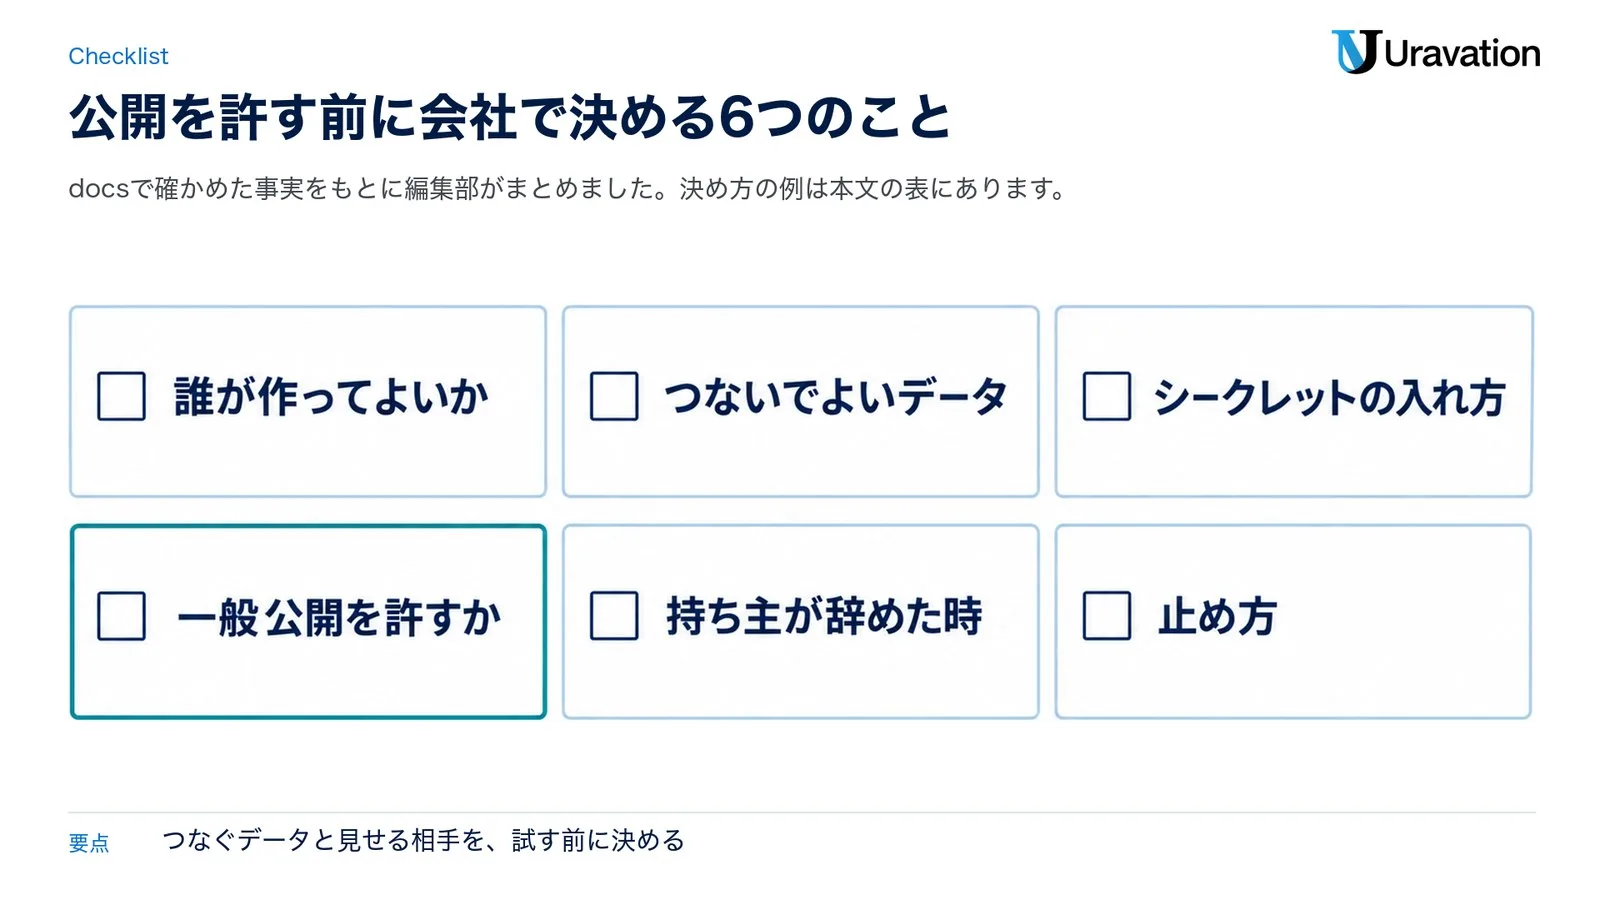
changelogは、このリリースで組織内の誰もが自分の業務に役立つツールを作り、チームメンバーと共有できるようになったと書いています。作る人が開発者の外に広がるほど、どのデータをつなぐか、誰に見せるかを会社として先に決める必要があります。docsで確かめた事実と、決め方の例(編集部の考え)を6項目に並べました。
| 決めること | docsで確かめたこと | 決め方の例(編集部の考え) |
|---|---|---|
| 誰が作ってよいか | 管理者はチームのAppsをオン・オフできる。Enterpriseでは、クラウドエージェントを作れる人を管理者が絞れる(Enterpriseのdocsの比較表) | 最初は試す部署と用途を決め、作る人を社内のルールで決める |
| つないでよいデータ | 自社の仕組みにつなぐ時はシークレットを求められる。クラウドエージェントの会話はCursorのバックエンドに既定で無期限に残り、消すこともできる。アプリとデータベースの置き場所(地域)は確かめられなかった | 個人情報や顧客のデータを扱うアプリは、置き場所と保存の扱いを確かめるまで作らない |
| シークレットの入れ方 | ファイルに書いたシークレットは公開が止まる。多くの場合チームの管理者がチームのシークレットを作り、権限があれば個人のシークレットも足せる | つなぐ先の鍵は管理者がチームのシークレットとして登録し、権限を絞った専用の鍵にする |
| 一般公開を許すか | TeamsとEnterpriseは既定でオフで、管理者がオンにできる。個人向けプランでは一般公開を選べる | 会社のアカウントは既定のオフのままにし、個人向けプランのアカウントで会社のデータにつながるアプリを作らない |
| 持ち主が辞めた時 | 管理者はすべてのアプリとシークレットを見て、任意のアプリを非公開にできる。個人のAPIキーは持ち主が開けるアプリを開ける。アプリの持ち主の移し替えは確かめられなかった | 退職の手続きに、その人が作ったアプリ、個人のAPIキー、個人のシークレットの棚卸しを入れる |
| 止め方 | 管理者は任意のアプリの非公開、一般公開とAPIキーの不許可、チームのAppsのオフができる。Appsをオフにした時に公開中のアプリがどうなるかは確かめられなかった | 止める担当者と手順を決め、本番の利用の前に一度試しておく |
会話の保存はクラウドエージェントのセキュリティの説明に、ほかの事実はAppsのdocsにあります。Appsのdocsの末尾には、ホスティングはCursorのサービスとは別で「as is(現状のまま)」に提供されること、規約や利用規定への違反のほか事業上・財務上・法律上の理由で、サブドメインや公開したアプリが取り消し・停止・削除されることがあると書かれています。止まると困る業務に使う前に、この条件も読んでおくと判断しやすくなります。
公開してはいけない物に気づいた時
公開してはいけないアプリや、シークレットの漏れに気づいた時にdocsで確かめられる操作は、管理者によるアプリの非公開と、一般公開・APIキーでの利用を許さない設定、チームのAppsのオフです(オフにした時に公開中のアプリがどうなるかは確かめられませんでした)。ここからは編集部の考えですが、漏れた疑いのあるシークレットは、Cursorの中で消すだけでなく、発行元(データウェアハウスなど)で無効にして作り直すのが安全です。クラウドエージェントの会話は既定で残るので、会話に秘密の値を貼っていないかも確かめます。
Lovable・Replit・v0との違い|公式docsの範囲で比べる
言葉でアプリを作って公開できる道具は、ほかにもあります。Lovable・Replit・v0の公式docs(2026年11月8日に確認)に書かれた範囲だけで、Cursorのライブアプリと並べました。プランや設定で変わる所が多いので、細部は各docsで確かめてください。
| 観点 | Cursorのライブアプリ | Lovable | Replit | v0 |
|---|---|---|---|---|
| データベース | 必要ならPostgresを自動で用意 | 組み込みのバックエンド(データベースや認証をまとめたオープンソースのSupabaseが土台)にデータベース・認証・ストレージ | 管理されたPostgreSQL(開発用は課金なし、本番は計算とストレージで課金) | Vercel Marketplaceの連携(Supabase・Neon・Upstash・Vercel Blob) |
| 認証 | Cursorへのサインイン(一般公開のアプリを除く) | 組み込みのバックエンドに含まれる | Replit Auth(Replitのアカウントでサインイン)かClerk Auth(アプリ専用のアカウント) | docsの例はプロンプトで足す形。公開先のVercelのプロジェクトの設定に、アクセス制限(Deployment Protection)とVercel Authentication(Vercelのアカウントでのサインイン)がある |
| 公開先 | Cursorがチームごとに作る専用のアカウント | Lovableがホスティング | Replitのクラウド(Google Cloud) | Vercel |
| 公開の範囲 | 招待した人・チーム・一般公開(TeamsとEnterpriseは既定でオフ) | FreeとProはPublicとInvite only、BusinessとEnterpriseはPublic・Workspace・Custom | Public・Password protected・Workspace only・Invite only(Publishingのdocsでは、見られる人を絞る機能はProとEnterpriseのもの) | 最初の公開で選ぶ(チームのプランと、Vercelのアクセス制限(Deployment Protection)の設定による) |
| 公開前の点検 | 4つのチェックが常に動く(シークレットや認証情報のファイルがあれば止まる)。加えてAIのセキュリティレビュー | 公開の画面でQuick scan(約10秒で、データベースのアクセスの規則や依存パッケージなどを調べる点検)が自動で動く。既定では止めず、管理者が重大な指摘で止める設定にできる(Lovableが作る新しいEnterpriseのワークスペースは最初からこの設定がオン) | 公開の時にセキュリティチェックが動く。組織の管理者はスキャンを必須にし、止める重大度を選べる(既定は最も重いcriticalだけ) | 生成したコードを実行前に解析し、ブラウザに見える環境変数(NEXT_PUBLIC_)の使い方を警告する。Enterpriseは公開前のレビューの申請もある |
| データの地域 | docsで確かめられなかった | Americas・Europe・Asia Pacificから選ぶ。BusinessとEnterpriseは管理者が既定を決められる | 公開の設定に動かす地域(Deployment geography)があり、Enterpriseの管理者は選べる地域を絞れる。ただしPublishingのページは、公開したアプリは米国で動き、EnterpriseはEUでの運用を営業に相談できると書いていて、ページで書き方が違う | 今回読んだページでは確かめられなかった |
出典は、LovableがBuilt-in backendとPublish your Lovable project、ReplitがPublish your app・Publishing・Auth・Storage and Databases・Privacy and deployment settings・Security、v0がFull-stack apps・Databases・Deployments・Securityです。
違いが出やすいのは、アプリを開く人の認証です。Cursorのライブアプリの非公開とチームのアプリはCursorへのサインインが前提なので、見せたい相手がCursorのチームにいるかが先に問われます。Lovableは社外の人をメールで招いて開いてもらう方法をdocsに書き、Replitは、プランによって、共有のパスワードを入れて開く公開(Password protected)も選べます。データの地域を選ぶ設定はLovableのdocsにあり、Replitのdocsにもありますが、公開したアプリは米国で動くと書いたページもあります。Cursorのdocsでは確かめられませんでした。どれが向くかは、使っている開発の道具と、見せる相手、データの置き場所の決まりで変わります。Lovableの全体はLovableの記事、Replitとv0はReplit Agent・v0・Boltの比較記事にあります(どちらも公開した時点の情報です)。
【要注意】Cursorのライブアプリで読み違えやすい4つのこと
有料プランならどれでも使える
❌ changelogの「すべての有料プラン」という言葉だけを読んで、月8ドルのPlusでも作って公開できると考える。
⭕ 条件は、クラウドエージェントが有効になっている有料プランであることです。クラウドエージェントのdocsは、使えるのをPremium以上、Teams、Enterprise、以前の有料プランとし、FreeとPlusは含まれないと書いています。チームではAppsがオンになっている必要があり、GitHubのリポジトリから始めるなら管理者によるソース管理の接続、ゼロから作るならOriginの準備も要ります。以前のプライバシーモード(Legacy Privacy Mode)のままなら、通常のPrivacy Modeへの切り替えも要ります。
公開すれば誰でも見られる
❌ 公開リンクを渡せば、社外の取引先も含めて誰でも開けると考える。
⭕ 招待した人・グループやチーム全体への共有は、Cursorへのサインインが必要です。リンクを知る誰でも開ける一般公開は、個人向けプランで選べ、TeamsとEnterpriseでは既定でオフで、管理者がApps dashboardでオンにした時だけ使えます。changelogは一般公開を個人向けプランの機能として紹介していますが、docsにはTeamsとEnterpriseで管理者がオンにする方法も書かれています。
セキュリティチェックに通れば安全
❌ 公開前のチェックに通ったので、アプリの作りに問題は無いと考える。
⭕ 4つのチェックが止めるのは、ファイルに書かれたシークレットや認証情報のファイルなど決まった物で、.envファイルとソースマップは公開から外されます。AIのセキュリティレビューが止めるのは深刻な問題です。Appsのdocsの末尾には、Cursorはアプリについて表明や保証をせず、アプリの内容に責任を負わないと書かれています。つなぐデータと見せる相手を絞り、大事な業務のアプリは人もレビューします。
GitLabのリポジトリからもう公開できる
❌ クラウドエージェントがGitLabにも対応しているので、GitLabのリポジトリのアプリもすぐ公開できると考える。
⭕ クラウドエージェント自体はGitLab・Azure DevOps・Bitbucket Cloudのリポジトリでも動きますが、ライブアプリのデプロイ元としてchangelogが挙げるのはCursor OriginとGitHubです。GitLabなどほかのgitの提供元は「近日公開予定」の段階です。
よくある質問
Cursorのライブアプリは無料プランやPlusでも使えますか?
使えません。使えるのはクラウドエージェントを含むプランで、docsではPremium(月30ドル)以上の個人向けプラン、Teams、Enterprise、以前の有料プランです。FreeとPlus(月8ドル)には、クラウドエージェントもOriginも含まれません。以前の無料プランのHobbyも同じです。チームではAppsがオンになっている必要があり、GitHubのリポジトリから始めるなら管理者によるソース管理の接続、ゼロから作るならOriginの準備も要ります。以前のプライバシーモード(Legacy Privacy Mode)のままなら、通常のPrivacy Modeへの切り替えも要ります。料金は2026年11月8日時点の税抜の価格です。
ホスティングとデータベースの料金はいくらですか?
確かめられませんでした。Appsのdocs、Models & Pricing、Team Pricingに、アプリのホスティングとデータベースの料金・容量・上限の記載は見当たりません。分かっているのは、アプリを作るクラウドエージェントがプランの利用枠を選んだモデルの単価で使うこと、初めて使う時に支出の上限の設定を求められることです。他社のモデルを使う分は、Premium以上のプランでは前払いのクレジットから払います(以前の有料プランは月ごとの枠のままで、仕組みが違います)。
Cursorを使っていない社員にもアプリを見せられますか?
招待とチームへの共有では、相手がCursorにサインインするチームのメンバーである必要があります。リンクを知る誰でも開ける一般公開は、個人向けプランで選べ、TeamsとEnterpriseでは管理者がオンにした時だけ使えます。Teamsには月0ドルの席(Free seat)もありますが、その席の人がアプリを開けるかは、docsで確かめられませんでした。
既存のGitHubのリポジトリのアプリも公開できますか?
できます(クラウドエージェントを含む有料プランが必要で、FreeとPlusでは使えません)。docsは「Deploy this repo as an app.」というプロンプトの例を載せています。対象はCursor OriginとGitHubのリポジトリで、GitLabなどは近日対応です。GitHubのリポジトリから始めるには、管理者がCursorにソース管理をつないでいて、自分にそのリポジトリの読み書きの権限がある必要があります。チームではAppsがオンになっていることも前提で、以前のプライバシーモード(Legacy Privacy Mode)のままなら、通常のPrivacy Modeへの切り替えも要ります。
公開前のチェックに通れば、アプリは安全と考えてよいですか?
そうとは言えません。チェックが止めるのはファイルに書かれたシークレットや認証情報のファイルなどで、AIのセキュリティレビューが止めるのは深刻な問題です。Appsのdocsの末尾では、Cursorはアプリについて表明や保証をしないと書いています。つなぐデータと見せる相手を絞り、大事な業務のアプリは人もレビューしてください。
管理者はアプリを止めたり、一般公開を禁止したりできますか?
できます。チームの管理者はチームのすべてのアプリとシークレットを見て、任意のアプリを非公開にでき、一般公開とAPIキーでの利用を許すかを選べます。一般公開を許さない設定にすると、一般公開中のアプリはチームの範囲に戻ります。チーム全体でAppsをオフにすることもできます(オフにした時に公開中のアプリがどうなるかは確かめられませんでした)。Appsのdocsはこれらの設定の変更がチームの監査ログに記録されると書いていますが、監査ログはEnterpriseのプランの機能で、チームのダッシュボードで見るにはEnterpriseのプランと管理者の権限が要ります(料金表、EnterpriseとCompliance and Monitoringのdocs)。
まとめ
Cursorのライブアプリは、クラウドエージェントが作ったウェブアプリを、必要ならPostgresのデータベース、Cursorへのサインインによる認証、ホスティング付きで公開し、リンクで共有できる機能です(2026年11月5日のchangelog)。使えるのはクラウドエージェントを含む有料プランで、FreeとPlusでは使えません。公開の前には4つのチェックが必ず動き、管理者はアプリの非公開と、一般公開・APIキーでの利用を許すかを決められます。ホスティングとデータベースの料金と置き場所はdocsで確かめられなかったので、つなぐデータと公開の範囲を先に決めてから、小さく試すのが安全です。
デプロイ元になるOriginはCursor Originの記事、クラウドエージェントの設定はCursor Agentの使い方の記事にまとめています。
運営元 Uravation よりAIエージェントを構想から本番運用まで進める順番と、体制・KPIの決め方をまとめた資料を無料で公開しています。 AIエージェント導入ロードマップを受け取る(無料)
参考・出典
- Cursor でライブアプリを構築 — Cursor Changelog・2026-11-05・日本語版(参照日: 2026-11-08)
- Build Live Apps in Cursor — Cursor Changelog・2026-11-05・英語版(参照日: 2026-11-08)
- Apps — Cursor Docs(参照日: 2026-11-08)
- Cloud Agents — Cursor Docs(参照日: 2026-11-08)
- Cloud Environment Setup — Cursor Docs(参照日: 2026-11-08)
- Security overview(Cloud Agents) — Cursor Docs(参照日: 2026-11-08)
- Origin — Cursor Docs(参照日: 2026-11-08)
- Origin Apps — Cursor Docs(参照日: 2026-11-08)
- Models & Pricing — Cursor Docs(参照日: 2026-11-08)
- Team Pricing — Cursor Docs(参照日: 2026-11-08)
- Legacy Cursor plans — Cursor Docs(参照日: 2026-11-08)
- Pricing — Cursor(参照日: 2026-11-08)
- Enterprise — Cursor Docs(参照日: 2026-11-08)
- Compliance and Monitoring — Cursor Docs(参照日: 2026-11-08)
- Grok Bot — Cursor Docs(参照日: 2026-11-08)
- Built-in backend — Lovable Documentation(参照日: 2026-11-08)
- Publish your Lovable project — Lovable Documentation(参照日: 2026-11-08)
- Publish your app — Replit Docs(参照日: 2026-11-08)
- Publishing — Replit Docs(参照日: 2026-11-08)
- Auth — Replit Docs(参照日: 2026-11-08)
- Storage and Databases — Replit Docs(参照日: 2026-11-08)
- Privacy and deployment settings — Replit Docs(参照日: 2026-11-08)
- Security — Replit Docs(参照日: 2026-11-08)
- Full-stack apps — v0 Docs(参照日: 2026-11-08)
- Databases — v0 Docs(参照日: 2026-11-08)
- Deployments — v0 Docs(参照日: 2026-11-08)
- Security — v0 Docs(参照日: 2026-11-08)