「Talorysは、本当にCloudflareの無料枠だけで自分用AIエージェントを持てるのか?」
2026年10月11日時点の答えは、個人向けの小規模な検証なら可能です。Talorysは利用者自身のCloudflareアカウントに、チャット、メモリ、タスク、ノート、プロジェクト、リマインダーをまとめて配置するMITライセンスのオープンソースソフトウェアです。ただし、オンプレミスやローカルPCだけで動く仕組みではなく、実行・保存・AI推論はCloudflareのマネージドサービスに依存します。無料も無制限ではありません。
2026年10月10日、開発者のrociiu氏がTalorys公式GitHubリポジトリを公開しました。同日、Hacker Newsには「Talorys – A self-hosted personal AI agent on Cloudflare’s free tier」として投稿され、200ポイントを超える反応を集めています。2026年10月11日にnpm公式レジストリで確認した最新版は0.1.2です。
注目すべき点は、単に「無料のチャットUIが増えた」ことではありません。Pages、非公開Worker、Agents SDK、SQLite-backed Durable Object、Workers AIを一つの個人用エージェントとして組み合わせ、インストーラーがCloudflare上への配置と疎通確認まで進める設計を公開したことです。一方、日本企業がそのまま従業員へ配るには、単一ユーザー設計、データ所在地、組織認証、監査、復旧、無料枠の扱いを別々に評価する必要があります。
ここでは、リポジトリのREADMEだけでなく、アーキテクチャ、セキュリティ、デプロイ資料、Cloudflare公式ドキュメントを照合し、「何が公開されたか」「日本企業にどう関係するか」「どこから検証を始めるか」の順に整理します。
Talorysは何を公開したのか
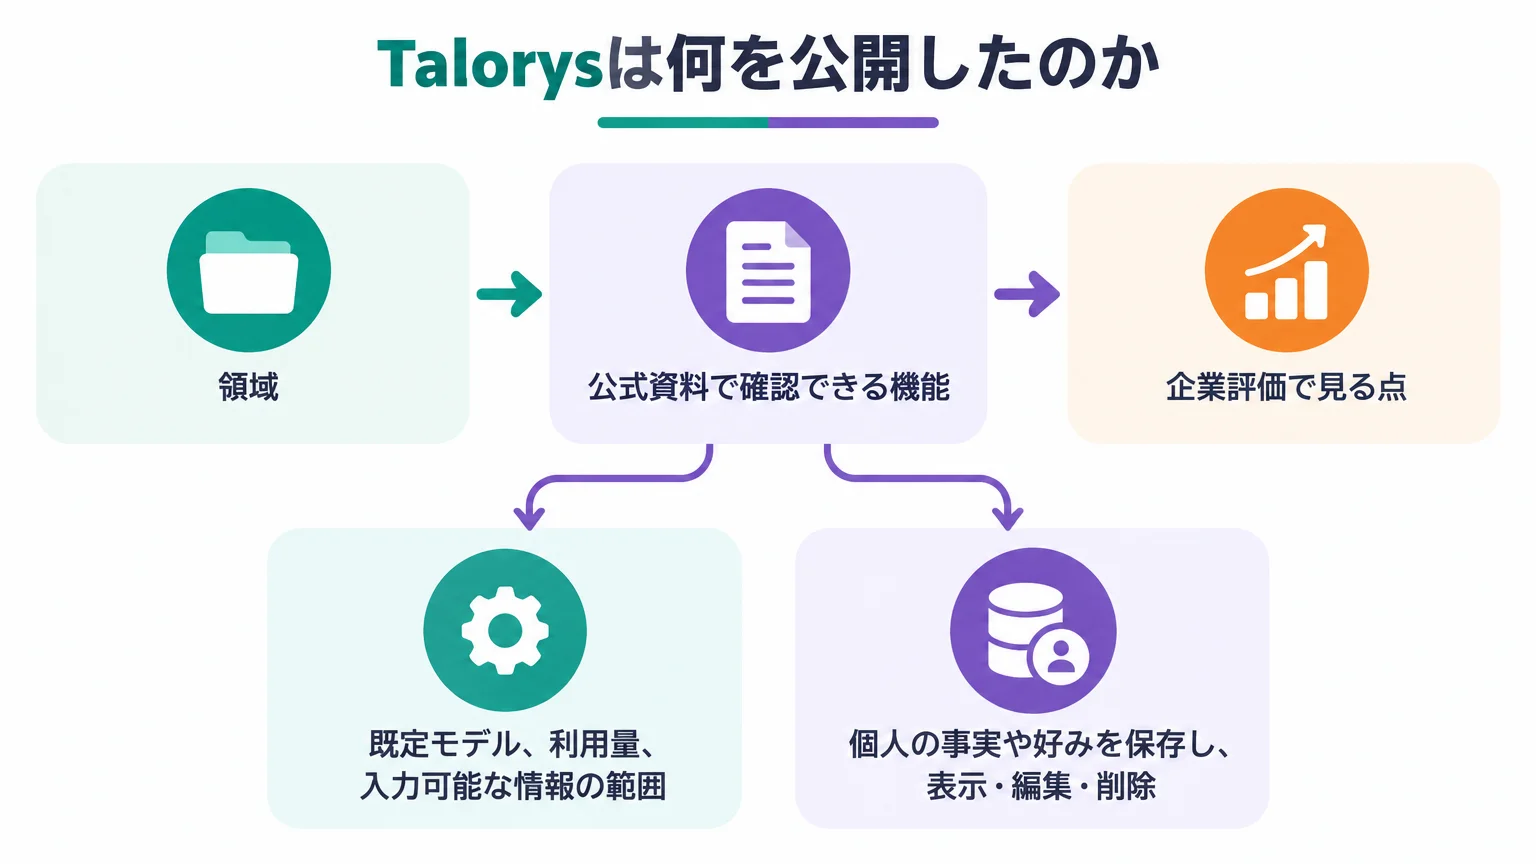
Talorysは、1人の所有者が複数端末から使うことを想定した個人AIアシスタントです。登録フォームやチーム機能はなく、インストール時に設定した所有者パスワードで利用します。チャットだけでなく、日常の情報と予定を同じ画面で管理できることが中心です。
| 領域 | 公式資料で確認できる機能 | 企業評価で見る点 |
|---|---|---|
| 会話 | ストリーミング応答、Markdown表示、ツール実行状況の表示 | 既定モデル、利用量、入力可能な情報の範囲 |
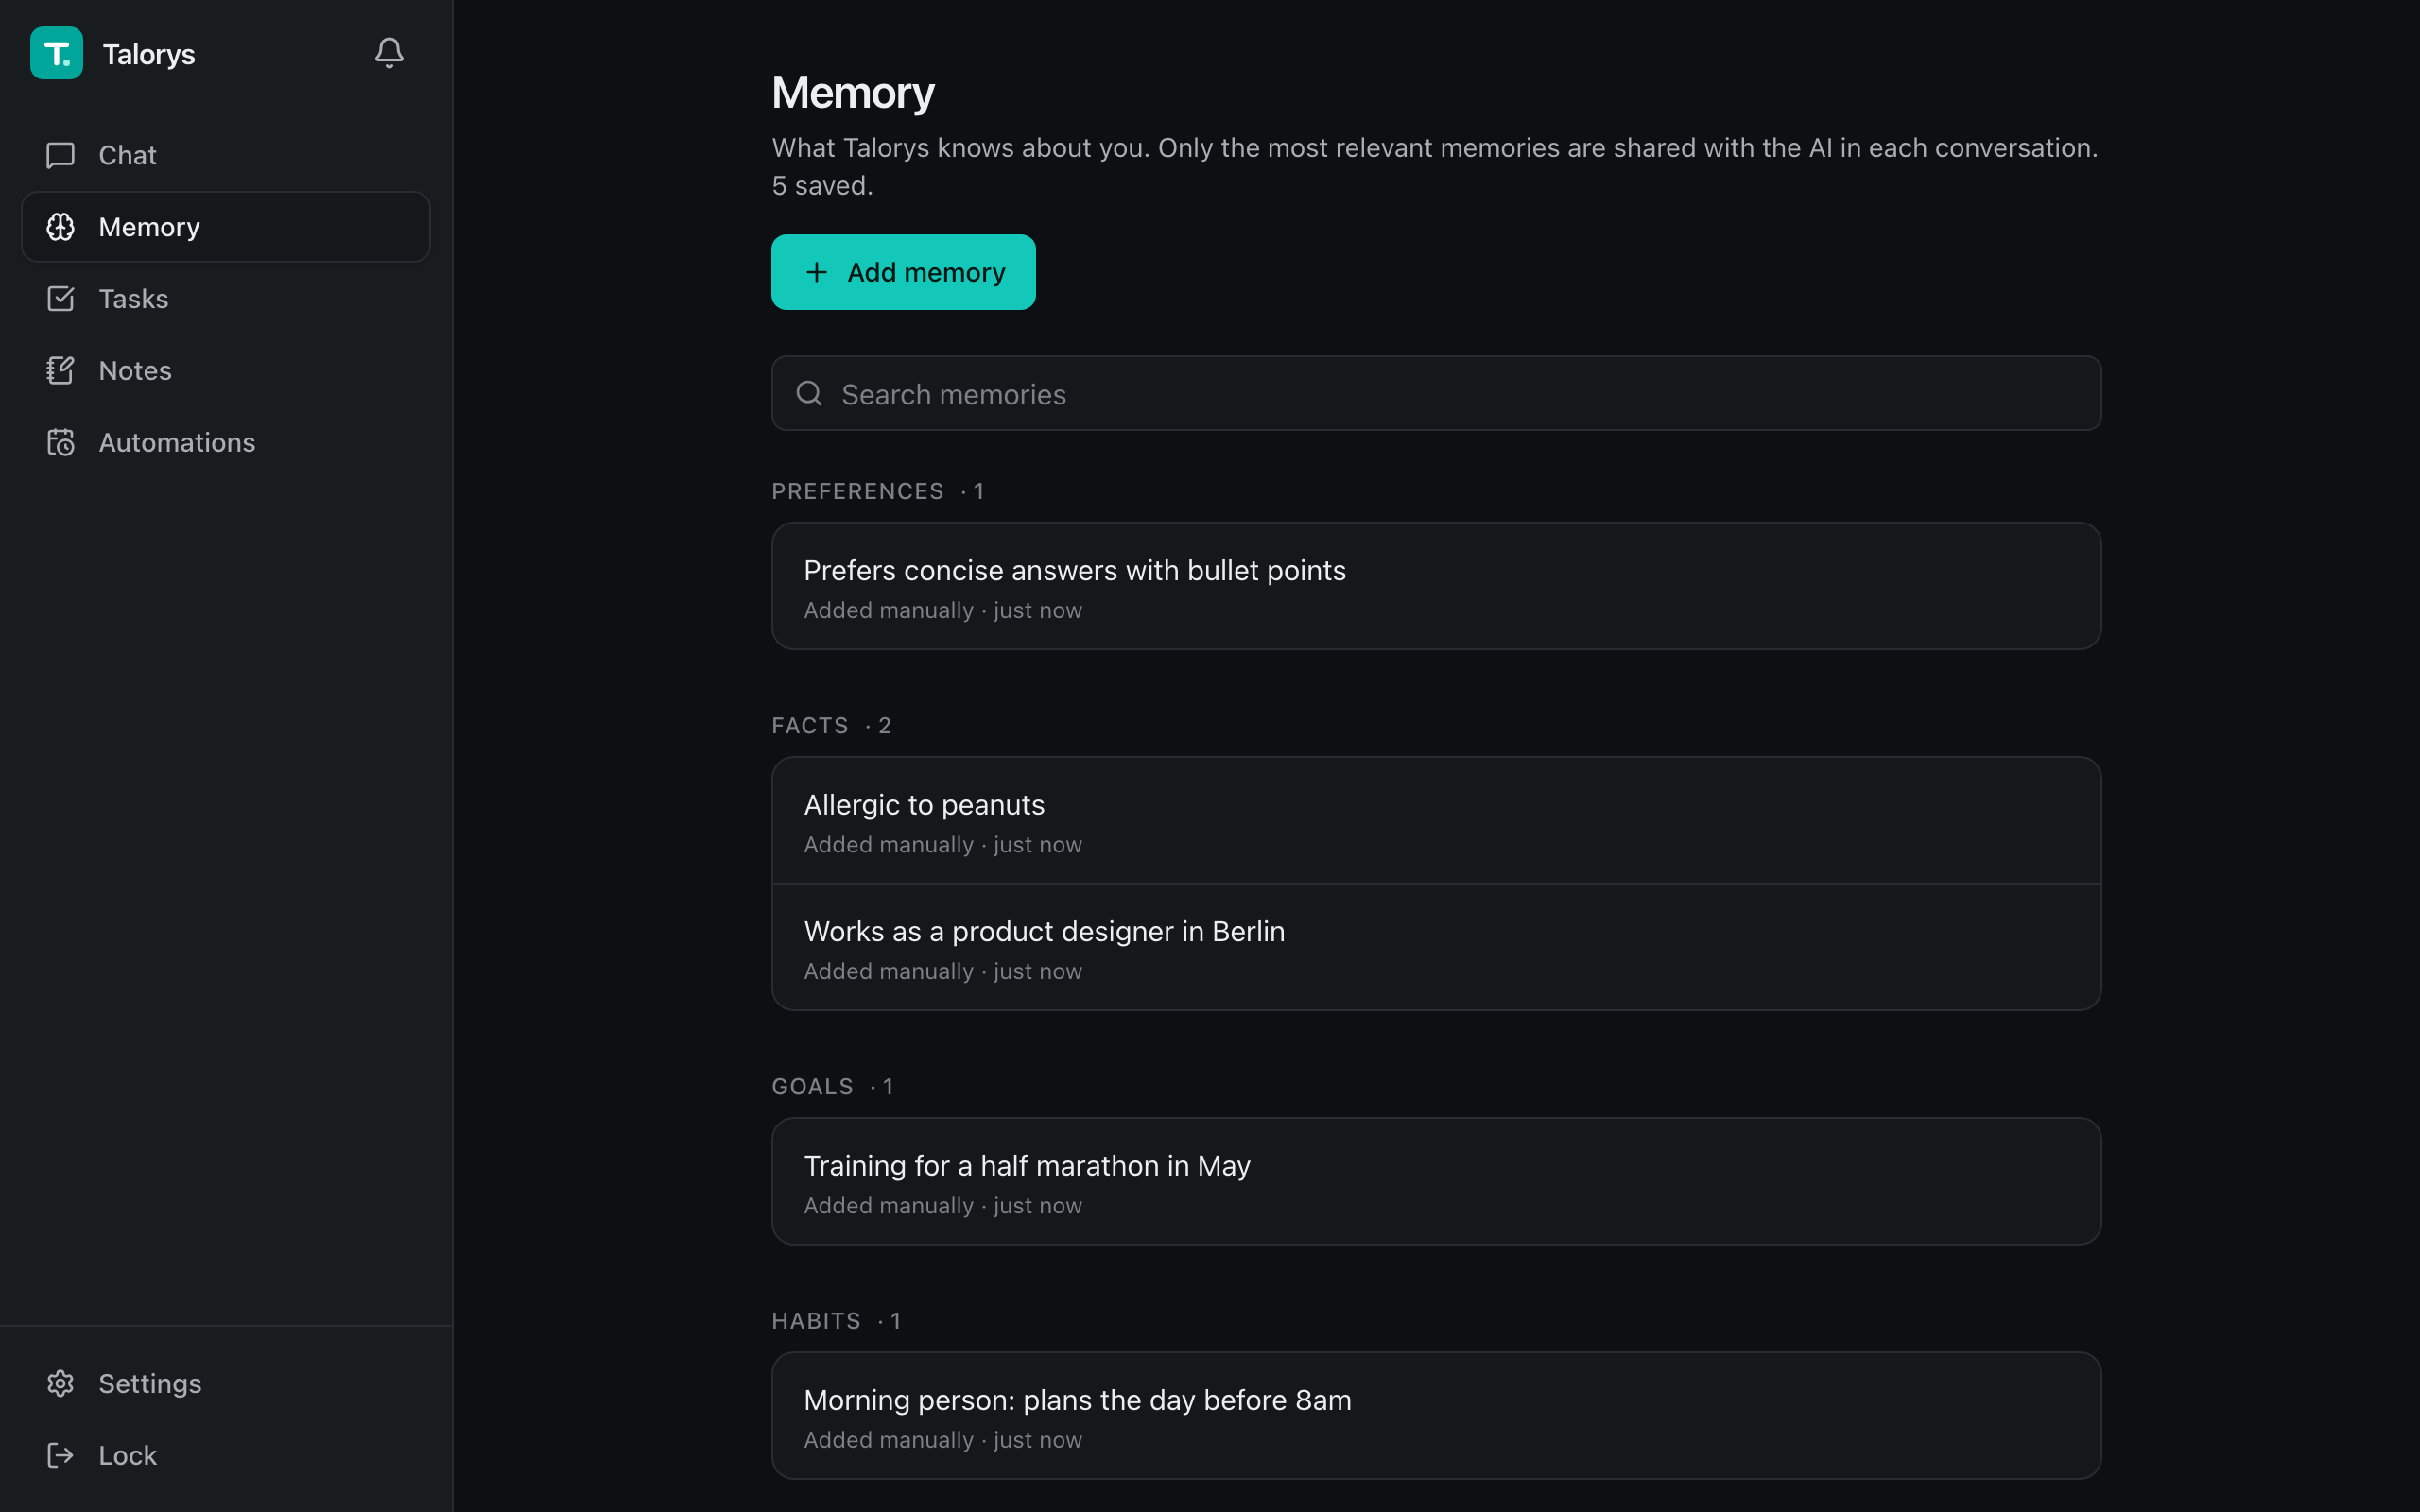
| メモリ | 個人の事実や好みを保存し、表示・編集・削除 | 検索方式、誤った記憶の訂正、保存期間 |
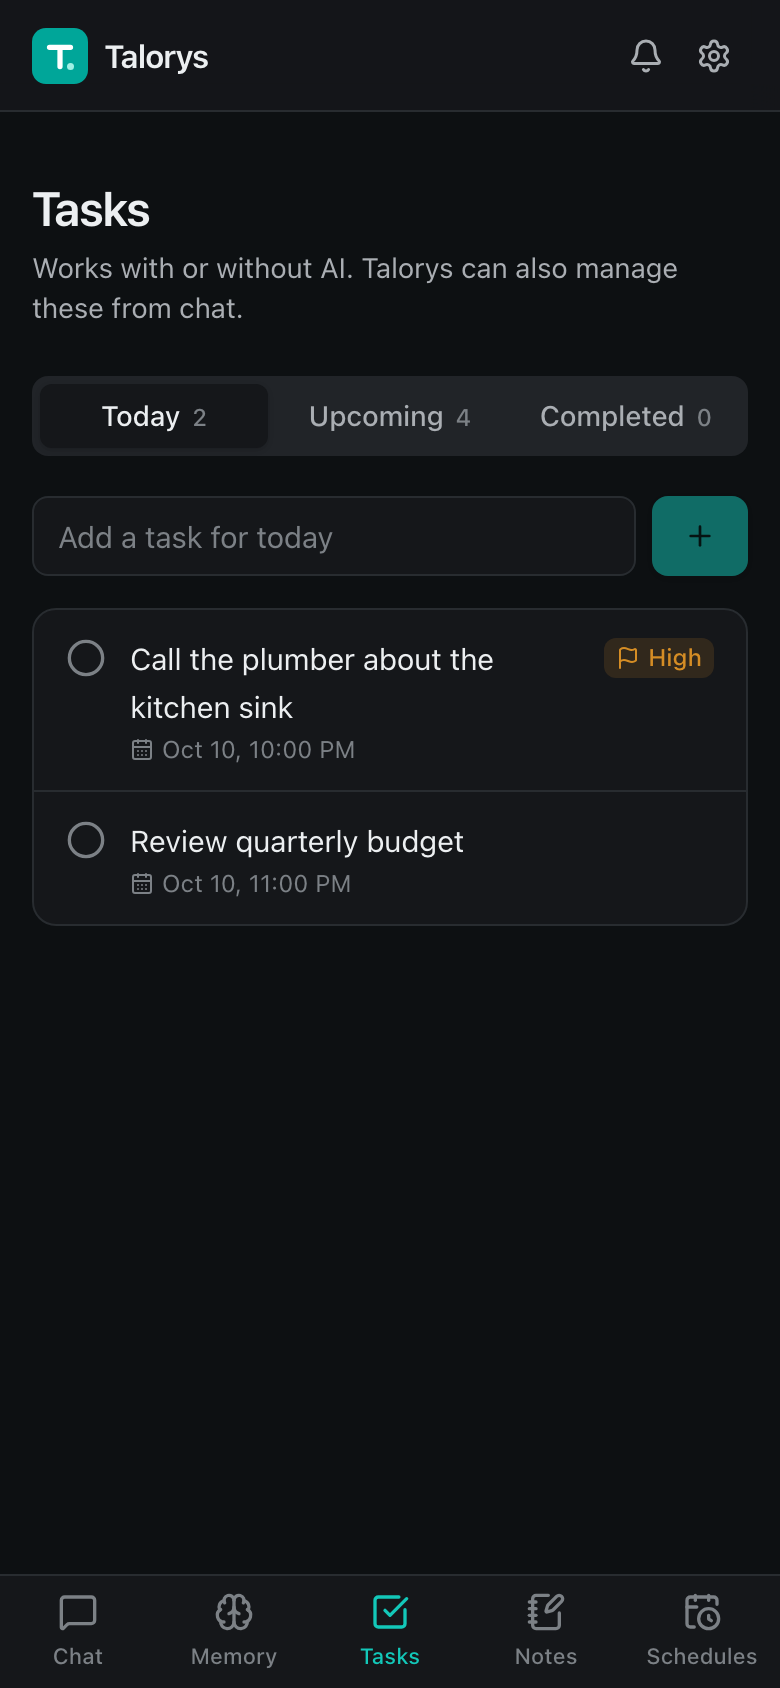
| 業務整理 | タスク、ノート、プロジェクトの作成・参照・更新・削除 | 個人利用で足りるか、共同編集が必要か |
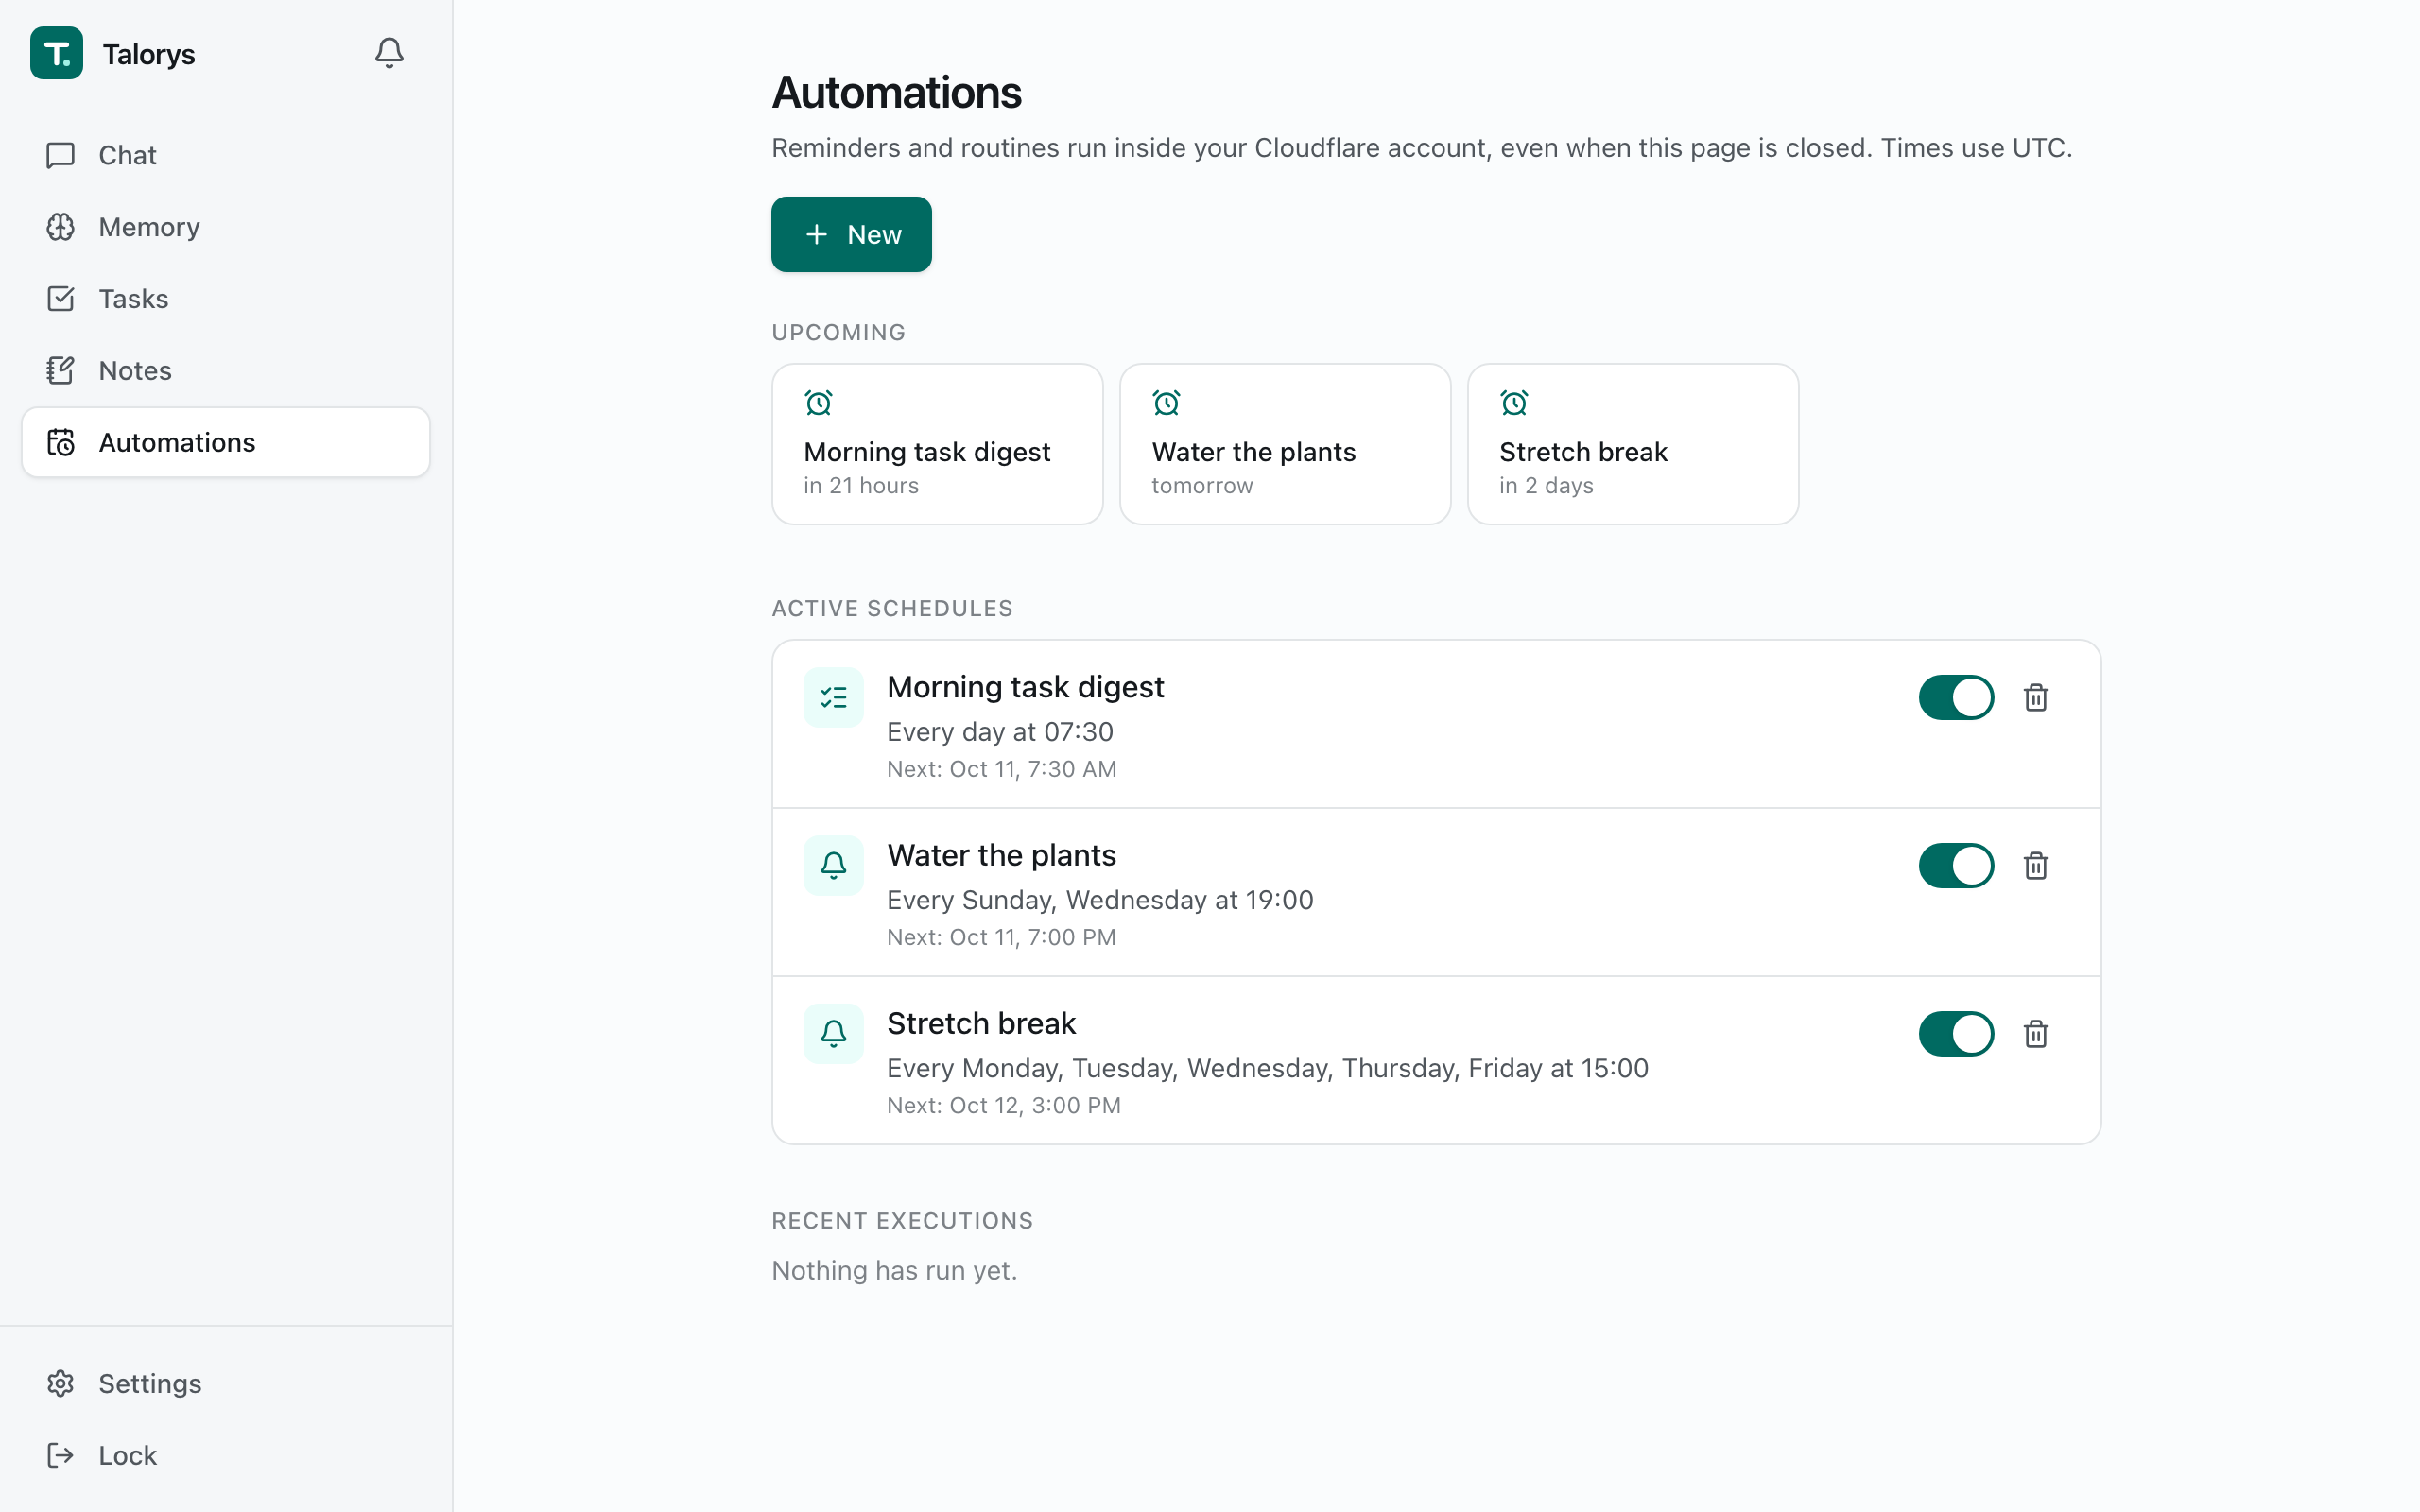
| 自動処理 | 単発・繰り返しリマインダー、日次ダイジェスト、任意のAIルーチン | 再実行時の重複、通知漏れ、失敗の把握 |
| 保全 | 会話、メモリ、タスク、ノート、プロジェクト、設定、自動処理のJSONバックアップ | バックアップの保管、復元試験、資格情報が含まれない点 |
標準のツールはTalorys内のデータ操作に限られます。公式のArchitectureとツール実装には、任意のシェル実行、コード実行、外部HTTPアクセス、資格情報の利用はありません。2026年10月11日時点ではMCP接続も標準機能ではありません。したがって、SlackやGoogle Workspaceを横断して処理を進める「業務実行エージェント」より、個人の会話・記憶・予定管理を一つにしたエージェントと捉える方が正確です。
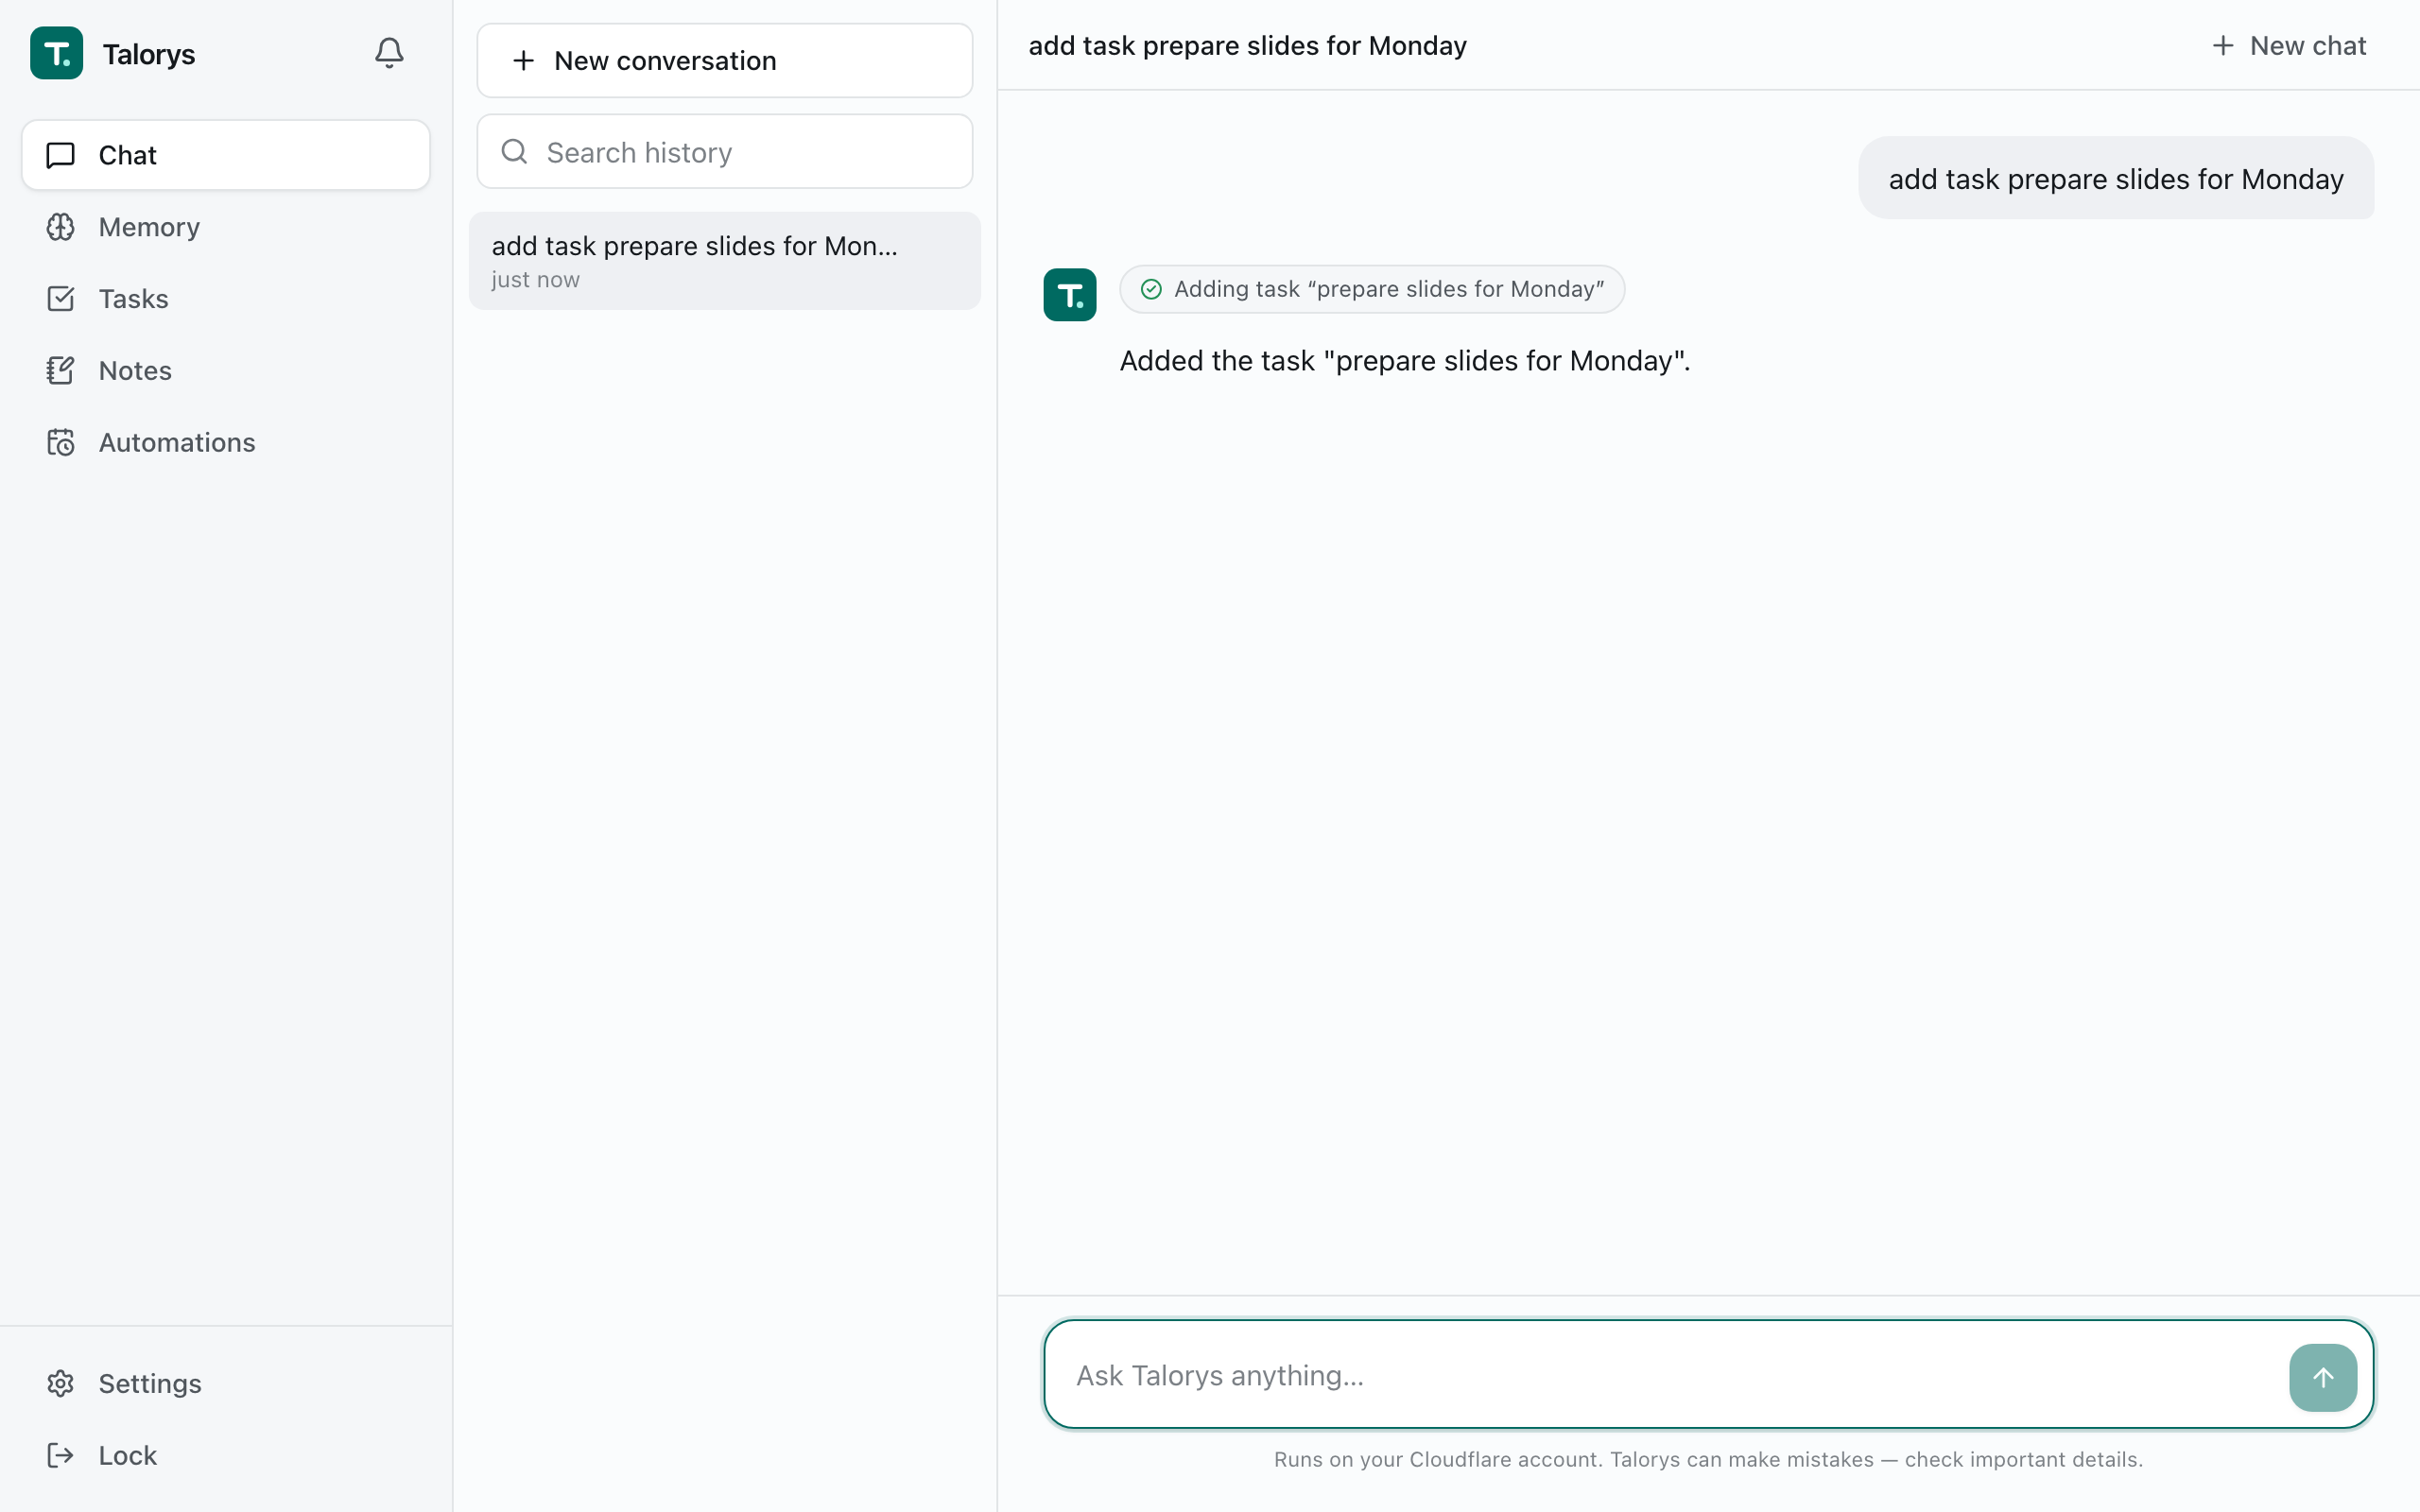
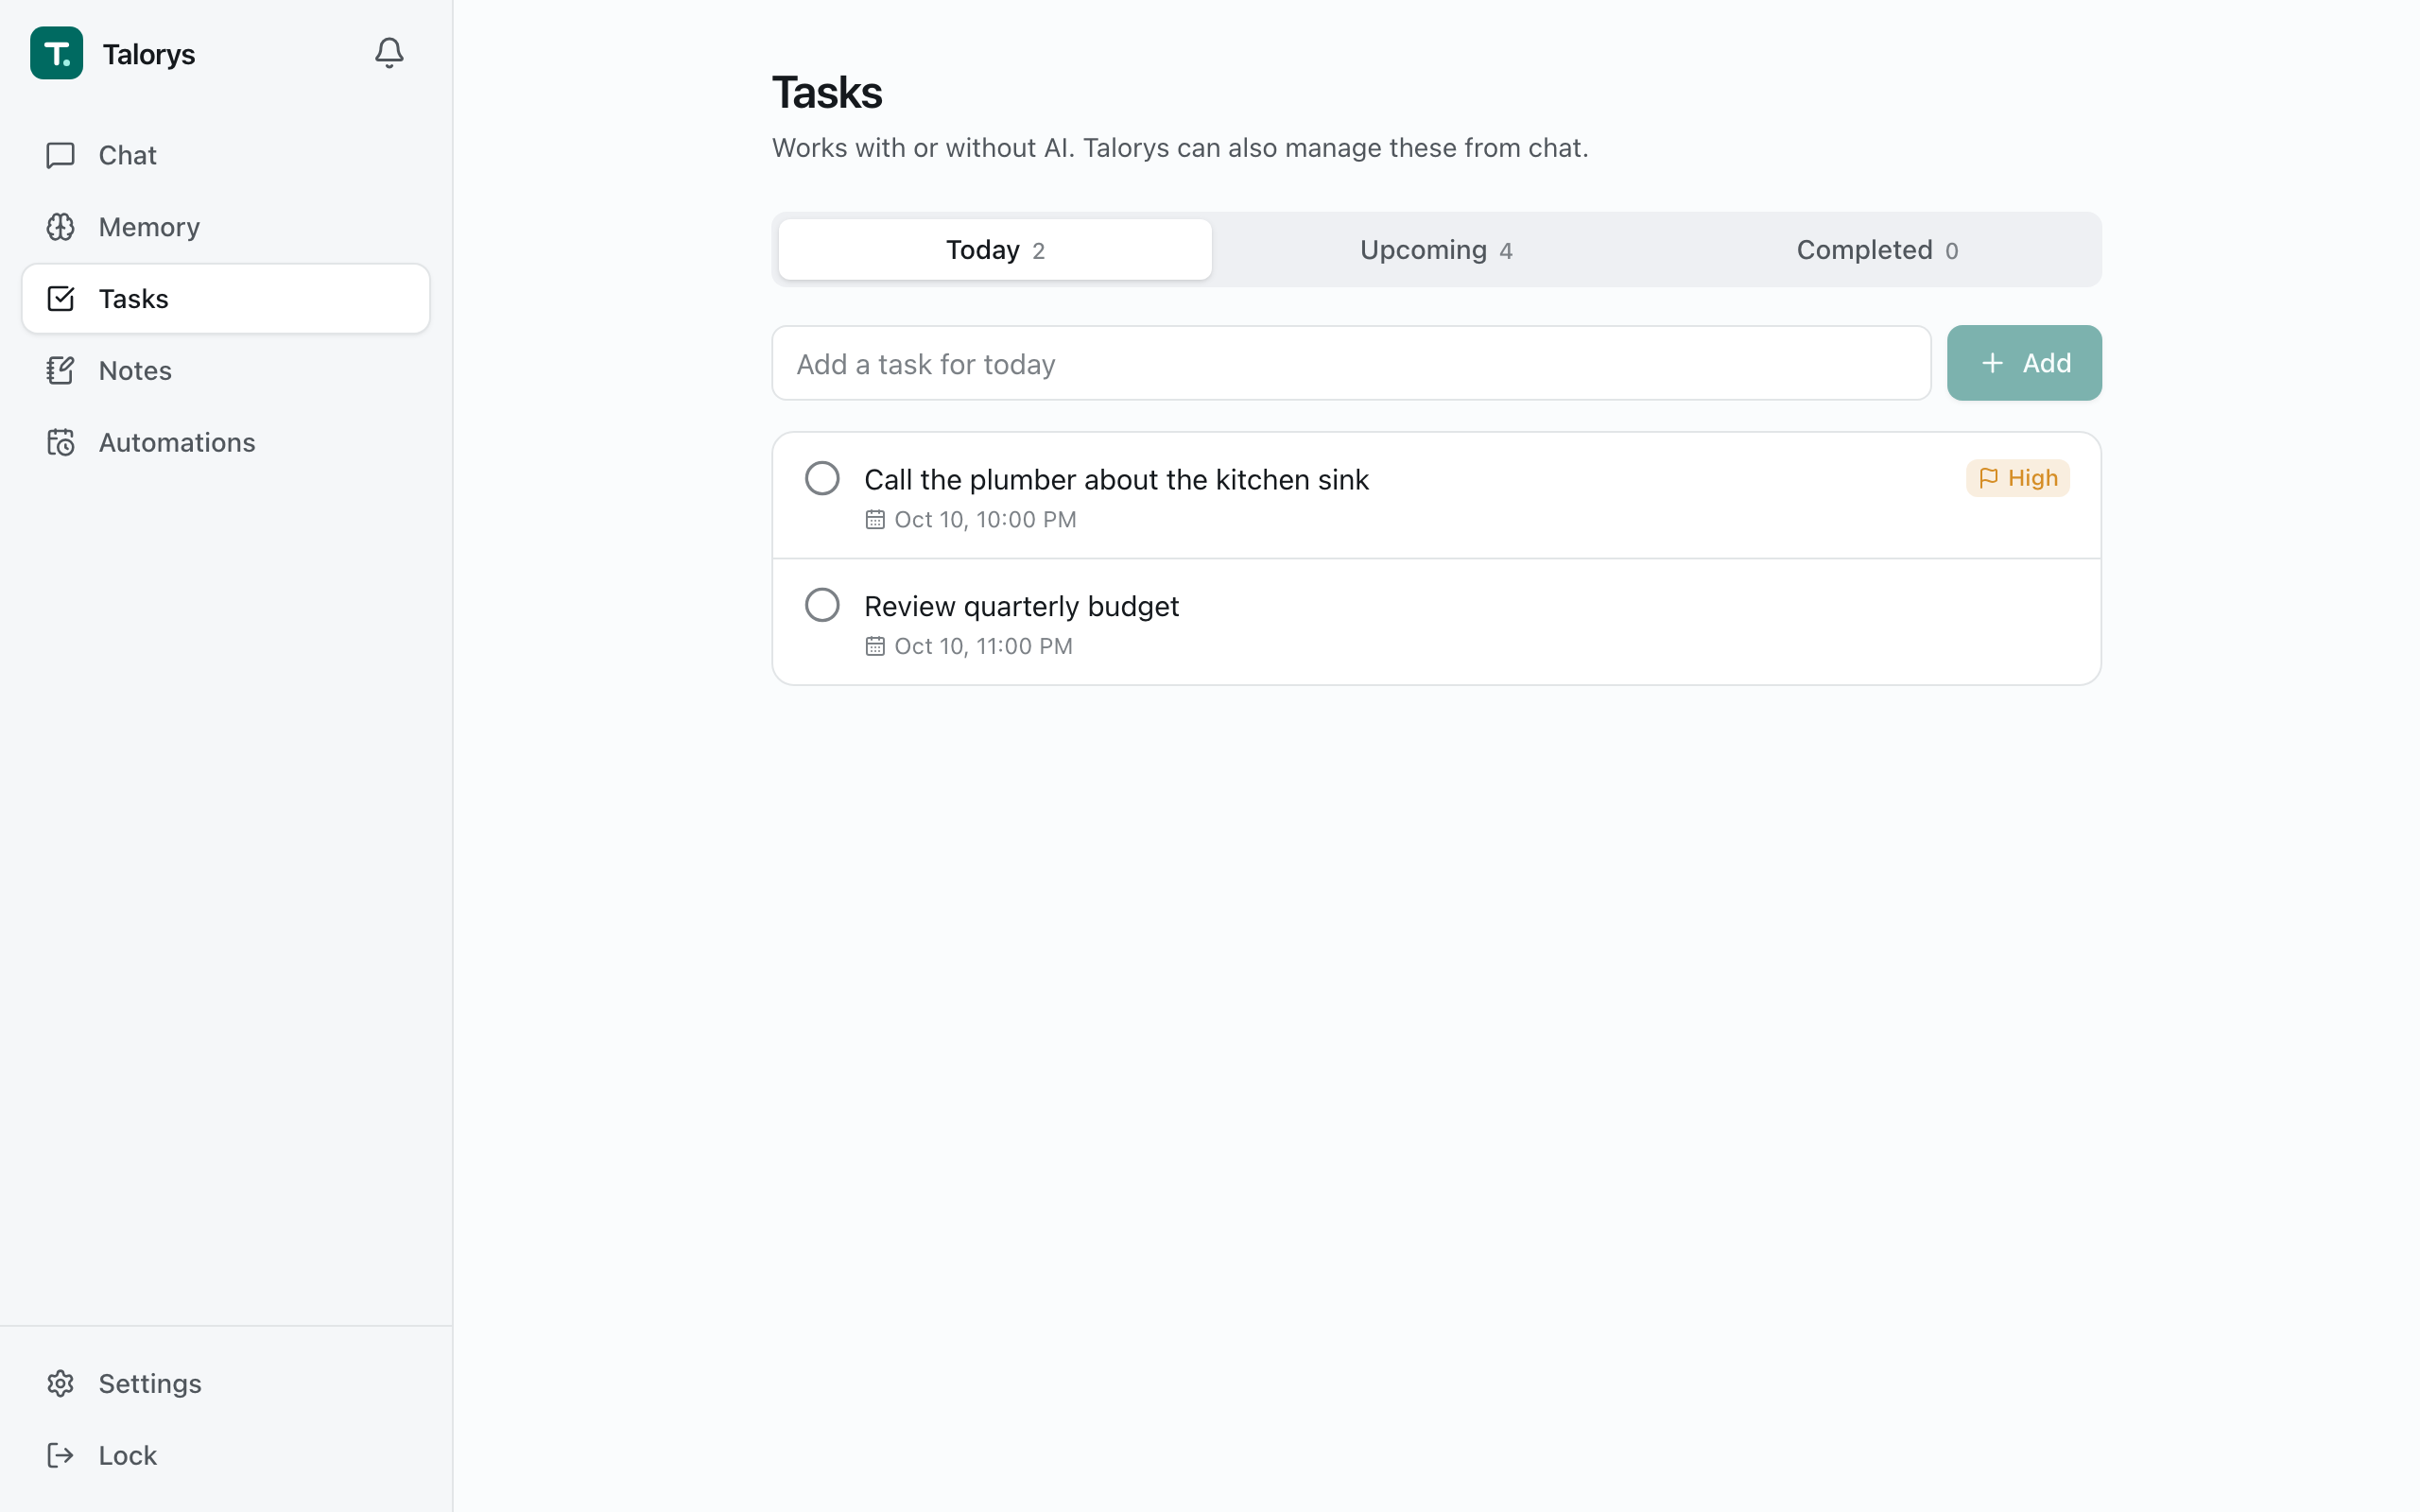
通信経路を追うと「自前」の範囲が分かる
Talorysの通信経路は比較的シンプルです。ブラウザがCloudflare PagesからReact製の画面を読み込み、同一オリジンの/api/*をPages Functionへ送ります。Pages FunctionはService Bindingを介して非公開のAgent Workerへ転送し、固定名のpersonal-agentというDurable ObjectがSQLite、AI推論、スケジュールを扱います。
- 利用者は
*.pages.devのWeb画面へアクセスする - Pages Functionが認証付きAPIリクエストを受ける
- Service Bindingで公開URLを持たないWorkerへ渡す
- Cloudflare Agents SDKのDurable Objectが状態と処理を担当する
- AIチャットと任意の定期AIルーチンを実行するとき、Workers AIの既定モデルへ必要な文脈を送る
Agent Workerの設定はworkers_dev: false、preview_urls: falseです。つまりWorker自体の一般公開URLは作らず、Pages FunctionからのService Bindingで到達させます。ただし、入口のPagesサイトはインターネットから到達可能です。「バックエンドWorkerが非公開」と「サービス全体が社内ネットワークだけに閉じている」は別なので、混同しないでください。
保存先は1つのSQLite-backed Durable Objectです。会話、メッセージ、メモリ、タスク、ノート、プロジェクト、オートメーション、通知、セッション、設定、利用量を同じエージェントの状態として持ちます。R2、D1、KV、Vectorize、AI Search、Workflowsは標準インストールで作成しません。Cloudflare上でエージェントを組む基本を知りたい場合は、AIgent LabのCloudflare Workers AIエージェント実装ガイドもあわせて確認してください。
Cloudflareの無料枠は無制限ではない
Talorysは「Cloudflare Workers Free planに収まるよう設計」と説明しています。これは「永久に費用が発生しない」「会話を無制限に続けられる」という意味ではありません。2026年10月11日時点で、少なくとも次の枠を分けて確認する必要があります。
| 確認する枠 | Cloudflare公式の現行値 | Talorysへの影響 |
|---|---|---|
| Workers・Pages Functions | Workers Freeはアカウント全体で1日100,000リクエスト。日次枠は00:00 UTCにリセット | 画面の静的配信ではなく、/api/*の動的処理が枠を使う |
| Workers AI | 1日10,000 Neuronsの無料割り当て。日次枠は00:00 UTCにリセット | 無料プランで枠を超えると追加のAI推論が失敗する |
| Agentsの状態 | 1つのAgentが保存できる状態は1GB | 会話、メモリ、タスクなどを単一Agentに集約するため保存量を監視する |
| Durable Objects | リクエスト、実行時間、SQLiteの読み書き、保存量にそれぞれFree枠がある | AI枠が残っていても、別の枠を超えると該当処理が失敗し得る |
Workers AIの消費量は「1日何会話」と固定換算できません。入力文脈、出力量、利用モデルで変わるからです。Talorysには出力トークン、文脈、ツール呼び出し、1日あたりのAIリクエストなどを抑える設定がありますが、アプリ内の利用量表示は推定値です。正確なNeuron利用量はCloudflare Dashboardで確認するようREADMEも案内しています。
Workers AI Pricingでは、Freeで無料割り当てを超えた後は追加推論を続けられず、Workers Paidでは超過分が課金対象になると説明されています。既に有料プランのアカウントへ入れる場合は、「Talorysが有料機能を自動で有効にしない」ことと「アカウント全体の超過利用が請求されない」ことを分けて考えましょう。
self-hostedという言葉をどう読むべきか
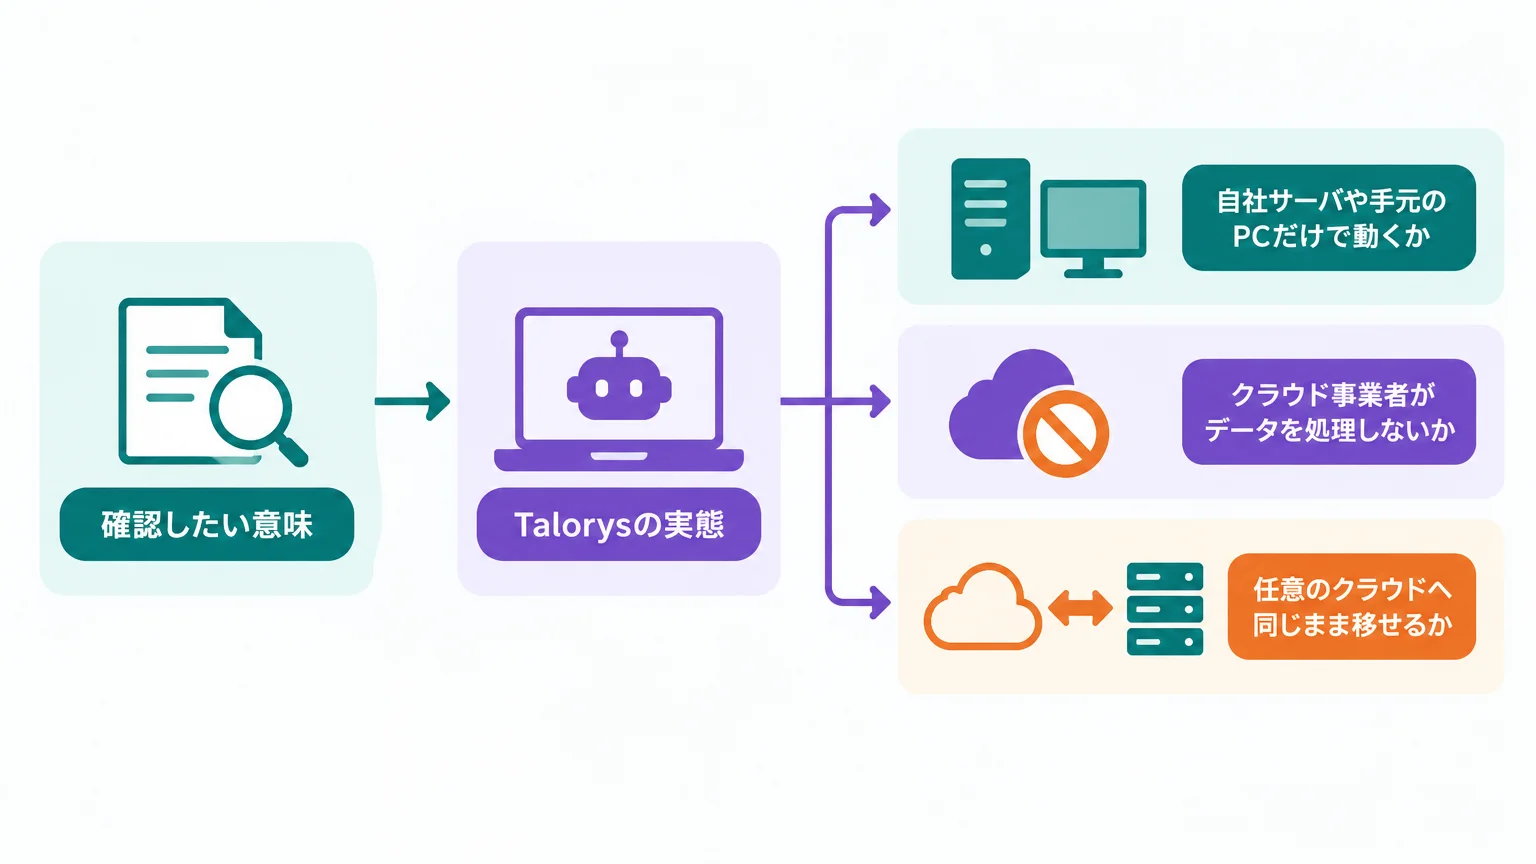
Hacker Newsで最も目立った論点は、「Cloudflareに全面依存する構成をself-hostedと呼べるのか」でした。ここは言葉の勝ち負けではなく、運用責任の境界を明確にする方が実務的です。
| 確認したい意味 | Talorysの実態 |
|---|---|
| Talorys開発者のSaaSへデータを預けるか | 預けない。利用者自身のCloudflareアカウントへ配置する |
| 自社サーバや手元のPCだけで動くか | 動かない。Cloudflare Pages、Workers、Durable Objects、Workers AIを使う |
| クラウド事業者がデータを処理しないか | 処理する。Cloudflareがサービス提供のために入力・出力を扱う |
| 任意のクラウドへ同じまま移せるか | 公式の移行手順は確認できない。Cloudflare固有機能への依存がある |
日本企業の稟議やセキュリティ審査では、「self-hosted」だけで説明を終えず、「自社管理のCloudflareアカウントへ自己配備するマネージド・サーバレス構成」と書くと誤解が減ります。オンプレミス、国内リージョン固定、第三者処理なしといった条件を、この言葉から推定してはいけません。
日本企業のエージェント運用に関係する4点
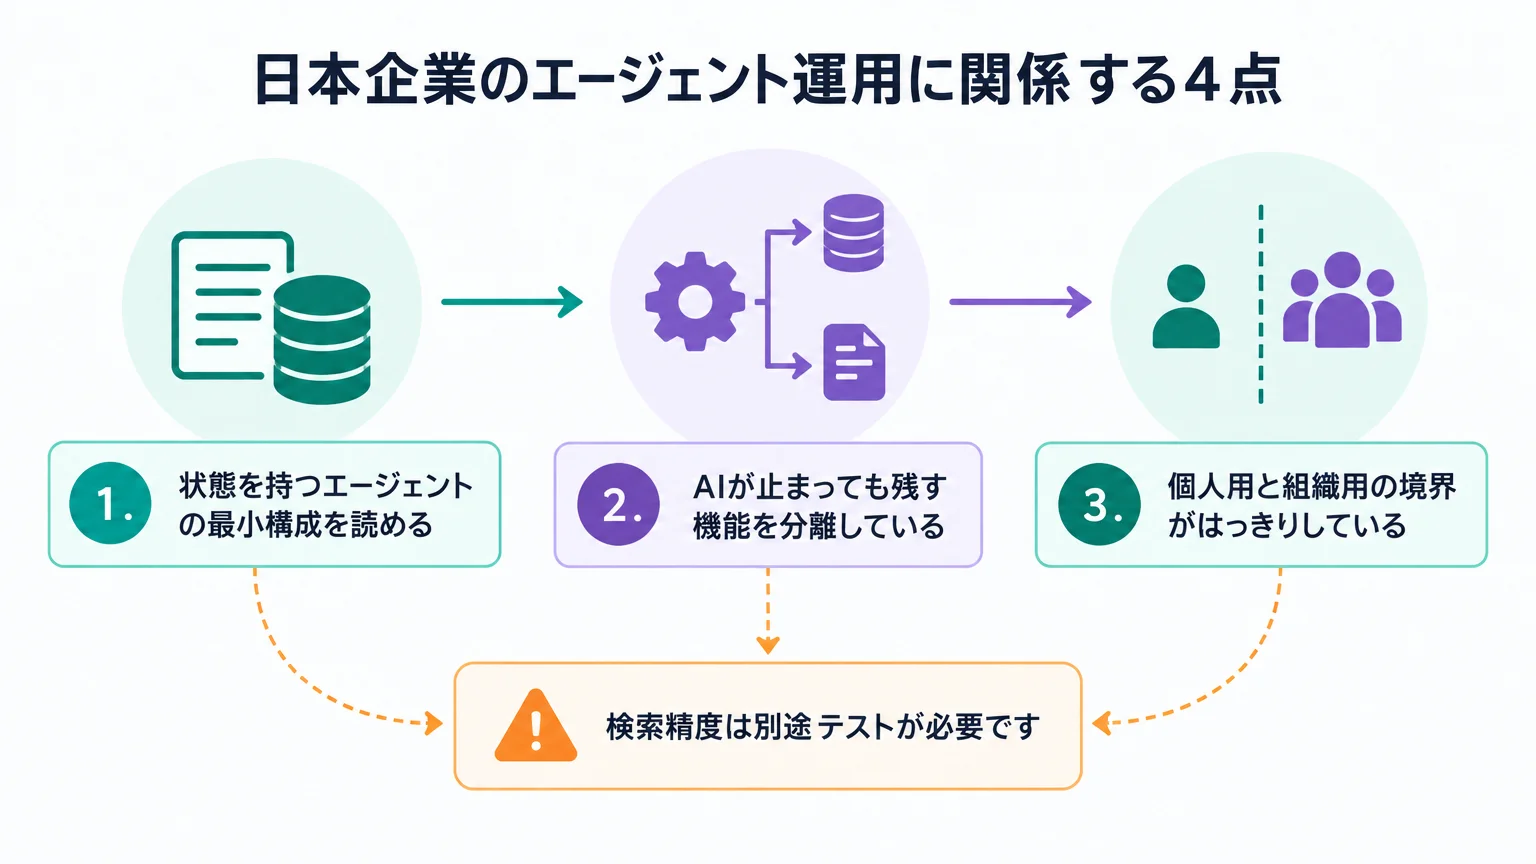
1.状態を持つエージェントの最小構成を読める
Pagesの画面、Service Binding、非公開Worker、Durable ObjectのSQLite、Workers AIという分担は、状態を持つエージェントの参考実装として有用です。とくに、フロントエンドへ秘密値やBindingを置かず、認証をWorker側で実施し、削除系ツールは明示確認をコードでも検査する設計は、プロンプトだけに安全性を任せない例として読めます。
2.AIが止まっても残す機能を分離している
READMEによると、Workers AIの無料割り当てを使い切っても、タスク、ノート、メモリ、通常のリマインダーは動作を続けます。AI推論と業務データ管理を分ける考え方は、企業エージェントでも重要です。モデルAPIの停止をサービス全停止へ直結させないため、どの機能を決定論的に残すかを設計段階で決められます。
3.個人用と組織用の境界がはっきりしている
Talorysはsingle-user by designです。複数端末を使えても、各端末は同じ所有者として扱われます。2026年10月11日時点の公式資料には、チーム、役割別権限、SSO、MFA、組織単位の監査、承認フローの説明がありません。担当者個人の技術検証には向きますが、部署で共有するナレッジ基盤へそのまま転用する判断はできません。
4.「メモリがある」と「意味検索できる」を分けられる
公式アーキテクチャでは、メモリとノートの検索にSQLite FTS5を使います。R2やVectorizeは使わず、ベクトル埋め込みによる意味検索を標準搭載しているとは説明されていません。表現が変わった質問、古い好みの訂正、相反する記憶の優先順位は、導入側が実データに近いテストケースで確かめるべきです。メモリの種類と評価方法はAIエージェントのメモリ設計ガイドで詳しく整理しています。
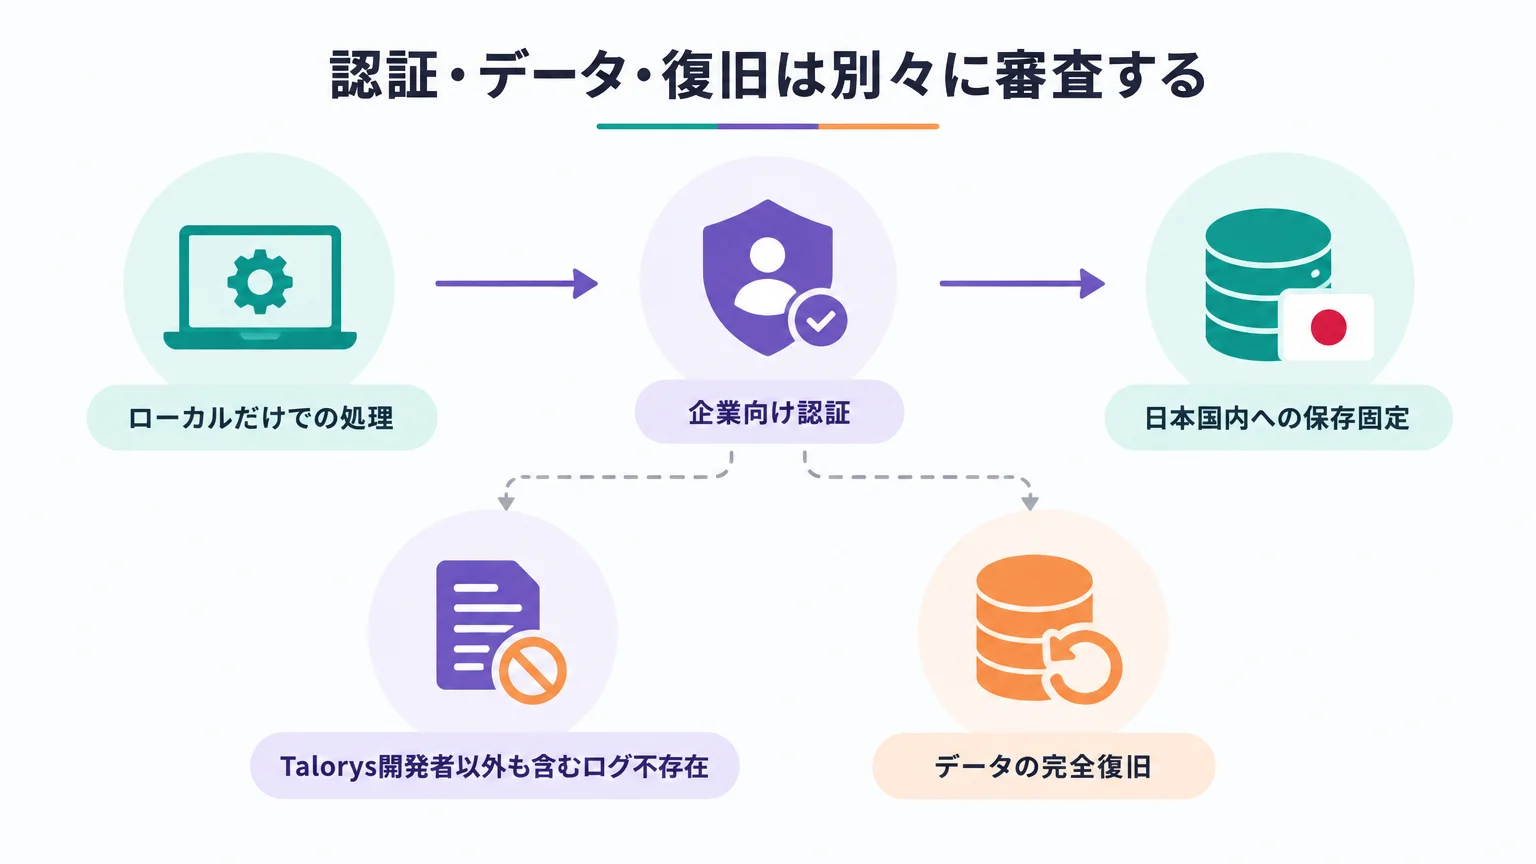
認証・データ・復旧は別々に審査する
Talorys Securityには、所有者パスワードのハッシュ化、SecureかつHttpOnlyのCookie、CSRF対策、Origin確認、ログイン試行制限、CSP、削除系ツールの二重確認が記載されています。Agent Workerには一般公開URLを作らず、定期実行時のAIツールは読み取り系と所有者通知に制限します。
一方で、次の事項は公式資料から保証されません。
- ローカルだけでの処理:AIチャットでは現在のメッセージ、直近の会話履歴、会話要約、関連メモリなどが、任意の定期AIルーチンではルーチンのプロンプトと関連メモリなどがWorkers AIへ送られます。
- 日本国内への保存固定:標準設定にDurable Objectのjurisdictionやlocation hintはありません。CloudflareのData locationでは、APAC系のlocation hintはbest effortであり所在地保証ではないと説明されています。
- Talorys開発者以外も含むログ不存在:開発者向けテレメトリーを送らないという説明と、Cloudflareアカウント内のObservabilityは別です。
- 企業向け認証:SSO、MFA、RBACの標準対応は確認できません。
- データの完全復旧:WorkerコードのロールバックとSQLiteデータの復旧は別作業です。
CloudflareはWorkers AIのデータ利用方針で、Customer Contentを他のCloudflare顧客へ提供せず、明示同意なしにモデル学習やCloudflare・第三者サービスの改善へ使わないと説明しています。同時に、モデルはThird-Party Servicesであり、利用者がモデルのライセンスを確認する必要があるとも記載しています。企業利用ではCloudflareとの契約、DPA、越境移転、入力データ区分、モデルライセンスをまとめて審査してください。
導入検証は評価環境から始める
Talorysはコマンド1つで配置できますが、コマンド実行を「導入完了」とは扱わない方が安全です。評価環境を作り、機能、制限、復旧、アカウント管理を順番に確認します。顧客情報や社外秘文書ではなく、削除してよいダミーデータを使ってください。
入口条件を確認する
- 用途が1人の所有者による技術検証または個人タスク管理である
- Node.js 20.18以上を利用できる
- 検証用のCloudflareアカウント、または他システムから分離した検証領域を用意できる
- Cloudflare OAuth、または必要最小限の権限を持つAPIトークンを扱える
- 入力禁止データと削除手順を先に決めている
公式コマンドで配置する
動作環境:Node.js 20.18以上。次のコマンドはTalorys公式READMEで案内されているものです。
npx create-talorys@latestインストーラーはCloudflareへのログイン確認、アカウント選択、所有者パスワード設定、WorkerとPagesの配置、認証・未認証拒否・ストレージのヘルスチェックまで進めます。ローカルに作られるtalorys/ディレクトリには更新に必要なtalorys.jsonが残ります。公式説明では秘密値を含みませんが、アカウントIDやリソース名を含む運用ファイルとしてアクセスを管理してください。
注意:本番環境で使用する前に、必ずテスト環境で動作確認してください。@latestは取得時点の版を指すため、評価記録には実際に入ったパッケージ版とリポジトリの確認日を残します。
状態と構成を診断する
配置後は、画面が開くことだけでなく、インストール状態と構成診断を確認します。公式READMEにある2つのコマンドを、生成されたtalorys/ディレクトリから実行します。
npx create-talorys@latest status
npx create-talorys@latest doctor
さらに、未認証でデータへ到達できないこと、別端末のセッションを管理できること、タスク・ノート・メモリの作成と削除が期待どおりか、リマインダーが重複しても業務上の問題にならないかを確認します。自動処理は「必ず1回だけ」と仮定せず、同じ通知や処理が再試行された場合をテスト対象に含めましょう。
受け入れ条件を先に記録する
評価結果は「使えた・使えなかった」ではなく、入力データ、実行した操作、期待結果、実際の結果、確認日時、利用したTalorysの版をセットで残します。とくに、メモリの呼び出し、繰り返し予定、バックアップ復元は、同じ手順を再実行できる形にしてください。未確認の項目は合格にせず、個人利用の試用と業務本番の採用判定を分けます。
更新と復旧を先に試す
最新版への更新は同じリソースを再配置し、Durable Objectの名前空間、所有者パスワード、セッションを維持すると説明されています。ダミーデータを入れた評価環境で、更新前後のデータと設定を確認してください。
npx create-talorys@latest updateバックアップはSettingsのPrivacyからJSONで書き出し、インポートできます。セッションと資格情報はバックアップ対象外です。書き出せたことだけで合格にせず、隔離した検証環境で復元し、必要なデータが戻るかを確認します。JSON自体は機密ファイルとして暗号化された保管領域で扱ってください。
Talorys検証で踏み外しやすい5点
失敗1:無料枠を固定価格のゼロ円サービスとして扱う
❌「個人用だから、どれだけ使っても費用は発生しない」
⭕ Workers、Pages Functions、Durable Objects、Workers AIの枠を分け、同じCloudflareアカウントで動く他システムの利用量も含めて確認する。
なぜ重要か:枠はアカウント単位で共有され、Cloudflareが変更する可能性があります。有料プランでは超過分の扱いも変わります。
失敗2:self-hostedをオンプレミスと同義にする
❌「社内だけで処理され、外部クラウドへデータは出ない」
⭕ 「自社管理のCloudflareアカウントへ自己配備する」と説明し、Cloudflareによる処理と保存を契約・データフローへ明記する。
なぜ重要か:Talorys開発者のバックエンドを使わないことと、第三者クラウドを使わないことは別です。
失敗3:長期メモリを意味検索だと思い込む
❌ メモリへ一度書けば、言い換えた質問でも常に正しく参照されると考える。
⭕ 自社で必要な言い換え、否定、訂正、古い情報の更新をテストケースにし、期待する検索精度を満たすか確認する。
なぜ重要か:現行の公式アーキテクチャはFTS5による全文検索を示しており、意味検索を標準機能として説明していません。
失敗4:1つの所有者アカウントを部署で共有する
❌ 部署のメンバーが同じパスワードを使えば、チーム版として運用できると判断する。
⭕ 1人の担当者による評価に限定し、複数人利用にはSSO、MFA、権限分離、退職・異動時の無効化、監査ログを別要件として定義する。
なぜ重要か:複数端末対応は、複数利用者の識別や最小権限を提供するものではありません。
失敗5:デプロイ成功を本番運用の合格とみなす
❌ インストーラーのヘルスチェックが通ったので、機密情報をすぐ投入する。
⭕ 認証拒否、利用量、メモリ精度、自動処理の重複、バックアップ復元、更新、資格情報の無効化を受け入れ条件にする。
なぜ重要か:インストーラーが確認するのは配置直後の基本動作です。組織固有のデータ分類、復旧目標、契約条件までは検証しません。
アクセス漏えいを疑ったら止める順序
安全設定だけでなく、「入られた後」に止められるかも評価します。Talorysの所有者パスワードが漏れた疑いがある場合、公式READMEのreset-passwordはパスワード用Secretを置き換え、全端末のセッションを無効化します。
npx create-talorys@latest reset-password次に、Cloudflare側は事故の種類を分けて対処します。APIトークンだけの漏えいが疑われる場合は、そのトークンを無効化またはロールし、権限範囲にあるWorkersやPagesなどの変更を監査します。WranglerのOAuth資格情報が疑われる場合は、Cloudflare公式のWrangler logoutに従ってnpx wrangler logoutで現在のOAuthトークンを無効化するか、CloudflareダッシュボードのOAuth認可管理からWranglerの認可を取り消します。Cloudflareアカウントやダッシュボードのログインセッション自体が侵害された疑いがある場合は、Secure compromised accountに従い、アカウントのパスワード変更、不審なアクティブセッションの失効、2要素認証の有効化、APIキーやトークンの変更、監査ログの確認を進めます。
そのうえで、Talorysの自動処理を停止し、影響期間に作成・変更・削除されたタスク、ノート、メモリ、プロジェクト、設定を確認します。バックアップを上書きせず保全し、復元が必要か判断します。標準状態では外部HTTP、シェル、コード実行、資格情報利用がないため、調査範囲はTalorys内とCloudflareアカウントが中心です。将来MCPや外部連携を追加した場合は、接続先のトークンも別に無効化する手順が必要になります。
Hacker Newsの反応は仕様と分けて読む
コミュニティの反応で最も多かったのは、self-hostedという表現への異論です。「自分で管理するCloudflareアカウントに配置する」点を評価する声がある一方、Cloudflareの複数サービスへ依存する以上、self-hostedではなくself-managedまたはcloud-hostedに近いという意見もありました。これは用語の評価であり、公式仕様そのものではありません。
使い勝手では、導入の簡単さやDurable Objectsの構成を好意的に見る反応がありました。一方、無料枠の分かりにくさ、Cloudflare依存、Workers AIの体感速度を懸念するコメントもあります。個人の利用体験は環境差が大きいため、料金や性能の根拠には使わず、検証項目を見つける材料として扱うのが妥当です。
メモリについては、ある投稿者が「ベジタリアン」という記憶を登録した後も肉や魚を含む夕食案が返ったと報告し、semantic recallを提案するIssueを作成しました。これはコミュニティによるテスト報告であり、AIgent Labが再現した結果でも公式に確定した不具合でもありません。ただし、FTS5中心の現行設計と照らすと、意味の近さをどこまで拾えるかを自社テストへ入れる理由にはなります。
よくある質問
Talorysとは何ですか?
利用者自身のCloudflareアカウントへ配置する、単一ユーザー向けのオープンソース個人AIエージェントです。チャット、メモリ、タスク、ノート、プロジェクト、リマインダーを1つのWeb画面で扱います。
Talorysは無料で使い続けられますか?
無制限に無料という意味ではありません。CloudflareのWorkers、Pages Functions、Durable Objects、Workers AIの各無料枠内に収まるよう設計されています。Free枠超過時に処理が失敗する項目があり、有料プランでは超過分が課金対象になる項目があります。利用前に最新の公式料金とアカウント全体の使用量を確認してください。
データは自社内だけに保存されますか?
Talorys開発者のサーバではなく、利用者自身のCloudflareアカウントにあるDurable Objectへ保存されます。ただし自社オンプレミスではなく、Cloudflareがサービスを提供するマネージド基盤です。標準構成で日本国内への所在地固定は確認できません。
SlackやGoogle Workspace、MCPを操作できますか?
2026年10月11日時点の標準版には、任意の外部HTTPアクセス、資格情報利用、MCP接続は確認できません。組み込みツールはTalorys内のタスク、ノート、プロジェクト、メモリなどを扱います。外部連携を追加する場合は、権限、秘密管理、承認、監査を新たに設計する必要があります。
複数社員で共有できますか?
公式資料は単一ユーザー設計を明記しています。複数端末から同じ所有者として使えますが、チームのユーザー管理、役割別権限、SSO、MFAを提供する説明はありません。部署共有の製品としては、そのまま採用できません。
日本企業はどこから試すべきですか?
機密性の低いダミーデータを使う担当者1人の評価環境から始めます。配置だけで終えず、認証拒否、メモリ精度、無料枠、定期処理、バックアップ復元、更新、パスワードとCloudflare資格情報の無効化まで確認してください。
運営元 Uravation よりAIエージェントを構想から本番運用まで進める順番と、体制・KPIの決め方をまとめた資料を無料で公開しています。 AIエージェント導入ロードマップを受け取る(無料)
参考・出典
- Talorys公式GitHubリポジトリ — 機能、構成、インストール、無料枠に関する作者説明(参照日:2026年10月11日)
- Talorys Architecture — Pages、Worker、Durable Object、SQLite、Workers AI、ツール境界(参照日:2026年10月11日)
- Talorys Security — 認証、セッション、CSRF、プロンプトインジェクション対策(参照日:2026年10月11日)
- Talorys Deployment — インストーラーの処理、必要権限、更新方式(参照日:2026年10月11日)
- npm公式レジストリ create-talorys — 2026年10月11日時点のlatestバージョン(参照日:2026年10月11日)
- Cloudflare Workers AI Pricing — 無料割り当て、超過時の扱い、既定モデルの料金情報(参照日:2026年10月11日)
- Cloudflare Workers Limits — Workers Freeの日次リクエスト上限(参照日:2026年10月11日)
- Cloudflare Pages Functions Pricing — Pages FunctionsとWorkers枠の関係(参照日:2026年10月11日)
- Cloudflare Agents Limits — Agentごとの状態保存上限(参照日:2026年10月11日)
- Cloudflare Workers AI Data usage — Customer Contentの処理と利用方針(参照日:2026年10月11日)
- Cloudflare Durable Objects Data location — jurisdictionとlocation hintの違い(参照日:2026年10月11日)
- Hacker News投稿 — コミュニティの反応。製品仕様の根拠とは分けて参照(参照日:2026年10月11日)
最後に確認すべきこと
Talorysの価値は、「無料の万能エージェント」ではなく、Cloudflareのマネージド基盤だけで個人用エージェントの画面、状態、AI、スケジュールをまとめた小さな実装を読めることにあります。日本企業が見るべきなのは、流行語としてのself-hostedではなく、自社の運用条件に対してどこまで満たすかです。
- 用途は担当者1人の検証か、複数社員の本番利用か
- Cloudflareで処理・保存してよいデータだけに限定できるか
- 無料枠をサービス別に監視し、上限時の動作を受け入れられるか
- メモリ、自動処理、更新、バックアップ復元を自社の受け入れ条件で試したか
- パスワードやCloudflare資格情報の漏えい時に、セッションと鍵を止められるか
あわせて読みたい:
- Cloudflare Workers AIエージェント実装ガイド — 基盤側の仕組みを深掘りする
- AIエージェントのメモリ設計ガイド — 記憶の種類と評価軸を整理する
- OllamaでローカルLLMエージェントを動かす方法 — 推論まで手元で動かす構成との違いを確認する
この記事を読んで導入イメージが固まってきた方へ
UravationではAIエージェント導入の研修・コンサルを行っています。
この記事はAIgent Lab編集部がお届けしました。