判断の分かれ目は、Docker Agentを「新しい対話AI」と見るか、「エージェントの定義・実行・共有をDocker流にそろえる基盤」と見るかに尽きます。
2026年10月8日時点のDocker Agentは、モデルそのものでも、Docker組み込みAIアシスタントのGordonでもありません。モデル、指示、ツール、サブエージェントをYAMLまたはHCLで宣言し、CLIやAPIから動かすオープンソースのビルダー兼ランタイムです。前身のcagentは2025年に公開済みで、今回のHacker News投稿は「初公開」ではなく、継続開発中のプロジェクトが最新リリースとともに再び注目された出来事と捉えるのが正確です。
- 採用理由になり得る点:エージェント構成を設定ファイルとしてレビューし、複数モデル、MCP、サブエージェント、OCIレジストリでの共有を一つの運用へ寄せられること
- 誤解しやすい点:
docker agent runだけで、すべてのツール実行が自動的にコンテナやVMへ隔離されるわけではないこと - 最初に確かめる点:非機密の対象、最小ツール、明示した安全モードで、出力だけでなくツール呼び出しとファイル変更まで確認すること
「Dockerがエージェントを出した」と聞くと、コンテナ内で安全に動くAIを想像しがちです。ところが、Docker Agent本体、Docker Sandboxes、DockerのAIアシスタントGordonは役割が違います。ここを一緒にすると、製品選定もセキュリティレビューもずれます。
Hacker Newsでは、ブリーフ取得時の168ポイントから、2026年10月8日9時49分JSTの再確認時に170ポイント・81コメントへ動いていました。注目度より重要なのは、コメント欄で「既存のエージェント基盤と何が違うのか」「Dockerなのに隔離が前面に出ていないのはなぜか」という疑問が繰り返されたことです。以下では、その疑問をDockerの公式一次情報だけでほどき、日本企業が検証するときの判断材料へ落とします。
ニュースを「新製品の初公開」と読まない
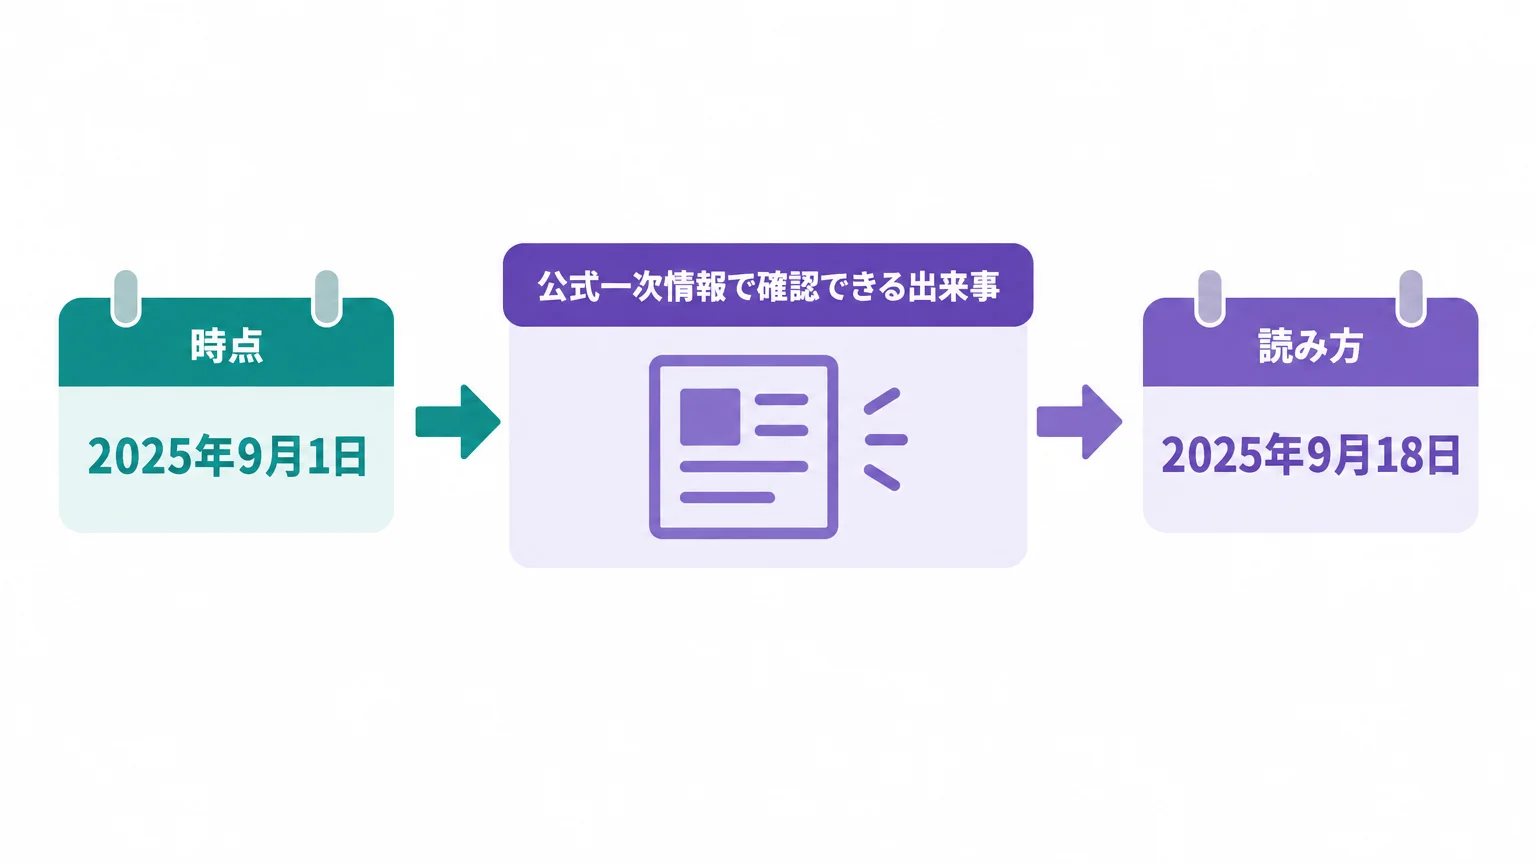
今回の話題を理解するには、HN投稿日だけでなく前身のcagentから追う必要があります。Dockerは2025年9月18日の公式ブログで、YAMLからエージェントやワークフローを組み立てて共有するオープンソースプロジェクトとしてcagentを紹介しました。現行のDocker Agent公式ドキュメントは、Docker Desktop 4.49〜4.62ではcagentという名称で、4.63以降はDocker Agentとして同梱されると説明しています。
| 時点 | 公式一次情報で確認できる出来事 | 読み方 |
|---|---|---|
| 2025年9月1日 | GitHubで最初期リリースv0.5.0が公開 | プロジェクトは2026年10月に突然始まったものではない |
| 2025年9月18日 | Docker公式ブログがcagentを新しいOSSとして紹介 | 現在のDocker Agentにつながる初期発表 |
| 2025年10月23日 | Docker Desktop 4.49.0が公開 | 現行ドキュメントでは4.49〜4.62をcagent期として整理 |
| 2026年3月2日 | Docker Desktop 4.63.0が公開 | 現行ドキュメント上、Docker Agent名で扱われる境目 |
| 2026年10月7日 | GitHubでv1.149.0を公開 | 今回確認できた最新の非プレリリース版 |
| 2026年10月8日JST | 公式GitHubリポジトリへのリンクがHNで話題化 | 新製品発表ではなく、既存プロジェクトへの再注目 |
つまり、ニュース性は「Docker Agentが初めて世に出た」ことではありません。名称変更後も高速に更新が続き、2026年10月7日公開のv1.149.0公式リリースと前後して、エージェント実務者の目に再び触れた点にあります。なお、2026年10月5日公開のDocker Desktop 4.94.0に同梱されるのはv1.144.0です。GitHub最新版とDesktop同梱版が一致するとは限らないため、検証記録にはDocker DesktopとDocker Agentの両方のバージョンを残すべきです。
Docker Agentの担当範囲を3製品から切り分ける
Docker Agentはモデルではなく実行レイヤー
公式GitHubリポジトリはDocker Agentを「AI Agent Builder and Runtime」と位置づけています。設定ファイルへモデル、指示、ツール、サブエージェントを記述し、ランタイムがモデル呼び出し、ツール実行、委譲、結果のストリーミングを担います。OpenAI、Anthropic、Google Gemini、AWS Bedrock、Docker Model Runnerなどの経路を選べますが、Docker Agent自体が基盤モデルを提供するわけではありません。
GordonとDocker Sandboxesは別の役割を持つ
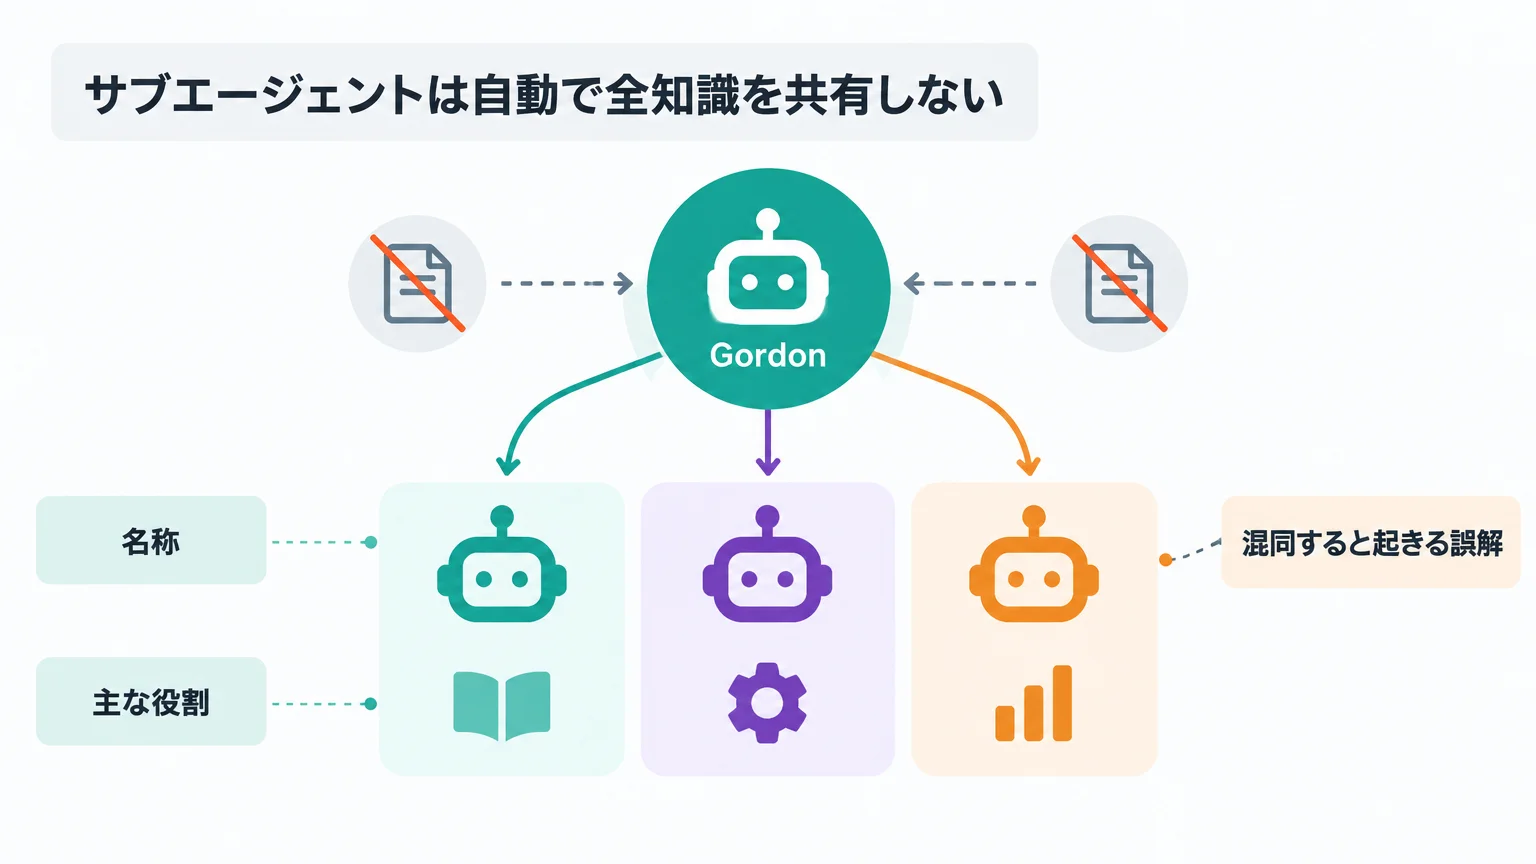
| 名称 | 主な役割 | 混同すると起きる誤解 |
|---|---|---|
| Gordon | docker aiで使う、Docker作業を支援する組み込みAIアシスタント |
独自のエージェントチームを定義する製品だと思ってしまう |
| Docker Agent | 独自エージェントやチームをYAML/HCLで定義し、実行・接続・共有するランタイム | 名前にDockerがあるため、通常実行も自動隔離されると思ってしまう |
| Docker Sandboxes | エージェントとツールをmicroVM内で動かす隔離環境 | Docker Agentの設定管理やマルチエージェント機能と同一視してしまう |
この境界は、社内説明でも先に共有したいところです。「AIの頭脳」は選んだモデル、「エージェントの構成と実行」はDocker Agent、「強い実行隔離」はDocker Sandboxesが受け持ちます。ローカルモデルを含む選択肢を整理したい場合は、AIgent LabのローカルAIエージェントの実務ガイドもあわせて確認してください。
サブエージェントは自動で全知識を共有しない
Docker Agentは階層的なサブエージェント、会話を別の担当へ渡すhandoff、独立タスクを並行させるbackground agentsを備えます。ただし、委譲された子エージェントは独立したサブセッションとコンテキストで動き、handoffは同じセッションの会話履歴を次のエージェントへ渡す仕組みです。「複数エージェントを定義すれば、全員が暗黙に同じ情報を知る」とは限りません。何を入力として渡し、何を成果物として戻すかを設定と指示に明記する必要があります。
日本企業で効くのは「AI性能」以外の3点
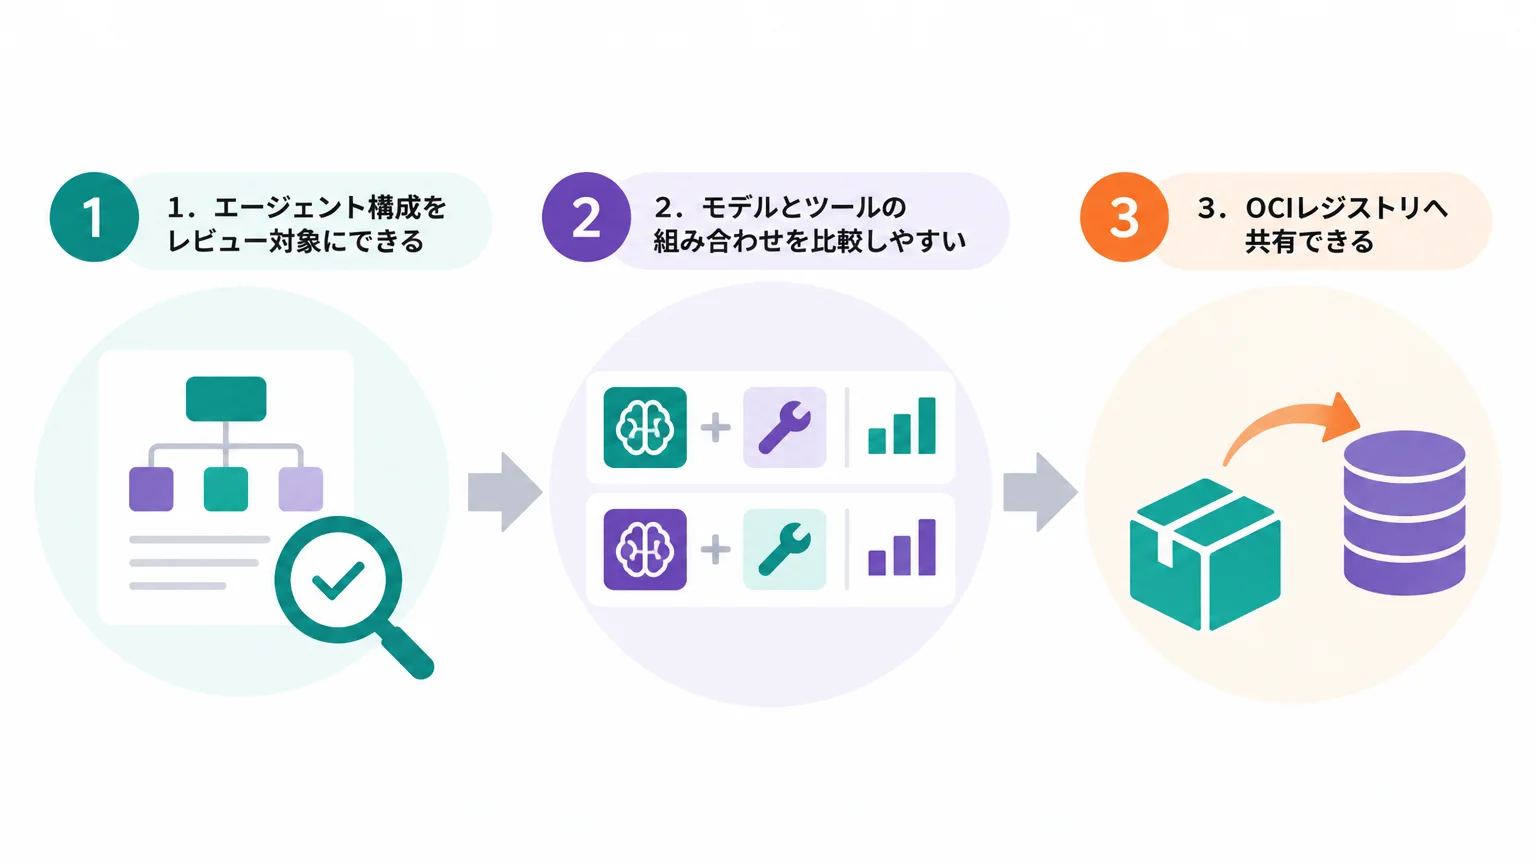
1.エージェント構成をレビュー対象にできる
コード主体のSDKでは、モデル呼び出し、ツール実装、権限、エージェント間の分担が複数ファイルへ散らばりがちです。Docker Agentでは、中心となる構成をYAMLまたはHCLへ寄せられます。Gitで差分を確認し、「モデルを誰が変えたか」「shellを追加したのはなぜか」「どのサブエージェントへ委譲できるか」をレビューしやすいのが実務上の利点です。
ただし、設定ファイル化はガバナンスそのものではありません。レビュー担当、変更承認、許可するツール、モデル認証情報の管理先を決めなければ、YAMLが増えるだけです。HNで「no-codeが利点なのか」という疑問が出たのも、この点を突いています。日本企業での価値は非エンジニア向けのノーコードより、運用条件を差分として読めることにあります。
2.モデルとツールの組み合わせを比較しやすい
公式資料は複数のモデルプロバイダー、組み込みツール、MCP、RAG、OpenAPI、A2Aなどを案内しています。モデルを設定で差し替えられるため、特定のSDKへ密結合した実装より比較試験を組みやすくなります。MCPの基本と接続時の確認事項は、MCPサーバーの仕組みと接続手順で補足しています。
ここで「プロバイダー非依存」を「結果も同じ」と読み替えてはいけません。モデルを替えれば、ツール選択、出力、遅延、コスト、失敗時の挙動も変わり得ます。Docker Agentが共通化するのは主に設定と実行の入口であり、業務結果の同等性まで保証するものではありません。
3.OCIレジストリへ共有できる
Docker Agentの設定は、Docker HubやGitHub Container RegistryなどのOCI互換レジストリへpushし、別環境からpullまたは直接runできます。Dockerイメージの配布やレジストリ認証に慣れた組織なら、エージェント設定の共有を既存の運用へ寄せやすい設計です。
一方、公式のdistribution資料は、エージェントYAMLが平文でpushされると説明しています。署名や暗号化のオプションを使う場合でも、APIキーをYAMLへ直書きしてよい理由にはなりません。再現性が必要な環境では可変タグだけに依存せず、参照するアーティファクトとDocker Agentのバージョンを固定し、変更時に再評価してください。
構成要素を増やす前に最小の1タスクを通す
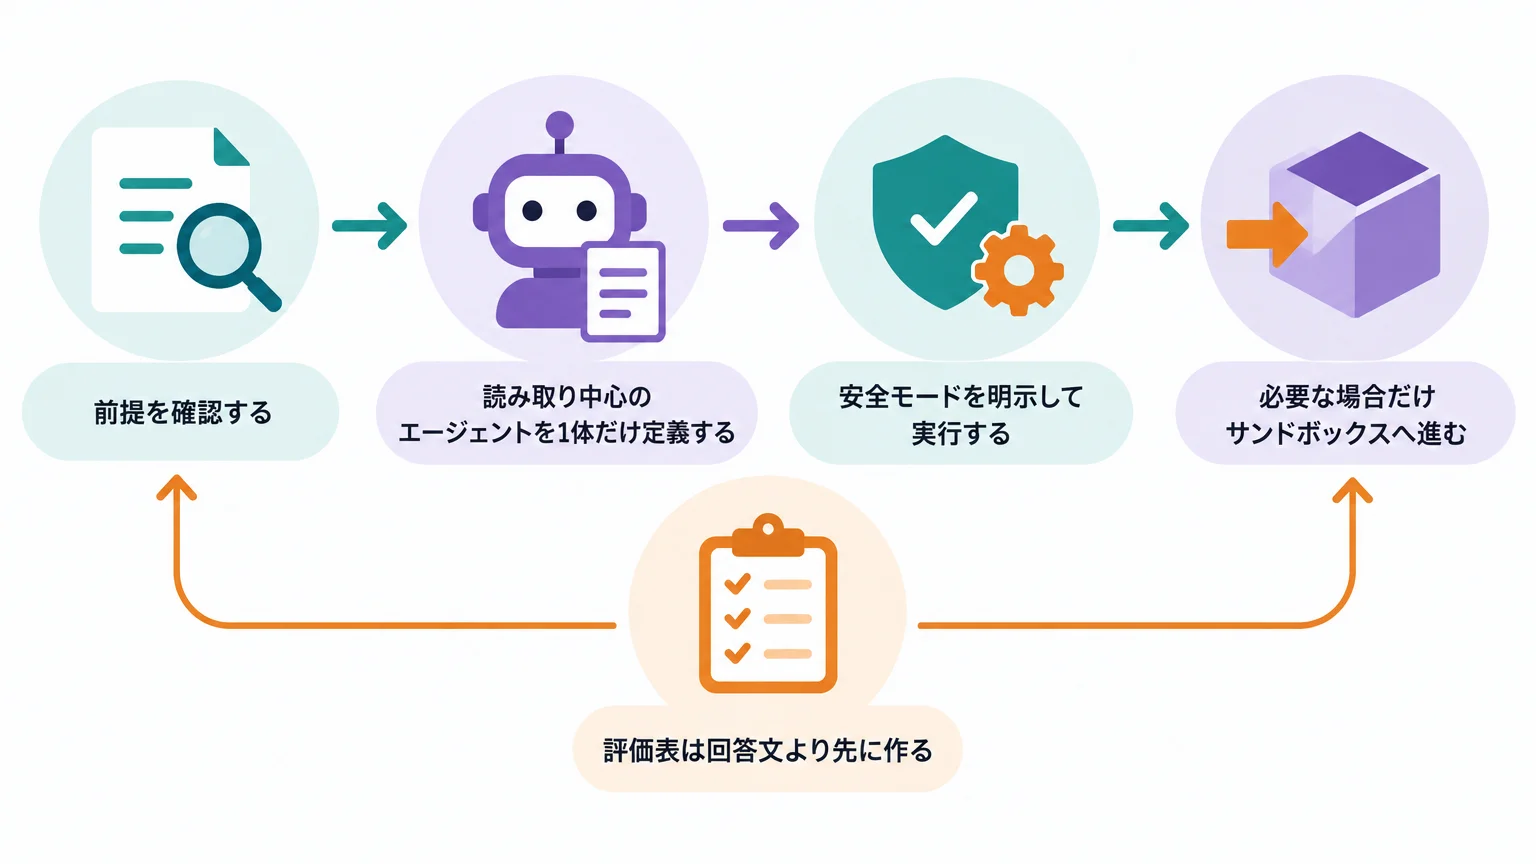
前提を確認する
Docker Desktop 4.63以降にはDocker Agent CLIプラグインが同梱されます。macOSやLinuxではHomebrew、WindowsではWinget、各OS向けにはGitHub Releasesのバイナリも案内されています。クラウドモデルを使う場合は対象プロバイダーの認証が必要で、Docker Model Runnerなどのローカル経路を選ぶ場合はその実行環境が必要です。
まず、インストール経路と実際のバージョンを記録します。以下のコマンドは公式インストールガイドに掲載されている構文です。
docker agent version

# Homebrewを使う場合
brew install docker-agent
docker-agent version動作環境の前提:Docker Desktop経由なら4.63以降。2026年10月8日時点でGitHubの最新リリースはv1.149.0ですが、Docker Desktop同梱版とは差があり得ます。
読み取り中心のエージェントを1体だけ定義する
最初からshell、外部API、複数エージェントを全部つなぐと、失敗した場所を切り分けにくくなります。次は公式のtool filteringを使い、filesystemを読み取り系の3操作へ絞り、読み取り専用のgitとthinkだけを与える最小例です。version: 16は2026年10月8日に確認した現行の公式Configuration Overviewに合わせています。
version: 16

agents:
  root:
    model: openai/gpt-5-mini
    description: Repository review assistant
    instruction: |
      Inspect the mounted workspace.
      Report findings with file paths before proposing changes.
      Do not modify files.
    toolsets:
      - type: filesystem
        tools: ["read_file", "list_directory", "search_files_content"]
      - type: git
      - type: think
モデル名は公式READMEで使われている例であり、契約、利用可否、社内承認を別途確認してください。APIキーやトークンは設定ファイルへ書かず、公式のSecretsガイドが案内する環境変数やcredential helperなどから実行時に解決します。
安全モードを明示して実行する
対話確認を残したい初回検証では、明示的にstrictを指定できます。無人実行の失敗時クローズが必要ならrestrictedも候補ですが、どちらを選ぶかはタスクの性質で決めます。機密性を評価する検証では、既定で有効なtelemetryの扱いも事前に決めてください。
TELEMETRY_ENABLED=false \
docker agent run --safety strict agent.yaml
この例は安全性を保証する魔法のコマンドではありません。Dockerの公式Permissions文書は、権限設定をクライアント側の事故防止機能とし、信頼できないエージェントに対する強いセキュリティ境界ではないと説明しています。本番環境で使用する前に、必ずテスト環境で動作確認してください。
必要な場合だけサンドボックスへ進む
shell実行や依存パッケージの導入まで試すなら、Docker Sandboxesを準備したうえで--sandboxを使います。Docker Agent自身がVMを実装するのではなく、選択されたsandbox CLIへ起動を依頼します。
TELEMETRY_ENABLED=false \
docker agent run --sandbox --safety strict agent.yaml
公式文書では、現在の作業ディレクトリがsandbox VMへ読み書き可能でマウントされます。VM隔離を使っても、対象ワークスペース内の変更や削除まで防ぐわけではありません。捨てられるfixtureや複製したリポジトリから始め、ホストの秘密情報を持ち込まないことが重要です。
評価表は回答文より先に作る
| 確認対象 | 記録する内容 | 採用判断で見る点 |
|---|---|---|
| 入力と期待結果 | 固定したfixture、質問、正解条件 | 同じ条件で再評価できるか |
| ツール呼び出し | 呼んだツール、引数、承認、失敗 | 不要な権限や予期しない操作がないか |
| ファイル差分 | 作成・変更・削除されたパス | 指示した範囲を越えていないか |
| モデル経路 | プロバイダー、モデル、認証方式 | データ送信先と社内ルールが一致するか |
| 実行条件 | Docker Agent、Desktop、設定schemaの版 | 更新後に同じ挙動を再確認できるか |
安全性は4つの境界を別々に見る
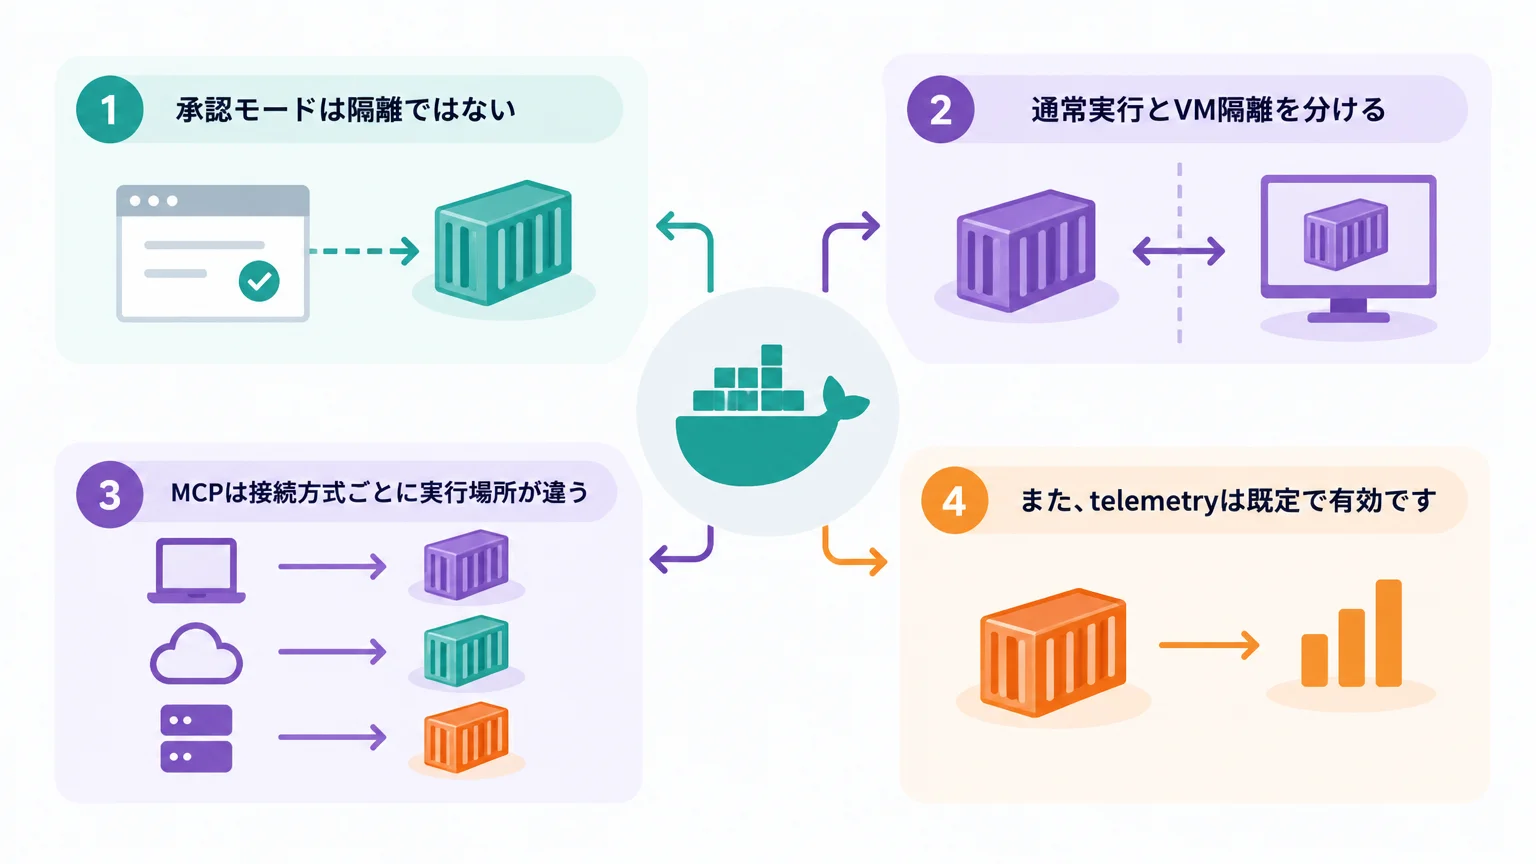
承認モードは隔離ではない
Docker Agentの安全モードはstrict、balanced、restricted、autonomousの4種類です。--yoloはautonomousの従来表記で、ツール呼び出しを自動承認します。初回の企業検証で便利さを優先して--yoloから始めると、どの操作に人の承認が必要かを観察できません。
通常実行とVM隔離を分ける
通常のshell toolはユーザー環境のシステムシェルへアクセスできます。docker agent run agent.yamlと実行しただけでは、エージェント全体が自動でVMへ入るとは書かれていません。より強い隔離が必要なら、Sandbox Mode公式文書を読み、Docker Sandboxesと--sandboxを明示的に構成します。Docker/Podmanを扱うコーディングエージェントの権限設計は、Docker権限プロンプトの解説も参考になります。
MCPは接続方式ごとに実行場所が違う
Docker AgentのMCP toolsetには、Docker MCP Gateway経由のコンテナ、ローカルstdioプロセス、リモートHTTP/SSEという経路があります。すべてを「MCPだから同じ安全性」と扱うのは危険です。ローカルstdioはホスト上のプロセス、リモートMCPは外部サービス、Docker MCPはコンテナ化されたサーバーという違いがあります。許可するツール、送るデータ、認証情報、ネットワーク宛先を経路ごとに確認してください。
秘密情報とtelemetryを設定レビューへ含める
公式Secretsガイドは、APIキーをYAMLのenv、header、URLへ直接書かないよう案内しています。secret redactionも完全な検出を保証するものではありません。また、telemetryは既定で有効です。公式文書ではcommand名、位置引数、agent/model/toolの情報、tokenやcost、エラーなどが対象として説明され、位置引数やエラー文字列に機密情報が含まれる可能性もあります。利用規約だけでなく、実行引数とログの運用まで含めて判断してください。
隔離環境の考え方そのものを比較したい場合は、エージェント向けサンドボックスの解説も関連します。ただし、別製品の仕組みをDocker Agentの仕様として読み替えないよう注意が必要です。
v1.149.0から見える現在の開発方向
2026年10月7日公開のv1.149.0では、公開GitHubリポジトリURLからskillsを読み込む機能、debug tool callに対するhook処理の拡張、専用evaluator backend、models gateway経由の評価、モデルの価格・能力判定に関する修正、TUIの安定性改善が挙げられています。
日本企業の運用で特に見るべきなのは、機能数そのものより「外部から読み込むskillの出所」「hookで記録・遮断できる範囲」「評価系を本番系から分けられるか」です。公開GitHubからskillを読めることは便利ですが、第三者コードや指示を無条件に信頼してよいという意味ではありません。参照先、版、変更履歴をレビュー対象へ含めます。
また、GitHub最新版とDocker Desktop同梱版に差があるため、リリースノートだけを見て手元でも使えると決めつけないでください。docker agent versionで実体を確認し、その版のドキュメントと設定schemaに合わせる必要があります。
コミュニティの反応は仕様ではなく評価軸として読む
Hacker NewsのDocker Agentスレッドでは、肯定と懐疑の双方が見られました。以下はDockerの公式見解ではなく、HN参加者の個人的な反応を論点別に要約したものです。
- エージェント基盤の乱立:既存のharnessと比べて何が固有の価値なのか分かりにくい、という疑問
- Dockerとの関係:Dockerの名前を掲げるならsandboxや権限境界をもっと明確にしてほしい、という期待
- YAML/no-code:設定で再利用できる点を評価できる一方、AIがコードを書ける時代にYAMLを増やす意味を問う声
- 成熟度:個人の試用経験として不安定さを挙げ、成熟後に再評価したいという意見
- 再現性:研究やチーム運用で、設定と実行環境をそろえる方向性に可能性を見る反応
この反応から導けるのは、Docker Agentの採用可否そのものではありません。比較時に「宣言型設定が自社のレビューを楽にするか」「隔離をどこで担保するか」「既存基盤より運用部品が減るか」を問うべきだということです。HNの体験談を性能評価へ一般化せず、自社のfixtureで確かめるのが妥当です。
導入時につまずく4つの進め方
失敗1:Dockerという名前だけで自動隔離だと判断する
❌ docker agent runならshellやfilesystemもすべて安全なコンテナ内だと考える
⭕ 通常実行、権限設定、Docker MCP、Docker Sandboxesの境界を分け、必要なら--sandboxを明示する
なぜ重要か:承認ダイアログとVM隔離は別の制御です。許可された作業ディレクトリはsandbox内でも読み書き可能なので、隔離後も対象範囲を絞る必要があります。
失敗2:最初からshell、MCP、複数エージェントを全部有効にする
❌ デモ映えを優先し、広い権限と--yoloで複雑なワークフローを動かす
⭕ 読み取り中心の単一エージェントから始め、必要性を確認できたツールだけ追加する
なぜ重要か:構成要素が多いほど、モデル判断、ツール障害、権限不足、ネットワーク、委譲設計のどこで失敗したか分かりにくくなります。
失敗3:モデルを替えても同じ結果になると思う
❌ YAMLが共通なら、別プロバイダーでも品質、ツール選択、コストが同じだと扱う
⭕ 共通fixtureと合格条件を用意し、モデルごとに出力とツール呼び出しを再評価する
なぜ重要か:Docker Agentはモデル選択を抽象化しますが、モデル間の挙動差を消すものではありません。
失敗4:秘密情報をYAMLへ埋めてOCI共有する
❌ APIキーを設定ファイルへ書き、private registryなら問題ないと考える
⭕ YAMLは平文で共有される前提に立ち、認証情報を外部のsecret経路から注入する
なぜ重要か:設定をGitやレジストリで再利用しやすいことと、秘密情報を安全に保存できることは別問題です。
Docker Agentのよくある質問
Docker AgentはGordonと同じですか?
同じではありません。Docker Agentは独自のエージェントやチームを定義して実行するフレームワークです。GordonはDockerの作業を支援する組み込みAIアシスタントで、docker aiから使います。
Docker Agentを起動すれば自動で隔離されますか?
通常のdocker agent runだけで、すべての処理がVMへ隔離されるとは公式文書に書かれていません。Docker Sandboxesを用意し、--sandboxを明示することで、エージェントとツールをsandbox VM内で実行できます。作業ディレクトリは読み書き可能でマウントされるため、その範囲の保護は別途必要です。
Docker Desktopは必須ですか?
Docker Agentの単体バイナリはHomebrew、Winget、GitHub Releasesからも導入できます。一方、Docker MCPのコンテナやDocker Model Runnerなど、Docker Desktopに依存する機能を使う場合は必要です。利用したい機能から逆算してください。
ローカルモデルを使えますか?
はい。公式資料はDocker Model RunnerやローカルのOpenAI互換エンドポイントなどを案内しています。ただし、ローカル実行だから自動的に高精度・低コスト・安全になるわけではありません。モデル能力、端末要件、送信経路を個別に確認します。
既存のMCPサーバーを接続できますか?
Docker MCP、ローカルstdio、リモートHTTP/SSEの経路が用意されています。接続できることと、企業で許可できることは別です。ツールの絞り込み、認証情報、実行場所、ネットワーク宛先をレビューしてください。
Docker Agentは無料ですか?
公式GitHubリポジトリはApache License 2.0で公開されています。ただし、選択するモデルAPI、Docker製品、クラウド、レジストリ、運用基盤には別の契約や費用が生じる場合があります。Docker Agent単体のライセンスと、構成全体の費用を分けて見積もる必要があります。
そのまま本番運用へ持ち込めますか?
一般的な可否を一律には判断できません。非機密のfixtureで、出力品質、ツール呼び出し、ファイル差分、ネットワーク、秘密情報、telemetry、障害時の停止を確認し、社内のセキュリティ・法務・運用基準に照らして判断してください。
運営元 Uravation よりAIエージェントを構想から本番運用まで進める順番と、体制・KPIの決め方をまとめた資料を無料で公開しています。 AIエージェント導入ロードマップを受け取る(無料)
参考・出典
- Docker Agent公式GitHubリポジトリ — Docker Engineering(参照日:2026年10月8日)
- Docker Agent v1.149.0リリース — Docker Engineering(公開日:2026年10月7日、参照日:2026年10月8日)
- Build and Distribute AI Agents and Workflows with cagent — Docker(公開日:2025年9月18日、参照日:2026年10月8日)
- Docker Agent — Docker Docs(参照日:2026年10月8日)
- Docker Agent Quick Start — Docker Docs(参照日:2026年10月8日)
- Docker Agent Permissions — Docker Docs(参照日:2026年10月8日)
- Docker Agent Sandbox Mode — Docker Docs(参照日:2026年10月8日)
- Managing Secrets in Docker Agent — Docker Docs(参照日:2026年10月8日)
- Docker Agent Telemetry — Docker Docs(参照日:2026年10月8日)
- Docker Desktop Release Notes — Docker Docs(参照日:2026年10月8日)
- Docker Agent | Hacker News — コミュニティの反応(参照日:2026年10月8日)
結論と次の一歩
Docker Agentの価値は、AIモデルを新しく発明したことではなく、モデル、ツール、役割分担、実行入口、共有方法を宣言的な設定へまとめたことにあります。DockerやOCIの運用経験がある組織ほど、既存のレビュー・レジストリ・バージョン管理へ寄せやすい可能性があります。
一方で、Dockerという名前だけで隔離、安全性、再現性が自動的に得られるわけではありません。最初の判断材料は派手なマルチエージェントデモではなく、非機密の単一タスクで、最小権限、明示した安全モード、必要に応じたsandbox、外部化した秘密情報を組み合わせた実行記録です。
- 現状を固定する:
docker agent versionとDocker Desktopの版を記録する - 境界を絞る:読み取り中心の1エージェントと1つのfixtureで、ツール呼び出しまで確認する
- 拡張条件を決める:shell、MCP、サブエージェント、OCI共有を追加する前に、権限と評価条件を明文化する
この記事を読んで導入イメージが固まってきた方へ
UravationではAIエージェント導入の研修・コンサルを行っています。
この記事はAIgent Lab編集部がお届けしました。