2026年10月8日時点で確認できる核心は3点です。韓国大統領は一部の銀行向けサイバー攻撃でAIが使われた兆候があると述べ、金融当局は複数の侵害事案を調査しています。一方、使われたAIツール、攻撃主体、AIエージェントが侵入を自律完遂したかどうかは公表されていません。
- 確認済み:銀行へのサイバー攻撃と個人情報の漏えい、政府・金融当局による調査と緊急点検
- 未確認:モデル名、エージェント名、攻撃者の帰属、AIが担った具体的な工程、被害の全容
- 日本企業が先に見直す点:エージェントの個別ID、最小権限、外部接続、承認条件、監査証跡、即時停止手段
Hacker Newsで97ポイントを集めた「South Korea says AI agents appear to have been used to hack the country’s banks」は強い見出しですが、「AI関与の兆候」と「自律型AIが銀行を単独で突破したとの確定」は同じではありません。以下では、発表された範囲と推測を切り分け、日本のAIエージェント実務者が導入・検証へ落とし込む方法を整理します。
まず押さえたい「3つの確定」と「4つの未確定」
このニュースを読むときは、刺激的な言葉よりも証拠の強さを見る必要があります。Reutersの2026年10月6日報道は、韓国の李在明大統領が閣議で、一部のハッキング事案にAI使用の兆候があると述べたことを伝えました。同時に、当局がAIツールの種類と侵害の全容をまだ開示していないとも記しています。
韓国金融委員会(FSC)の2026年10月2日付の公式発表では、9月30日に申告された新韓銀行の情報漏えい事故に続き、KB国民銀行などへのサイバー攻撃で追加被害が生じたと説明されています。FSC、金融監督院(FSS)、金融保安院は申告後に現地調査を始め、攻撃IPや攻撃類型を関係機関と共有したとしています。
| 区分 | 2026年10月8日時点の扱い | 根拠 |
|---|---|---|
| 銀行への侵害と情報漏えい | 確認済み | FSCが事故と調査開始を公表 |
| 一部事案でのAI使用の兆候 | 政府首脳が公に言及 | Reutersが大統領の閣議発言を報道 |
| 全金融圏への緊急点検 | 確認済み | FSCが外部接点、認証、アクセス制御などの点検を要請 |
| 特定のAIエージェント名 | 未公表 | Reutersはツール詳細が未開示と明記 |
| AIの担当工程 | 未公表 | 偵察、脆弱性探索、侵入、情報取得のどこを担ったか不明 |
| 攻撃主体と帰属 | 未確定 | 公開された一次情報に確定的な帰属なし |
| 完全自律のエンドツーエンド攻撃 | 確認できない | 人間の指示や介入の有無が公開されていない |
ここで重要なのは、「AIが使われた可能性」を小さく見積もることでも、「AIが銀行を勝手に破った」と大きく語ることでもありません。現時点の適切な読み方は、実際の侵害事案があり、AI利用の兆候が政府レベルで指摘されたが、技術的な帰属は調査中というものです。
何が発表・公開されたのかを時系列で確認する
公開情報は短期間に更新されています。発表日と、発表が扱う出来事の日を混同しないように並べると、政府の対応が見えやすくなります。
| 日付 | 公開された内容 | 実務者が読むポイント |
|---|---|---|
| 2026年9月30日 | 新韓銀行の侵害事故が当局へ申告され、当日から現地調査が始まったとFSCが後日説明 | 事故原因と被害範囲は調査対象であり、初報だけで断定しない |
| 2026年10月2日 | FSCが緊急対応会議を開催。外部公開IT資産、認証・アクセス制御、不要な情報露出、脅威情報共有を点検項目として提示 | AI固有の防御だけでなく、既存の資産管理と認証が中心に置かれている |
| 2026年10月4日 | FSCとFSSが全金融圏の緊急点検会議を開催。外部委託先などの接点、侵害検知、パッチ、ゼロトラストを含む対応を要請 | 銀行本体だけでなく、業務委託・外部人員が使うシステムまで境界に含める |
| 2026年10月6日 | 大統領がAI使用の兆候に言及したとReutersが報道。韓国大統領府も金融機関・公共機関の情報漏えいを受け、重要システム全体の迅速な点検を求めたと発表 | 技術詳細の公表前でも、組織横断の点検と被害最小化を進めている |
| 2026年10月6日 | FSCとFSSが漏えい情報を悪用したフィッシングなどへの消費者警報と追加対策を公表 | 一次侵害だけでなく、漏えい後の二次被害まで監視対象にする |
FSCの全金融圏緊急点検会議の公式発表は、外部から接続できるIT資産とサービスの洗い出し、認証・アクセス制御、侵害検知、外部人員が使うシステム、脅威情報の共有を挙げています。さらに「AI攻撃はAIで防御する」という方向と、ゼロトラスト原則に基づく再構築にも触れています。ただし、これは個別事件の攻撃手順を確定する説明ではなく、金融圏全体への防御要請です。
韓国大統領府の第43回国務会議結果は、金融機関と公共機関で相次いだ個人情報漏えいを受け、民間部門と国家の重要システムを速やかに点検し、必要な補完措置を直ちに行うよう求めたとしています。ReutersのAI言及と、大統領府が公表した全体点検の指示を合わせると、政府は技術的な確定を待つだけでなく、先に露出面を狭める対応を進めていると読めます。
「AIエージェントが銀行をハックした」と断定できない理由
見出しの「AI agents」は、読者に完全自律の攻撃者を想像させやすい表現です。しかしReuters本文は「AI models are believed to have been used」「signs have emerged」という慎重な表現を使い、使用ツールの種類と侵害全体の規模は未開示だとしています。この差は小さくありません。
AIを使ったことと、AIが自律完遂したことは別
攻撃者がAIを一部工程の補助に使った場合でも、「AI利用」には該当し得ます。たとえば、偵察結果の整理、試行候補の優先順位付け、文章生成、ログ分析などです。一方、「自律完遂」と言うには、目標設定からツール選択、実行、結果評価、次の行動まで、どの範囲をAIが担ったかを示す証拠が必要です。今回公開された一次情報だけでは、その線引きができません。
ツール名が出ていない段階で製品を犯人扱いしない
2026年10月8日時点で、Reutersと韓国当局の公式発表は具体的なモデル名やAIエージェント名を示していません。SNSや二次記事に固有名詞が出ていても、公式な帰属と混ぜないことが大切です。自社のインシデント対応でも、ログに見つかった文字列、接続元、利用ツール、攻撃主体は別々の証拠として管理する必要があります。
「AIらしい速さ」だけでは帰属の証拠にならない
試行回数が多い、時間帯が連続している、複数対象に似たアクセスがある、といった挙動は自動化を疑う材料にはなります。しかし、従来のスクリプトやボットでも起こり得ます。AI関与を説明するには、モデルやエージェント固有の実行痕跡、指示と応答、ツール呼び出し、認証情報の使用、タイムラインを組み合わせる必要があります。
日本企業に関係するのは「攻撃AI」だけではない
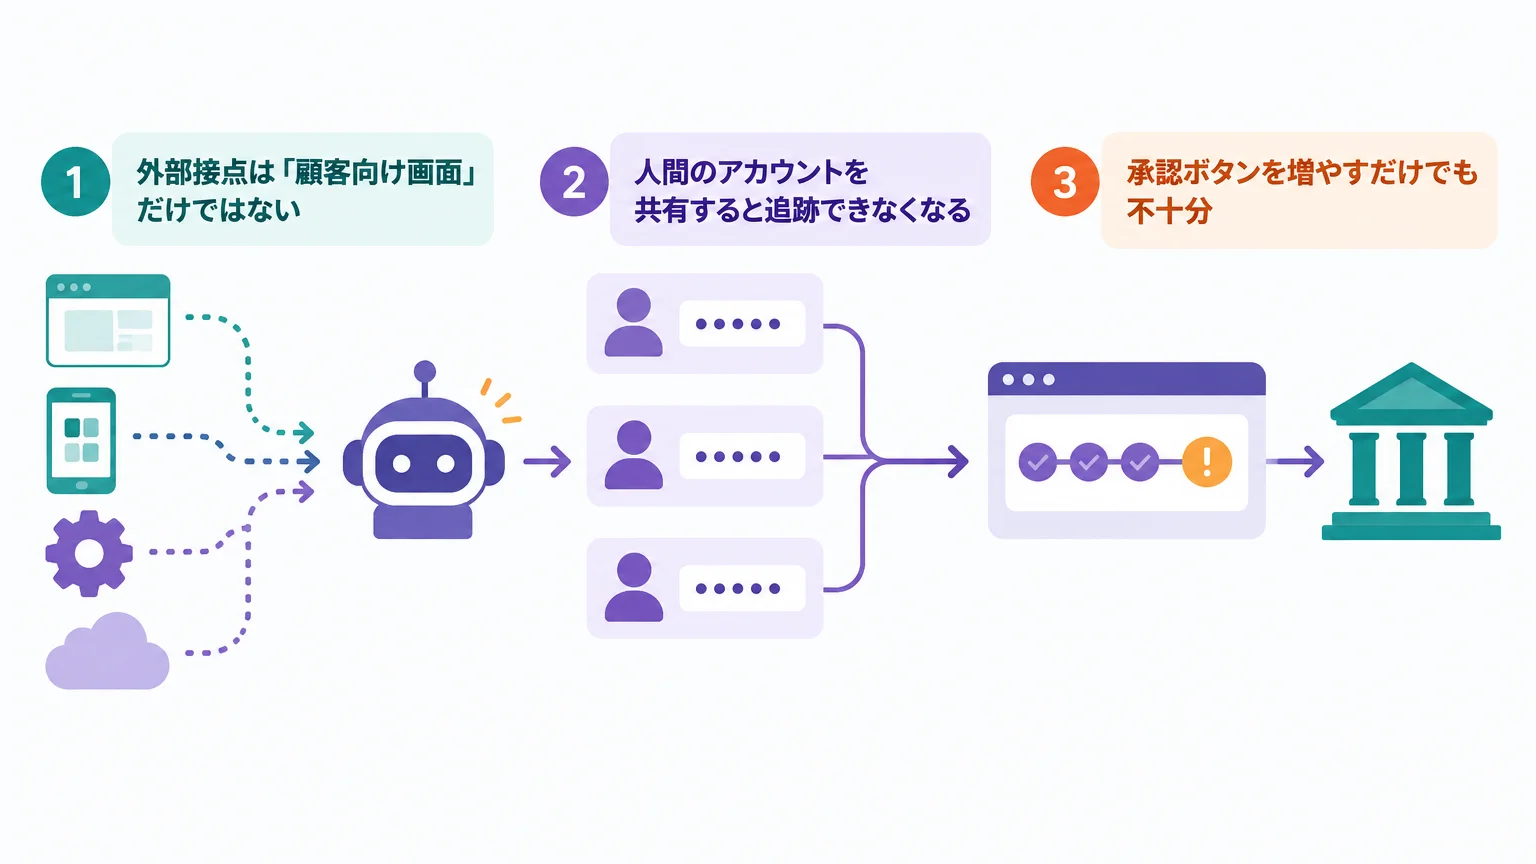
今回のニュースを日本企業のエージェント運用へ置き換えると、見るべき方向は2つあります。1つ目は、攻撃側がAIを使って探索や試行を効率化する可能性です。2つ目は、自社が導入するエージェント自身が、広すぎる権限や不正な入力によって悪用される可能性です。
この2つを混同すると、「高性能なセキュリティAIを買えばよい」または「AI利用を全面停止すればよい」という極端な判断になりやすくなります。韓国FSCの対応が示したのは、外部公開資産、認証、アクセス制御、外部人員・委託先の接点、パッチ、検知、情報共有という基本項目の再点検でした。AI時代でも、侵入経路の管理と権限境界は消えません。
外部接点は「顧客向け画面」だけではない
外部から到達できる管理画面、委託先ポータル、営業支援システム、古いAPI、検証用サブドメインなども対象です。エージェントに接続するMCPサーバー、社内API、SaaSコネクターも同じ考え方で棚卸しします。利用者に見えない接点ほど、所有者と更新責任が曖昧になりやすいためです。
人間のアカウントを共有すると追跡できなくなる
NISTのAIエージェント向けID・認可に関する2026年2月の公式説明は、エージェントが複数のデータやツールへアクセスする際、識別、認可、監査、否認防止を検討対象に挙げています。担当者の共有アカウントをエージェントへ渡すと、誰の権限で何をしたかを分離できません。エージェントごとのIDと短命な認証情報を用意し、利用目的に必要な範囲へ限定する設計が必要です。
承認ボタンを増やすだけでも不十分
NISTは2026年8月のエージェントIDに関する解説で、承認要求が多すぎると利用者が反射的に許可する「承認疲れ」につながる点を指摘しています。すべてを人間に確認するのではなく、送信、決済指示、顧客データの一括取得、権限変更など影響の大きい操作へ承認を集中させるべきです。
導入前に作るべき「権限境界表」
最初にモデルを選ぶより、エージェントが何を読めて、何を変更でき、どこで止まるかを一枚にします。これはセキュリティ部門だけの資料ではありません。業務責任者、システム所有者、監査担当が同じ境界を確認するための設計資料です。
| 確認項目 | 記載する内容 | レビュー時の問い |
|---|---|---|
| エージェントID | 個別ID、所有部署、業務責任者 | 人間の共有アカウントを流用していないか |
| 入力データ | 参照元、機密区分、保持期間 | 外部文書を命令として信用していないか |
| 接続ツール | API、SaaS、MCP、データベース | 使わないツールまで常時接続していないか |
| 許可操作 | 読み取り、作成、更新、削除、送信 | 読み取り業務に書き込み権限を与えていないか |
| 承認条件 | 金額、データ量、外部送信、権限変更 | 影響の大きい操作で実行前承認が入るか |
| 監査証跡 | 入力参照、判断、ツール呼び出し、認可結果、出力 | 結果だけでなく、経路を再現できるか |
| 停止・失効 | 停止責任者、認証情報の失効、接続遮断 | 異常時に一括停止せず対象だけ止められるか |
以下は特定製品で実行する設定ファイルではなく、設計レビュー用の疑似YAMLです。実際の設定キーは採用製品の公式ドキュメントへ合わせてください。
agent_id: invoice_reader
owner: accounting_operations
allowed_actions:
  - read_invoice
  - lookup_vendor_master
blocked_actions:
  - send_external_message
  - change_bank_account
  - issue_payment_instruction
approval_required:
  - export_personal_data
audit_evidence:
  - input_reference
  - tool_call
  - authorization_result
  - output_reference
revocation_owner: security_operations注意:本番環境で使用する前に、必ずテスト環境で動作確認してください。疑似YAMLをそのまま貼り付けるのではなく、自社のデータ分類、職務分掌、承認規程、採用製品の実在する設定へ置き換えます。
権限の考え方を深めたい場合は、AIエージェントのプロンプトインジェクション対策と多層防御も確認してください。入力検査だけでなく、ツール権限と実行時制御を分ける理由が整理されています。
検証は「隔離・読み取り・制御付き書き込み」の順で進める
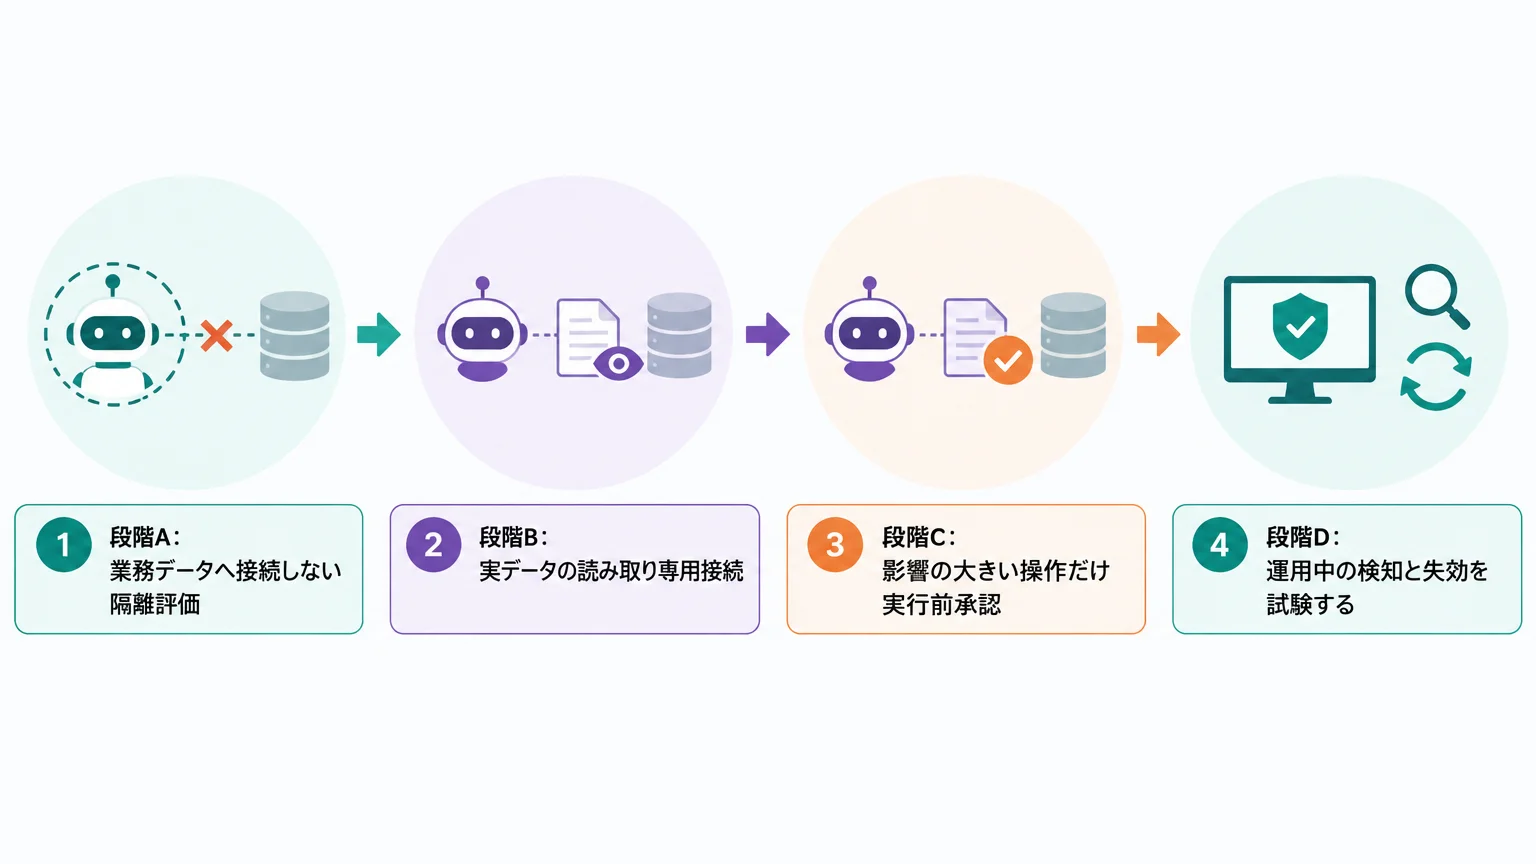
導入検証では、期限を先に決めるより、次へ進むための合格条件を決めます。日数を消化したら本番接続するのではなく、境界が守られた証拠がそろったら接続範囲を広げる方式です。
段階A:業務データへ接続しない隔離評価
架空データまたは匿名化したテストデータだけを使い、エージェントが外部文書中の命令へ従わないか、許可外ツールを呼ぼうとしないか、機密らしい文字列を出力しないかを確認します。ここでの合格条件は、禁止操作が拒否され、その拒否理由と認可結果がログに残ることです。
段階B:実データの読み取り専用接続
対象を限定し、書き込み、送信、削除、権限変更を技術的に無効化します。正常系だけでなく、アクセス権のない文書、削除済みレコード、外部から持ち込まれた不正な指示、連続するツール呼び出しも試します。エージェントの回答精度だけでなく、越境しなかったことを証明できるかが合格条件です。
段階C:影響の大きい操作だけ実行前承認
書き込みを許可する場合も、操作を一括解放しません。外部送信、顧客データの出力、支払先情報の変更、権限追加など、業務上の影響が大きいものへ承認を設定します。承認画面には「何を」「どの根拠で」「どのIDが」「どこへ」実行するかを表示し、内容を見ずに押せる確認ダイアログにしないことがポイントです。
段階D:運用中の検知と失効を試験する
エージェントを止める手順、トークンを失効させる手順、接続先を切り離す手順を実際に通します。異常検知後に担当者を探し始める設計では遅れます。所有者不在、監査ログ欠落、同じ失敗の反復、想定外の外部通信を停止条件として定義し、インシデント対応票へ結び付けます。
韓国・金融保安院が2026年6月19日に公開した金融分野人工知能セキュリティガイドも、外部APIやMCPなどのツールを事前にセキュリティ検証し、ツールごとのデータと機能を制限すること、重大時の停止手段を準備すること、本番移行前と変更時に再検証することを扱っています。今回の事件原因を説明する資料ではありませんが、金融業務でエージェントを安全に接続するための公式な実装参考として利用できます。
NISTのエージェント評価プローブに関する公式ページは、出力の根拠と参照文書を結び付ける構造化された監査証跡を研究対象にしています。また、OWASP Top 10 for Agentic Applications 2026は、目標の乗っ取り、ツール悪用、アイデンティティと権限の乱用などを整理しています。どちらも、最終回答だけを保存する運用では調査材料が足りないことを示す参考になります。
攻撃シナリオを安全に設計する手順は、AIエージェントのレッドチーミングと脆弱性診断ガイド、記録項目の詳細はAIエージェントの監査ログ設計で記録すべき7要素が参考になります。
運用を危険にする4つの判断ミス
失敗1:報道だけで特定ツールを攻撃主体と決める
❌ 二次記事やSNSに出た製品名を、そのままインシデント報告書の原因欄へ記載する。
⭕ 公式発表、ネットワークログ、認証ログ、プロセス実行、ツール呼び出し、攻撃者インフラを別々の証拠として扱い、確認済み・推定・未確認を分けます。
なぜ重要か:早すぎる帰属は、調査対象を狭めるだけでなく、無関係な製品や組織への誤った非難につながります。
失敗2:AIを止めれば既存の脆弱性も解消すると考える
❌ 社内の生成AI利用を停止し、外部公開資産、委託先アカウント、古いAPI、認証漏れの点検を後回しにする。
⭕ AI利用の管理と並行して、外部到達可能な資産、パッチ状況、認証、最小権限、委託先接点を確認します。
なぜ重要か:韓国FSCの公式対応も、AI固有対策だけではなく、従来からある資産管理とアクセス制御を中心に据えています。
失敗3:エージェントへ担当者と同じ権限を丸ごと渡す
❌ 人間用アカウントの認証情報を共有し、メール、ストレージ、顧客管理、決済関連ツールを常時接続する。
⭕ エージェント専用IDを作り、読み取りと書き込みを分離し、業務単位で短命な権限を発行します。
なぜ重要か:侵害や誤動作が起きたときの影響範囲を狭め、どの主体が操作したかを追跡できます。
失敗4:最終回答だけを保存して監査ログと呼ぶ
❌ エージェントの文章だけを残し、参照データ、判断、認可、ツール実行を記録しない。
⭕ 入力の参照先、適用されたポリシー、認可結果、ツール呼び出し、外部通信、出力先、承認者を相関IDで結びます。
なぜ重要か:「何が起きたか」だけでなく、「どの権限と根拠で起きたか」を再構成できなければ、原因調査も再発防止も進みません。
コミュニティの反応は「証拠への問い」として読む
Hacker Newsの該当スレッドは、2026年10月8日の確認時点で97ポイント、31コメントでした。コメントには、どの証拠からAIエージェントの利用を判断したのか、どのエージェントが使われたのかを知りたいという反応が見られます。これは、今回の公開情報に残る最大の空白を正しく突いています。
一方、韓国の過去のオンラインバンキング環境やActiveXに関する回想、オープンウェイトモデルへの評価、将来の被害予測も投稿されています。これらは投稿者の経験や意見であり、今回の事件原因を示す一次資料ではありません。記事のファクトへ混ぜず、「技術的な帰属証拠を公開してほしいというコミュニティの要望」と「周辺論点」を分けて読むのが適切です。
よくある質問
サイバー攻撃におけるAIエージェントとは何ですか?
一般には、目標に応じて複数の手順を計画し、ツールや外部システムを呼び出し、結果を見て次の行動を選ぶソフトウェアを指します。ただし、今回の韓国の事案でどの機能が使われたかは未公表です。単なる文章生成、従来型スクリプトとの組み合わせ、複数工程を回すエージェントを区別して考える必要があります。
韓国の銀行をAIエージェントが自律的に破ったことは確定していますか?
確定していません。Reutersは大統領がAI使用の兆候へ言及したと報じる一方、AIツールの種類と侵害の全容は未開示だとしています。完全自律か、人間が操作した補助ツールかも公開情報からは判断できません。
どのモデル、どのエージェントが使われましたか?
2026年10月8日時点で、Reutersと韓国政府・金融当局の公式発表から特定できません。固有名詞を挙げる二次情報があっても、技術的な証拠と当局の確認がそろうまでは未確認情報として扱うべきです。
日本企業が最初に確認すべき項目は何ですか?
外部から到達できる資産とサービス、エージェント固有のID、接続ツール、読み書き権限、影響の大きい操作の承認、監査証跡、認証情報の失効手順です。新しい防御製品の選定より先に、現在の接続と権限を一覧化してください。
防御側もAIを使うべきですか?
異常検知や脅威情報の整理などでAIを検討できますが、それだけで安全になるわけではありません。韓国FSCもAIベースの防御への転換と同時に、ゼロトラスト、外部接点、認証、アクセス制御、パッチ、情報共有を挙げています。AI防御は既存統制を置き換えるのではなく、検知と対応を補助する位置付けが妥当です。
ここまでの要点
2026年10月8日時点で言えるのは、韓国の銀行を狙った実際の侵害事案があり、大統領が一部事案でのAI利用の兆候に言及し、金融当局が全金融圏の点検を進めていることです。特定のAIエージェント、攻撃主体、完全自律攻撃は確定していません。
- ニュースの見出しより、確認済み・推定・未確認の境界を優先する
- 外部公開資産、委託先接点、認証、アクセス制御をAI固有対策より先に棚卸しする
- 企業内エージェントには専用ID、最小権限、影響別の承認、再現可能な監査証跡を持たせる
- 検証は隔離環境、読み取り専用、制御付き書き込み、停止・失効試験の合格条件で進める
- 続報でツール名や攻撃経路が公表されたら、初報の推定と分けて更新する
運営元 Uravation よりAIエージェントを構想から本番運用まで進める順番と、体制・KPIの決め方をまとめた資料を無料で公開しています。 AIエージェント導入ロードマップを受け取る(無料)
参考・出典
- South Korea’s Lee says AI appears to have been used in bank hacks — Reuters、2026年10月6日(参照日:2026年10月8日)
- 第43回国務会議結果関連の書面ブリーフィング — 韓国大統領府、2026年10月6日(参照日:2026年10月8日)
- 最近発生する金融圏侵害脅威への緊急対応会議 — 韓国金融委員会、2026年10月2日(参照日:2026年10月8日)
- 全金融圏緊急点検会議 — 韓国金融委員会、2026年10月6日公開・会議は10月4日(参照日:2026年10月8日)
- FSC-FSS Issue Consumer Alert over Potential Phishing Scams Following Data Breaches in Financial Sector — 韓国金融委員会・金融監督院、2026年10月6日(参照日:2026年10月8日)
- 金融分野人工知能セキュリティガイド — 韓国金融保安院、2026年6月19日(参照日:2026年10月8日)
- Summary Analysis of Responses to the Request for Information Regarding Security Considerations for AI Agents — NIST、2026年5月18日(参照日:2026年10月8日)
- New Concept Paper on Identity and Authority of Software Agents — NIST、2026年2月5日(参照日:2026年10月8日)
- Back to the Future: Why Agentic AI Needs a Strong Identity Foundation — NIST、2026年8月27日(参照日:2026年10月8日)
- Building Evaluation Probes into Agentic AI — NIST(参照日:2026年10月8日)
- OWASP Top 10 for Agentic Applications for 2026 — OWASP GenAI Security Project、2025年12月9日(参照日:2026年10月8日)
- Hacker News discussion — コミュニティの反応のみ参照、2026年10月8日確認
AIエージェントの接続先・権限・監査項目を、自社業務に合わせて整理したい方へ
UravationではAIエージェント導入の研修・コンサルを行っています。